Un allegato e-mail porta all'installazione di un programma dannoso Chrome estensione. I ricercatori affermano che fa parte di un Windows backdoor consegnata tramite un'e-mail di phishing. Il malware abusa Chrome Native Messaging per spostare il controllo dal browser al sistema host. Il suo trucco più notevole non è l'esca di phishing in sé, ma il modo in cui utilizza browser legittimi e Windows funzionalità per eseguire PowerShell e raccogliere dati rimanendo all'interno dei flussi di lavoro previsti.
L'attacco ha inizio con un allegato e-mail camuffato da file PDF. Il file utilizza un'estensione fuorviante .pfd.js sembra un documento PDF, ma in realtà è un file JavaScript offuscato che inserisce altri file nella cartella temporanea e avvia il resto della catena di infezione.
Come parte di questa catena, uno script PowerShell prepara un Chrome estensione e modifiche Chrome Le impostazioni dei criteri consentono l'installazione dell'estensione. Il malware fa sì che l'installazione appaia come una distribuzione controllata dall'amministratore anziché come una normale installazione di estensione.
Una volta attivata, l’estensione e la sua applicazione nativa associata raccolgono i cookie del browser, le schede aperte, gli URL, le impostazioni della lingua e i dati di fingerprinting. Gli operatori utilizzano inoltre la configurazione come canale di comando remoto, inviando istruzioni in grado di avviare PowerShell ed enumerare il contenuto del C: unità.
Grazie ai cookie di sessione autenticati sottratti, gli aggressori possono dirottare le sessioni attive del browser anziché limitarsi a rubare le password; ciò risulta loro più utile in quanto consente loro di accedere agli account già aperti sul browser della vittima, aggirando l’autenticazione a più fattori (MFA).
L'aspetto più interessante dell'attacco è il suo abuso di Chrome La messaggistica nativa funge da ponte tra l'ambiente sandbox del browser e il sistema operativo. Chrome Consente alle estensioni di comunicare con un host nativo registrato, e gli aggressori hanno sfruttato questa funzionalità legittima per trasformare l'estensione in un controller per l'esecuzione di codice locale. L'estensione non avvia PowerShell direttamente. Invece, invia messaggi all'host nativo, che a sua volta avvia o interagisce con PowerShell sul sistema host.
Come stare al sicuro
La prima linea di difesa contro attacchi di questo tipo consiste nell’evitare di aprire gli allegati delle e-mail, a meno che non si possa verificare l’identità del mittente. Inoltre:
- Controlla sempre l'estensione effettiva del file, invece di fare affidamento sul nome visualizzato.
- Utilizza una soluzione anti-malware aggiornata e in tempo reale per rilevare e bloccare le attività dannose.
- Controlla l'installato Chrome Controlla le estensioni sul tuo dispositivo e rimuovi quelle che non riconosci o che non usi più.
- Per maggiore sicurezza, esci dagli account importanti quando hai finito. In questo modo la tua sessione verrà interrotta, quindi anche se qualcuno dovesse aver rubato il tuo cookie di sessione, non potrà utilizzarlo per accedere al tuo account.
- Controlla regolarmente la cronologia degli accessi degli account importanti. Molti servizi online ti consentono di vedere quali dispositivi hanno effettuato l'accesso, quando e da dove.
CIO
Allegato:
Fattura-2819889242.pfd.js (visualizzato come Fattura-26189991026.pdf)
File dannosi:
client_124578.exe
d3d11.dll
Chrome estensione:
Nome: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Dominio:
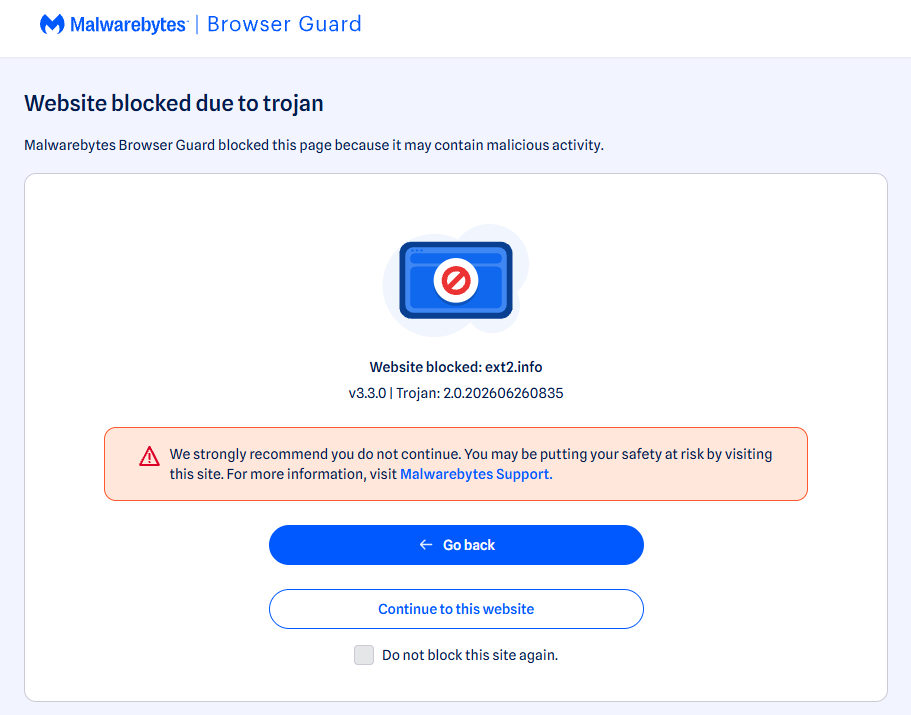
ext2[.]info
Questo viene bloccato da Malwarebytes Browser Guard , la nostra estensione gratuita per browser che blocca annunci pubblicitari, tracker, malware e altro ancora.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .