Microsoft ha pubblicato una nuova ricerca su GigaWiper, una backdoor Golang modulare per Windows che combina un solido accesso remoto con molteplici metodi per distruggere in modo permanente sistemi e dati.
GigaWiper è un Windows Si tratta di una backdoor che Microsoft ha rilevato nelle intrusioni a partire da ottobre 2025. Piuttosto che un semplice programma di cancellazione dati, è una piattaforma operativa che integra comando e controllo (C2), distruzione dei dati e opzioni di accesso remoto in un unico malware.
Ciò che colpisce è che GigaWiper sembra essere stato realizzato utilizzando strumenti precedentemente separati, come il ransomware Crucio e il programma di cancellazione dei dati FlockWiper, integrati in un unico framework.
Considerate le caratteristiche del malware, che includono funzionalità di spionaggio (cattura dello schermo, controllo remoto simile a VNC, inventario del sistema) e diverse modalità per distruggere irreversibilmente i dati, esso corrisponde al profilo di un aggressore che mira a ottenere un accesso a lungo termine, ma si riserva anche la possibilità di cancellare i sistemi qualora lo ritenga opportuno.
GigaWiper implementa circa 20 comandi, che si possono suddividere in tre grandi categorie: distruzione, accesso/monitoraggio remoto e gestione del sistema. Alcuni esempi includono:
- Strumento di cancellazione del disco grezzo che sovrascrive il contenuto del disco grezzo in blocchi di grandi dimensioni prima di forzare un riavvio immediato.
- Falso ransomware (basato su Crucio) che agisce come un wiper e si maschera da ransomware. Anziché richiedere un riscatto, crittografa i file e poi elimina la chiave di crittografia, rendendo impossibile il recupero.
- Windows drive secure wiper che prende di mira Windows installa il driver ed esegue sovrascritture multi-pass utilizzando diversi modelli di byte.
- Cattura e registrazione dello schermo, comprese le schermate singole di ciascun monitor e la registrazione continua mentre l'utente è attivo.
- Controllo remoto tramite un server TCP (Transmission Control Protocol) che trasmette in streaming il desktop e consente l'input da tastiera e mouse dopo aver creato il proprio Windows Eccezioni del firewall.
GigaWiper imposta inoltre un'attività pianificata denominata “OneDrive Update” che viene eseguita ogni minuto e all'avvio del sistema per garantire la persistenza.
Sono stati individuati server di comando e controllo presso 185.182.193[.]21 e 212.8.248[.]104.
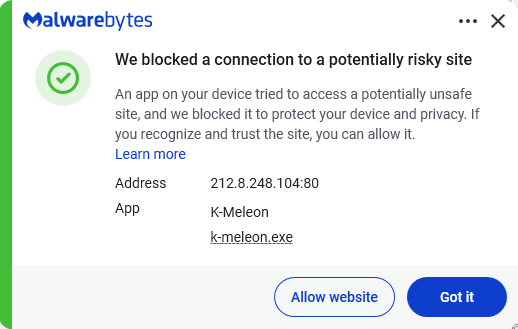
Le sue utilità di gestione includono gestori di processi, servizi e registri che possono creare, elencare o terminare processi, gestire Windows Fornisce servizi e consente di navigare e modificare le chiavi di registro. Raccoglie inoltre informazioni di sistema, tra cui dettagli su hardware, sistema operativo, rete, firmware, utente e antivirus.
Come stare al sicuro
Poiché GigaWiper viene installato dopo che gli hacker hanno già compromesso un sistema, la migliore difesa consiste nel prevenire l'intrusione iniziale e nell'individuare le attività dannose prima che possano essere eseguiti comandi distruttivi.
Malwarebytes rileva i componenti GigaWiper con i nomi di rilevamento Trojan.FlockWiper e Backdoor.GigaWiper .
- Se viene rilevato GigaWiper, scollegare immediatamente il computer interessato dalla rete per impedire agli autori dell'attacco di eseguire comandi dannosi.
- Attiva la protezione antimanomissione (o la funzione equivalente nel tuo software di sicurezza) in modo che gli amministratori locali e il malware non possano disattivare in modo invisibile l'anti-malware o altri strumenti di sicurezza.
- Monitorare le connessioni ai server C2 noti, la creazione dell'attività pianificata "Aggiornamento di OneDrive" e i tentativi non autorizzati di disabilitazione Windows recupero.
- Infine, aggiornare le credenziali, in particolare per gli account che potrebbero essere stati compromessi, ed esaminare i log alla ricerca di escalation di privilegi o movimenti laterali, per determinare se anche altri sistemi siano stati colpiti.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .