I ricercatori di Hudson Rock hanno scoperto che dei criminali informatici hanno violato l'account Reddit verificato di HBO Max e lo hanno utilizzato per pubblicare 108 annunci dannosi nell'arco di circa 48 ore.
Gli annunci pubblicitari hanno utilizzato l'account aziendale di fiducia di HBO Max per promuovere falsi strumenti di intelligenza artificiale, software per sviluppatori e utility per macOS, abbassando la guardia delle potenziali vittime.
Alcuni annunci indirizzavano gli utenti a siti simili a HBO che affermavano di offrire un'app nativa HBO Max per macOS o una promozione download Ma invece di fornire un programma di installazione, i siti hanno istruito i visitatori ad aprire il Terminale sul loro Mac oppure, su Windows Apri la finestra di dialogo Esegui o PowerShell e incolla un comando.
Questa è la caratteristica distintiva di una tecnica di ingegneria sociale in rapida espansione, nota come ClickFix .
Gli attacchi ClickFix mascherano istruzioni dannose da normali passaggi tecnici, come la correzione di un errore, il completamento di un CAPTCHA, la verifica dell'identità umana o l'installazione di un software. Una pagina web può copiare silenziosamente un comando negli appunti , quindi guidare la vittima nell'incollarlo ed eseguirlo, infettando così il proprio dispositivo.
I ricercatori di ADAMnetworks hanno soprannominato "PasteSwitch" l'operazione alla base delle pubblicità di HBO Max. La sua infrastruttura sembra adattare la fase successiva al dispositivo del visitatore e all'esca utilizzata.
Tra i payload rilevati su macOS figuravano i malware MacSync e AMOS, progettati per rubare credenziali e profili del browser, dati di Telegram, Apple Notes, password salvate e frasi di recupero per portafogli di criptovalute.
Windows Gli utenti potrebbero ritrovarsi con l'infostealer Amatera, che viene eseguito in memoria. L'operazione è stata anche collegata ai dirottatori degli appunti di criptovalute, che monitorano gli indirizzi dei portafogli copiati e li sostituiscono con un indirizzo controllato dall'attaccante prima che una transazione venga inviata.
Come stare al sicuro
Gli amministratori di Reddit hanno sospeso gli annunci e avviato un'indagine sulla sicurezza dopo aver ricevuto segnalazioni, ma è importante rimanere vigili. Secondo quanto riportato , ClickFix è stato responsabile di oltre la metà di tutte le attività di caricamento malware nel 2025.
Uno dei motivi del suo successo è che le campagne continuano ad aggiungere nuovi metodi per ingannare gli utenti e diversi comandi per eludere il rilevamento.
Gli utenti di macOS Tahoe 26.4 o versioni successive potrebbero ricevere un avviso quando incollano del testo nel Terminale , ma questo avviso non viene visualizzato da tutti, quindi non è consigliabile fare affidamento solo su di esso.
Malwarebytes può fornire una protezione aggiuntiva in diverse fasi di un attacco ClickFix. Browser Guard avvisa quando un sito web tenta di copiare qualcosa negli appunti, la protezione web blocca i siti noti per essere dannosi e la protezione in tempo reale è in grado di rilevare il malware diffuso dalla campagna.
Con ClickFix che dilaga e inventa continuamente nuovi metodi, è importante essere consapevoli, prudenti e protetti:
- Trattate gli annunci con cautela. Un account verificato non garantisce la sicurezza dell'annuncio. Visitate direttamente il sito web ufficiale dell'azienda anziché scaricare software tramite un annuncio pubblicitario.
- Rallenta. Non avere fretta di seguire le istruzioni su una pagina web o un prompt, soprattutto se ti viene chiesto di eseguire comandi sul tuo dispositivo o di copiare e incollare codice. Gli aggressori potrebbero utilizzare conto alla rovescia, contatori di utenti o altre tattiche di pressione per indurti ad agire rapidamente.
- Non eseguire comandi provenienti da fonti non attendibili. Non eseguire mai codice o comandi copiati da siti web, e-mail, annunci pubblicitari o messaggi a meno che tu non ti fidi della fonte e non ne comprenda la funzione. Verifica le istruzioni confrontandole con la documentazione ufficiale o contatta il team di supporto dell'azienda.
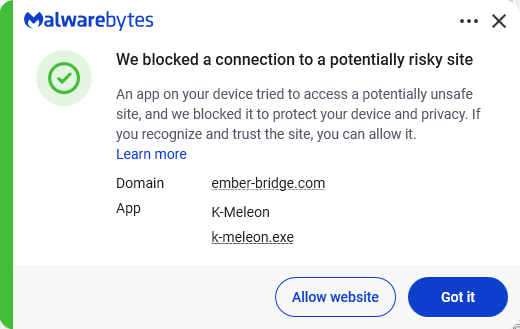
- Proteggi i tuoi dispositivi. Utilizza un sistema aggiornato e in tempo reale soluzione anti-malware con un componente di protezione web. Malwarebytes blocca ember-bridge.com, che fa parte dell'infrastruttura di PasteSwitch.
- Informati sulle tecniche di attacco in continua evoluzione.Comprendere che gli attacchi possono provenire da vettori inaspettati ed evolversi aiuta a mantenere alta la vigilanza. Continua a leggere il nostro blog!
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai diffondersi al di là di un titolo di giornale. Tenete le minacce lontane dai vostri dispositivi scaricando Malwarebytes oggi stesso.