Revolut ha ammesso di aver divulgato dati sensibili dei clienti a terzi non autorizzati. Secondo TechCrunch , l'azienda aveva accettato richieste di informazioni fraudolente inviate da un indirizzo email appartenente a un dominio legittimo di un'agenzia governativa.
Revolut è una piattaforma bancaria e finanziaria con sede a Londra e, secondo quanto dichiarato dall'azienda , conta oltre 80 milioni di clienti in tutto il mondo.
Revolut descrive l'accaduto come una truffa di impersonificazione esterna, non come un'intrusione nei suoi sistemi. Afferma inoltre che i fondi dei clienti non sono stati compromessi. Revolut non ha identificato l'agenzia governativa né rivelato il suo dominio di posta elettronica.
Sembra che l'autore dell'attacco abbia abusato della fiducia riposta in un dominio email governativo legittimo per effettuare richieste fraudolente di informazioni sui clienti. Revolut ha rilevato l'attività, bloccato l'indirizzo del mittente e dichiarato di aver informato l'agenzia competente, le forze dell'ordine, le autorità per la protezione dei dati e gli organi di vigilanza finanziaria.
"Non appena individuato l'indirizzo, lo abbiamo immediatamente bloccato e abbiamo allertato l'agenzia governativa competente, nonché le forze dell'ordine, gli organi preposti alla protezione dei dati e le autorità di regolamentazione finanziaria."
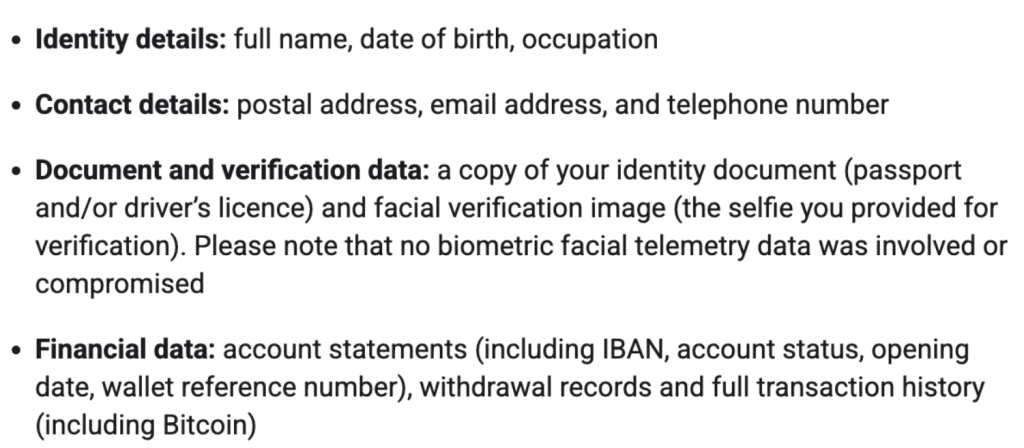
Attraverso questo attacco di ingegneria sociale , anziché accedendo ai sistemi di Revolut, i criminali hanno ottenuto le seguenti tipologie di informazioni sui clienti:
- Identity e informazioni di contatto come data di nascita, indirizzo postale, indirizzo email e numero di telefono.
- Copie di documenti d'identità come passaporti e patenti di guida.
- Selfie di verifica.
- Estratti conto e storico delle transazioni.
Revolut ha dichiarato solo che un numero "limitato" o "molto limitato" di clienti è stato interessato e che li ha contattati direttamente.
Questi clienti hanno ricevuto o riceveranno un'e-mail che specifica quali dei loro dati personali sono stati divulgati:
Come stare al sicuro
L'impatto sui consumatori si concentrerà probabilmente su tentativi di frode di secondo livello, piuttosto che su trasferimenti non autorizzati immediati. Ecco alcuni consigli per proteggere il tuo denaro:
Considerate con sospetto qualsiasi contatto inatteso relativo a Revolut, in particolare chiamate, e-mail, messaggi WhatsApp o SMS che affermano la necessità di "proteggere" un conto, annullare un bonifico o sostituire documenti. Non utilizzate i link o i numeri di telefono forniti nel messaggio. Revolut consiglia di interrompere ogni contatto con i presunti truffatori e di contattare l'azienda tramite i canali ufficiali.
I documenti d'identità e altre informazioni sensibili potrebbero essere utilizzati per il furto d'identità . Monitora i tuoi conti e i report di credito per individuare aperture di conti o richieste di credito sconosciute e valuta la possibilità di attivare un avviso di frode o di utilizzare un servizio di monitoraggio del credito, laddove disponibile nel tuo Paese.
Se hai ricevuto un'email di notifica, controlla i saldi, le carte, i beneficiari, i trasferimenti recenti, gli estratti conto e i dispositivi collegati. Segnala immediatamente qualsiasi attività insolita tramite la chat sicura integrata nell'app di Revolut.
Se sei stato coinvolto in una violazione dei dati, leggi il nostro blog " Coinvolto in una violazione dei dati? Ecco cosa devi sapere" per ulteriori consigli.
Consiglio: usa Malwarebytes Scam Guard per analizzare qualsiasi comunicazione sospetta. Può aiutarti a capire se un messaggio è una truffa e a consigliarti su come procedere.
Ammettiamolo, una finestra in incognito ha i suoi limiti.
Violazioni dei dati, commercio sul dark web, frodi creditizie. Malwarebytes Identity Theft monitora tutto questo, ti avvisa immediatamente e include un'assicurazione contro il furto d'identità.