I ricercatori di sicurezza di Socket hanno scoperto tre estensioni dannose per Firefox che impersonavano i portafogli di criptovalute Phantom, Jupiter e Bitget.
Una volta installate, le estensioni dannose rubavano le frasi di recupero e le chiavi private, consentendo all'attaccante di ottenere il pieno controllo del portafoglio.
Un portafoglio di criptovalute è un'app, un'estensione per browser o un dispositivo fisico che consente di gestire criptovalute come Bitcoin. Nonostante il nome, non contiene fisicamente le vostre monete. Queste vengono registrate su una blockchain , un registro digitale condiviso delle transazioni. Il portafoglio, invece, gestisce le chiavi digitali segrete che vi permettono di accedere alle criptovalute e di spenderle.
Quando crei un portafoglio, potresti ricevere una frase di recupero: un elenco di parole che puoi utilizzare per ripristinare l'accesso. Annotala e conservala offline. È una copia di backup delle tue chiavi, non una semplice password. Chiunque ne entri in possesso può assumere il controllo dei tuoi fondi, ed è per questo che le estensioni di portafoglio false cercano di rubarla.
I criminali informatici hanno elencato tre estensioni di portafoglio false su Firefox Add-ons, impersonando Phantom, Jupiter e Bitget. I portafogli autentici offrono estensioni per altri browser: Jupiter elenca Chrome , Coraggioso e Edge ; L'estensione di Bitget è per Chrome Phantom afferma inoltre che la sua estensione per Firefox non è più supportata .
Le estensioni dannose cercavano frasi di recupero di 12, 15, 18 e 24 parole, nonché chiavi private di Ethereum e Solana. Erano in grado di leggere i campi di input, rilevare il testo incollato e scansionare le schermate che visualizzavano le frasi di recupero.
Una frase di recupero o chiave privata è un segreto al portatore: chiunque la possieda controlla il portafoglio e può spostarne i fondi. Il backend della variante Phantom registrava i segreti acquisiti, li inviava a un bot di Telegram e trasferiva automaticamente i fondi a indirizzi di pagamento predefiniti. Tali indirizzi includevano Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana e Bitcoin. La variante Phantom era in grado di leggere una frase sia quando veniva digitata durante l'importazione, sia quando veniva visualizzata su una schermata di rivelazione.
Come stare al sicuro
Socket afferma che tutte e tre le estensioni erano attive su Firefox Add-ons al momento della sua analisi e sono state successivamente rimosse. Tuttavia, se trovi una di queste estensioni nel tuo browser Firefox, dovresti:
- Rimuovi l'estensione. Usa il menu con i tre puntini accanto ad essa e seleziona Rimuovi .
- Se hai mai inserito una frase o una chiave di accesso, crea un nuovo portafoglio su un dispositivo pulito e trasferisci immediatamente i tuoi fondi . Considera il vecchio portafoglio come compromesso.
- In futuro, installa i wallet solo tramite il link ufficiale del sito web del fornitore, non tramite i risultati di ricerca degli store.
- L'annuncio falso di Phantom richiedeva l'accesso ai dati su tutti i siti web e non aveva alcuna informativa sulla privacy. Questi sono segnali d'allarme a cui prestare attenzione.
- Utilizza una soluzione antimalware aggiornata e in tempo reale che blocchi i siti web dannosi.
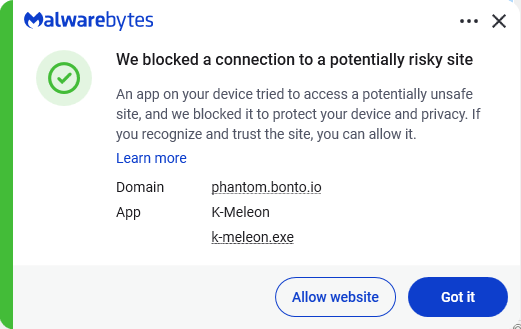
Non inserire mai la tua frase di recupero su un sito web. Inseriscila solo nell'app ufficiale del portafoglio durante il ripristino. L'assistenza clienti del portafoglio non te la chiederà mai.
CIO
Le estensioni dannose:
- Impersonatore fantasma: ID componente aggiuntivo 3092199
- Impersonatore di Giove: ID componente aggiuntivo 3092666
- Bitget impersonator: ID componente aggiuntivo 3092059
Sottodomini:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
Indirizzi IP:
104.21.34[.]69172.67.155[.]198
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .