

Una nuova truffa prende di mira le persone che pubblicano Chrome estensioni.
La truffa arriva come una "richiesta di rimozione del copyright" dall'aspetto ufficiale, affermando che la tua estensione sta per essere rimossa dal Chrome Negozio online e che hai 48 ore per presentare ricorso.
Sembra addirittura personalizzata. Dopo aver inserito l'ID della tua estensione per "verificarla", la pagina recupera il nome e l'icona reali della tua estensione. Ma fa tutto parte di un attacco di phishing ideato per rubarti il nome utente e la password di Google.
Se gli hacker riuscissero ad accedere a un account sviluppatore, potrebbero assumere il controllo dell'estensione, accedere alle risorse dello sviluppatore o, potenzialmente, inviare aggiornamenti dannosi agli utenti.
Cosa sta succedendo in realtà
Se hai pubblicato un Chrome Potresti visualizzare una pagina simile a un avviso ufficiale di Google che ti informa che la tua estensione verrà rimossa per violazione del copyright.
La pagina richiede di inserire l'ID dell'estensione, quindi mostra i dettagli effettivi dell'estensione insieme a un numero di reclamo e a un conto alla rovescia. Ti spinge ad accedere con Google per presentare ricorso prima che scada il tempo.
Nulla di tutto ciò è vero. La pagina non è gestita da Google. La segnalazione, la scadenza e il conto alla rovescia sono inventati. L'obiettivo è quello di indurti con l'inganno a inserire il tuo nome utente e la tua password di Google in una finestra di accesso fasulla controllata dal truffatore.
La regola più importante da ricordare : gli avvisi autentici sulla tua estensione appaiono nel tuo Chrome Dashboard per sviluppatori del Web Store, non su un sito web di terze parti.
Perché i truffatori vogliono gli account degli sviluppatori
Chrome Le estensioni hanno accesso ai browser degli utenti e possono essere aggiornate automaticamente.
Se gli hacker dovessero ottenere il controllo di un account sviluppatore, potrebbero modificare un'estensione, accedere alle risorse degli sviluppatori o, potenzialmente, distribuire aggiornamenti dannosi agli utenti esistenti.
È proprio questo che rende gli account degli sviluppatori obiettivi così allettanti, ed è per questo che truffe come queste sono così diffuse.
Come si presenta la truffa
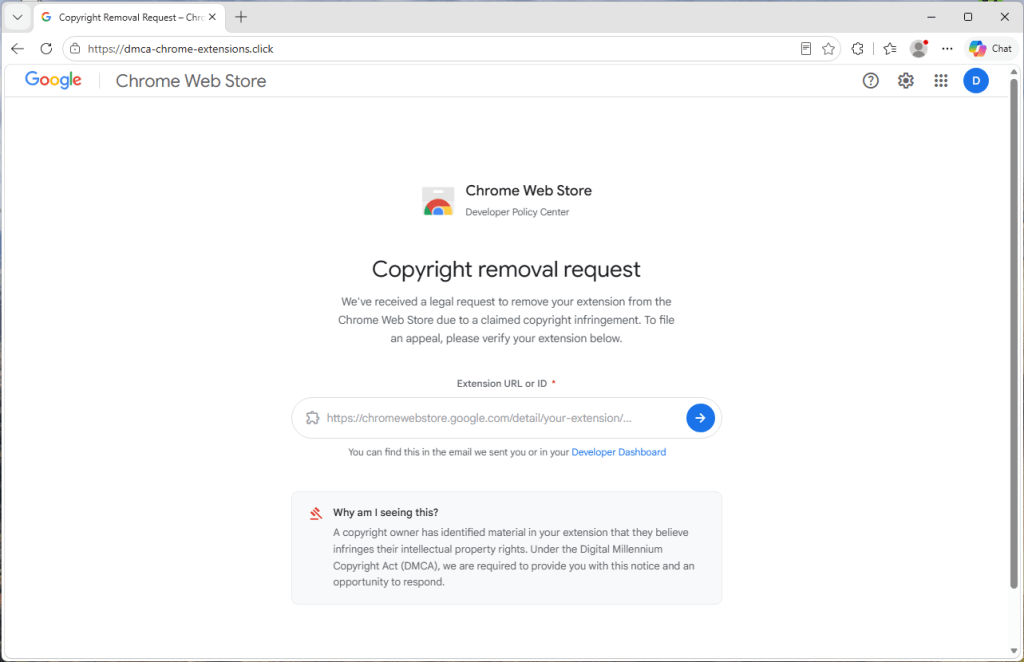
La pagina è ospitata su un dominio che non ha nulla a che vedere con Google. Nella versione che abbiamo analizzato, il sito utilizzava l'indirizzo dmca-chrome-extensions[.]click.
Nonostante ciò, utilizza il marchio di Google e si presenta come un “ Chrome Centro di controllo delle politiche per gli sviluppatori del Web Store.
La pagina chiede innanzitutto il link o l'ID della tua estensione. Sembra una richiesta innocua, ed è proprio per questo che funziona.
Utilizza la tua estensione per sembrare credibile
Dopo aver inserito l'ID dell'estensione, la pagina mostra per un attimo il messaggio "Ricerca estensione in corso..." e poi crea una falsa notifica di rimozione basata sulla tua estensione reale.
Quando abbiamo testato la truffa con Malwarebytes Browser Guard , ha mostrato il nostro nome di estensione autentico, l'icona e Chrome Inserzione nel negozio online a corredo della falsa denuncia.
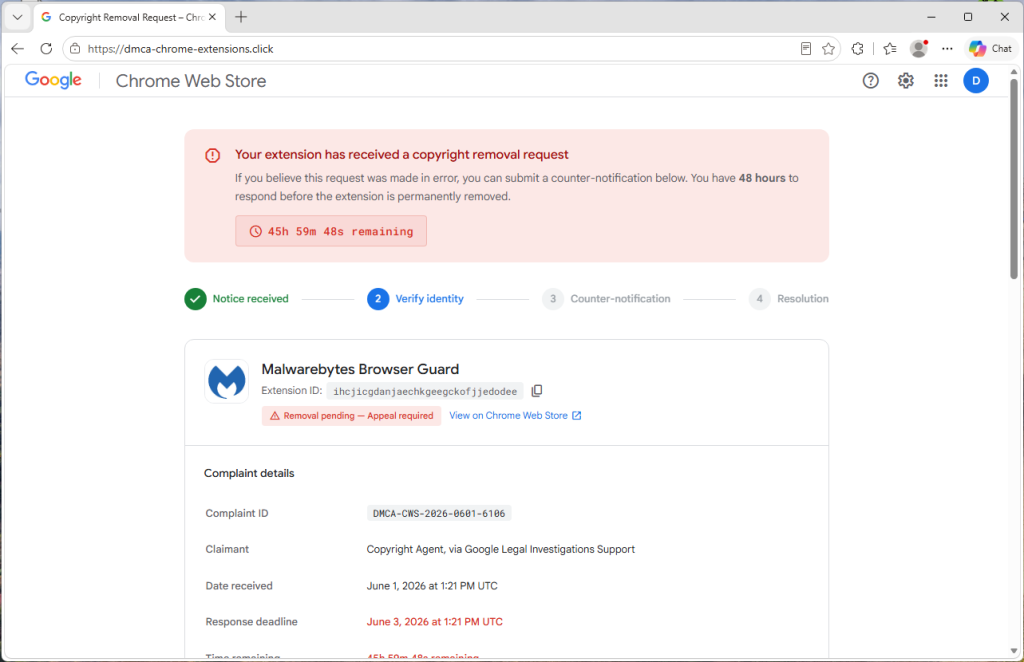
Il sito sta semplicemente estraendo informazioni disponibili pubblicamente dalla tua estensione Chrome Pagina del negozio online. Chiunque può visualizzare queste informazioni. I truffatori le utilizzano per far apparire legittimo il falso annuncio.
Tutto il resto è frutto della fantasia.
Il numero della segnalazione, la «data di ricezione», il termine di 48 ore, il conto alla rovescia e la cronologia degli eventi vengono generati dalla pagina truffaldina stessa.
Il conto alla rovescia serve a metterti fretta
Un banner rosso di avviso avverte che la tua estensione verrà rimossa definitivamente se non intervieni entro 48 ore, mentre un orologio segna il conto alla rovescia secondo per secondo. L'intera pagina è studiata per indirizzarti verso un unico pulsante: accedi con Google per «verificare la tua identità» e presentare ricorso.
L'urgenza serve a creare pressione affinché tu reagisca prima ancora di avere il tempo di verificare l'affermazione.
La finestra di accesso fasulla
Quando clicchi su «Continua alla verifica», si apre una finestra di accesso a Google con la barra del titolo, il lucchetto e l'indirizzo accounts.google.com.
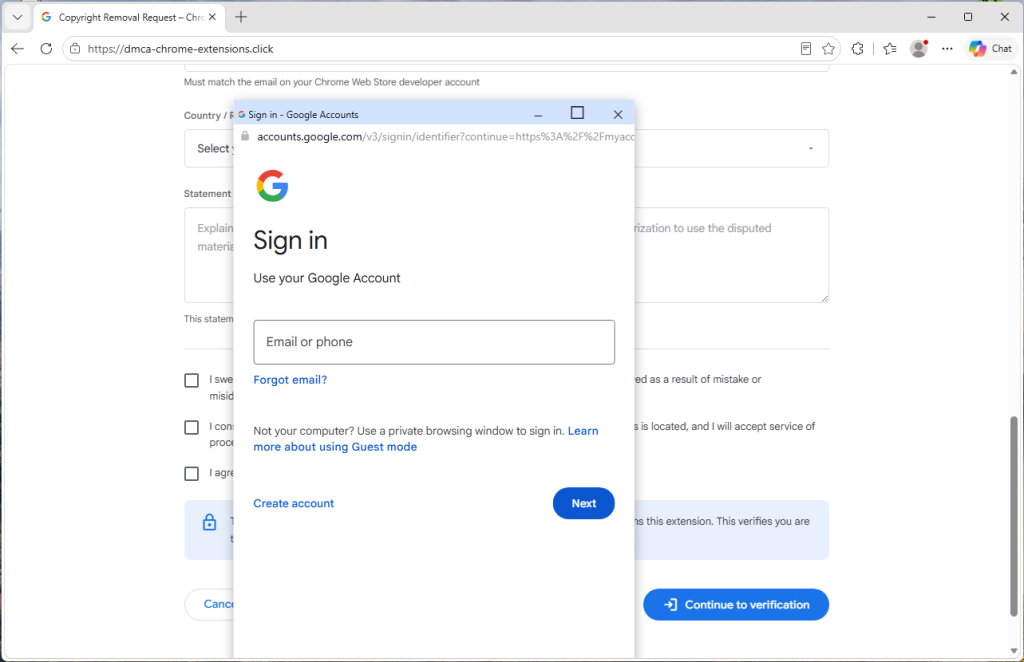
Sembra autentico, ma non lo è.
La "finestra" è in realtà parte integrante della pagina web stessa. Il lucchetto e l'indirizzo sono solo elementi grafici pensati per assomigliare a una vera finestra del browser.
I truffatori personalizzano persino l'aspetto per adattarlo al tuo sistema operativo, mostrando Mac finestre in stile - su macOS e Windows finestre in stile - Windows dispositivi.
Qualsiasi dato inserito in questo modulo di registrazione fasullo viene inviato direttamente ai truffatori.
Un indizio è che la finestra non può uscire dalla pagina del browser. Prova a trascinarla verso il bordo dello schermo: si fermerà al margine del browser. Se riduci a icona il browser, scomparirà.
Ma soprattutto, la barra degli indirizzi del tuo browser continua a mostrare l'indirizzo del sito truffaldino, non quello di Google.
Come stare al sicuro
La buona notizia è che bastano poche semplici abitudini per sventare questa truffa.
- Non fidarti del link. Se ricevi un avviso relativo alla tua estensione, vai direttamente alla tua Chrome Accedi alla dashboard per sviluppatori del Web Store e controlla lì.
- Diffidate dell'urgenza. Le procedure legittime non ricorrono a un conto alla rovescia per costringere ad agire immediatamente.
- Controlla la barra degli indirizzi. La vera pagina di accesso a Google appare all'indirizzo accounts.google.com nella barra degli indirizzi del tuo browser.
- Verifica la finestra. Se la finestra di accesso non può essere trascinata fuori dal browser o scompare quando il browser viene ridotto a icona, probabilmente è falsa.
- Attiva una protezione più avanzata per l'accesso. Le passkey e le chiavi di sicurezza hardware rendono le password rubate molto meno utili per gli hacker.
- Utilizza un software di sicurezza con protezione anti-phishing e protezione web. Il nostro Browser Guard , incluso in Malwarebytes Premium può aiutarti a bloccare siti web dannosi e pagine di phishing prima che tu inserisca informazioni sensibili.
Non si tratta di una semplice pagina di phishing. Utilizza i dati reali della tua estensione, imita il marchio di Google e crea un convincente senso di urgenza.
Se ricevi un avviso relativo alla tua estensione, non seguire il link e non correre con il conto alla rovescia. Vai direttamente alla tua Chrome Accedi alla dashboard per sviluppatori del Web Store e verifica l'affermazione lì.
In caso di dubbio, chiudi la scheda.
Se hai già inserito i tuoi dati
Agisci in fretta.
- Modifica subito la tua password di Google da un dispositivo di fiducia.
- Esci da tutte le sessioni attive nelle impostazioni di sicurezza del tuo account Google.
- Controlla le app e i dispositivi collegati per individuare eventuali elementi che non riconosci.
- Attiva la verifica in due passaggi, preferibilmente utilizzando una passkey o una chiave di sicurezza.
- Controlla il tuo Chrome Elenco del Web Store per modifiche, caricamenti o nuove versioni che non hai pubblicato.
Indicatori di compromesso (IOC)
Dominio
dmca-chrome-extensions[.]click
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →









