Je denkt waarschijnlijk over de beveiliging van je telefoon net zoals je over je voordeur denkt: zolang je apps uit de Play Store downloadt, zit je goed. En voor het grootste deel klopt dat ook. Google controleert apps voordat ze worden gepubliceerd.
Maar sommige apps komen op je telefoon terecht zonder ooit via de Play Store te zijn gegaan.
Neem bijvoorbeeld Albiriox, een banktrojan die als service werd aangeboden en eind vorig jaar werd ontdekt. Het is een Android Een Remote Access Trojan (RAT) is ontworpen voor fraude op het apparaat zelf. In plaats van alleen gebruikersnamen en wachtwoorden te stelen, voert deze malware frauduleuze transacties rechtstreeks op de telefoon van het slachtoffer uit. Onderzoekers ontdekten dat de malware zich verspreidde via apps met generieke namen zoals 'hulpprogramma', 'beveiliging', 'winkel' of 'investering', waarvan slachtoffers zich niet herinnerden dat ze deze via de Play Store hadden geïnstalleerd. In plaats daarvan waren de apps via sideloading geïnstalleerd, gedownload via links in sms-berichten of geïnstalleerd vanaf websites buiten het controleproces van Google.
Dit is precies het soort dreiging dat Malwarebytes voor Android moet detecteren. Hieronder een overzicht van de verschillende beschermingslagen die achter de schermen actief zijn.
Ik wil graag bedanken Malwarebytes Wij danken directeur softwareontwikkeling Egor Tashchilin voor het delen van zijn technische expertise, die heeft bijgedragen aan dit artikel.
Het opsporen van apps die nooit via de Play Store zijn verschenen
Apps die buiten de Play Store worden geïnstalleerd, worden nooit aan het beoordelingsproces van Google onderworpen. Dat betekent dat ze op je apparaat terecht kunnen komen zonder de veiligheidscontroles die voor apps uit de Play Store gelden.
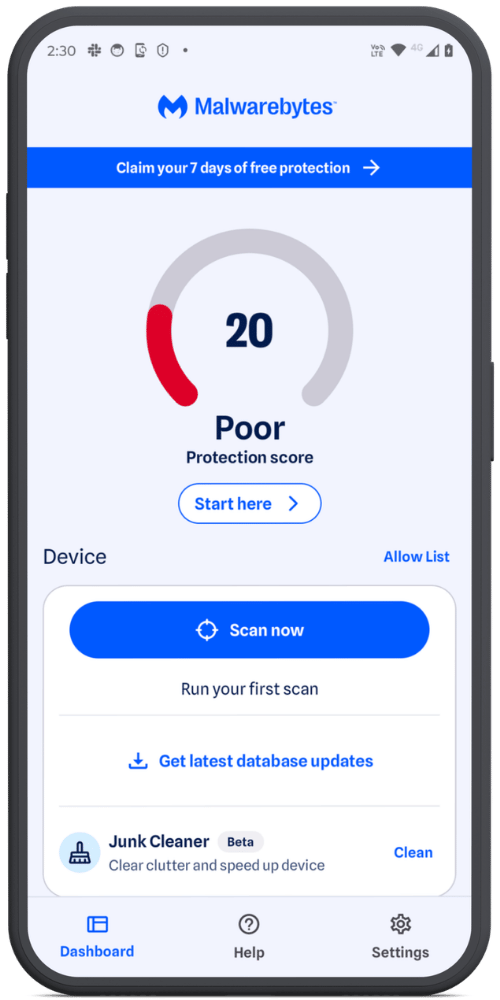
In plaats van te vertrouwen op de herkomst van een app, Malwarebytes Het programma scant uw apparaat zelf en zoekt naar potentieel ongewenste programma's (PUP's) en andere schadelijke bestanden, ongeacht of deze via sideloading zijn geïnstalleerd, met andere software zijn meegeleverd of via een browser zijn gedownload.
Zelfs Play Store apps kunnen vervelend later
Niet elke bedreiging is vanaf het begin kwaadaardig.
In een veelbesproken geval werd aan een barcodescanner-app, die ongeveer 10 miljoen keer was geïnstalleerd via de Play Store, schadelijke code toegevoegd die niet in eerdere versies aanwezig was. De update maakte gebruik van uitgebreide versleuteling om detectie te voorkomen en was ondertekend met hetzelfde digitale certificaat als eerdere, schadelijke versies, waardoor deze volkomen legitiem leek. Eenmaal geïnstalleerd zorgde de app ervoor dat browsers vanzelf openden en gebruikers werden omgeleid naar ongewenste websites.
Een soortgelijk patroon is naar voren gekomen bij andere incidenten in de Play Store die onderzoekers hebben gevolgd. Apps worden pas lang na de installatie bijgewerkt met schadelijke code, om zo detectie te omzeilen en geen argwaan te wekken.
Dit is precies de reden waarom Real-Time Protection (RTP) niet alleen let op nieuwe installaties, maar ook reageert op nog niet gescande versies van apps die je al hebt. RTP houdt toezicht op nieuw geïnstalleerde apps, evenals op alle nieuwe of gewijzigde bestanden op je apparaat. Als een bestaande app een versie ontvangt die RTP nog niet eerder heeft gezien, behandelt RTP deze als nieuw en scant deze, in plaats van ervan uit te gaan dat ‘al geïnstalleerd’ hetzelfde betekent als ‘nog steeds veilig’.
In archieven kijken, zonder ze aan te raken
Malware ligt ook niet altijd in het volle zicht. Cybercriminelen verbergen schadelijke bestanden vaak in ZIP-bestanden en andere archieven, in de hoop dat een beveiligingsscanner niet de moeite neemt om de inhoud te controleren.
Bij ons wel.
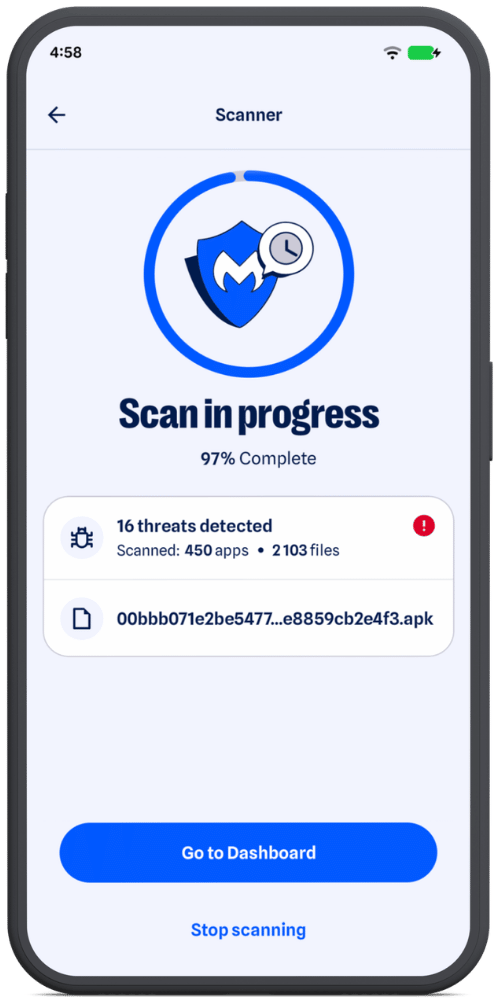
Het pakket ontpakt de inhoud van het archief om te bekijken wat erin zit, zonder het originele bestand te wijzigen of aan te passen. Het archief wordt uitsluitend gelezen – we schrijven er nooit iets naar terug. Als iets nader moet worden onderzocht, zoals een genest archief of de gecompileerde .dex-code van een APK, wordt dit uitgepakt naar een tijdelijke, in een sandbox geplaatste locatie en verwijderd zodra de scan is voltooid, zodat het nooit op je apparaat achterblijft.
Archieven worden niet allemaal op dezelfde manier verwerkt. ZIP-bestanden worden item voor item gecontroleerd, terwijl APK’s een grondigere analyse ondergaan van de gecompileerde code die ze bevatten. Geneste archieven worden ook afzonderlijk gescand, zodat malware zich niet zomaar een laag dieper kan verbergen.
Grondig scannen, zonder dat je batterij leegraakt
Om een app grondig te analyseren – de code, het gedrag en de structuur ervan – is rekenkracht nodig. Als je dit onzorgvuldig doet, kan je telefoon trager worden en kan de batterij sneller leeg raken.
Malwarebytes is ontworpen om dat te voorkomen.
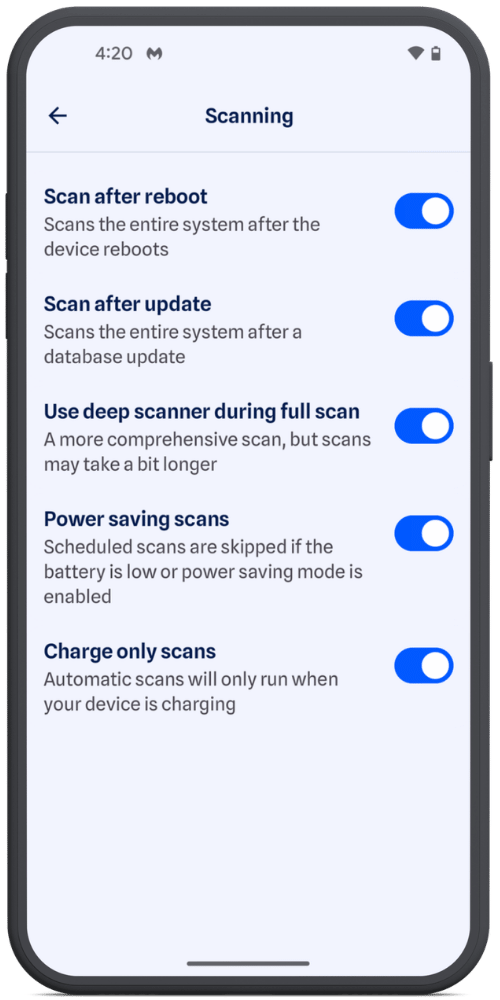
Automatische achtergrondscans, zoals geplande scans, scans na een app-update of na een herstart, controleren de batterijstatus voordat ze van start gaan. Afhankelijk van je instellingen kunnen ze wachten tot je telefoon wordt opgeladen of voldoende batterijvermogen heeft. Handmatige scans worden altijd onmiddellijk uitgevoerd.
Wanneer een scan start, Malwarebytes Het past de werklast automatisch aan op basis van de beschikbare rekenkracht van uw apparaat, waardoor krachtigere apparaten taken parallel kunnen verwerken zonder minder krachtige apparaten te overbelasten.
Een dreigingsdatabase die voortdurend in beweging is
In de tweede helft van 2025 nam het aantal gevallen van mobiele adware sterk toe, terwijl nieuwere families van bankmalware steeds geavanceerder zijn geworden. Sommige controleren zelfs of ze op een echte telefoon draaien of in een beveiligingstestomgeving, voordat ze schadelijk gedrag vertonen.
Een scanner is slechts zo goed als zijn kennis van waarnaar hij moet zoeken. Daarom werken we onze detectiedatabase voortdurend bij met nieuw geïdentificeerde en geverifieerde bedreigingen, in plaats van te vertrouwen op een statisch, verouderd beeld van het dreigingslandschap.
Meer dan 10 scanners die samenwerken
Onder de motorkap, Malwarebytes voor Android Het is niet één enkele scanengine. Het bestaat uit meer dan 10 gespecialiseerde scanners, elk ontworpen om verschillende soorten en niveaus van bedreigingen te detecteren.
Dat komt omdat moderne Android Malware maakt zelden gebruik van slechts één techniek. Een banktrojan kan bijvoorbeeld misbruik van toegankelijkheidsdiensten combineren met nep-inlogschermen die over legitieme bank- of cryptovaluta-apps worden geplaatst.
Sommige scanners zoeken naar bekende aanwijzingen voor kwaadaardige activiteiten, terwijl andere de structuur, herkomst en het gedrag van een app onderzoeken. Aanvullende lagen combineren meerdere signalen en maken gebruik van heuristische analyse om complexere of tot nu toe onbekende bedreigingen op te sporen.
Door meerdere detectiemethoden te combineren, is de kans groter dat een techniek die door de ene scanner onopgemerkt blijft, door een andere wordt opgemerkt.
En daar stopt het niet. Onze onderzoekers houden voortdurend in de gaten hoe Android Bedreigingen evolueren en voegen regelmatig nieuwe detectie- en beschermingslagen toe. Naarmate aanvallers nieuwe technieken ontwikkelen en nieuwe schuilplaatsen vinden, passen wij ons voortdurend aan om een stap voor te blijven.
Oplichters weten meer over je dan je denkt.
Malwarebytes Mobile Security Beschermt u tegen phishing , frauduleuze sms'jes, schadelijke websites en meer. Met ingebouwde, realtime AI-gestuurde Scam Guard.