Een website vraagt je om op 'Toestaan' te klikken om een quiz te starten of een interessant verhaal te lezen. Even later begint je apparaat je te waarschuwen voor virussen, gemiste betalingen of juridische problemen.
Hoewel elk bericht eruit kan zien als een nieuw beveiligingsprobleem, kan de oorzaak een eerder verleende machtiging zijn.
Voor oplichters maken pushmeldingen in de browser van een vluchtig bezoek iets veel waardevollers: toegang tot uw aandacht nadat u hun website hebt verlaten.
Twee onderzoeken – waaronder ons eigen onderzoek naar misleidende quizwebsites en het onderzoek van HUMAN Security naar een operatie genaamd Pushpaganda – laten zien hoe die toestemming een instrument kan worden voor herhaalde reclame, scareware en fraude.
Een misleidende website heeft doorgaans maar beperkte mogelijkheden om je te beïnvloeden. Zodra je de site verlaat, verdwijnt het verkooppraatje.
Een simpele toestemming voor pushmeldingen in de browser verandert die relatie. Een website die je hebt geautoriseerd, kan browsernotificaties verzenden, zelfs als je de website niet bezoekt. Afhankelijk van het platform en de browserinstellingen kunnen die berichten zelfs verschijnen wanneer de browser niet zichtbaar open is.
Precies wat oplichters nodig hebben
Dat geeft oplichters verschillende voordelen:
- Herhaalde kansen om een klik te genereren. In plaats van te vertrouwen op één bezoek, kunnen ze meer berichten sturen om je terug te laten keren naar hun websites.
- Een overtuigendere plek om een leugen te verspreiden. Meldingen verschijnen via de browser en het besturingssysteem, terwijl de tekst en afbeeldingen ervan kunnen lijken op beveiligingswaarschuwingen, financiële berichten of berichten van bekenden.
- Afstand tot de oorspronkelijke truc. Tegen de tijd dat er alarmerende berichten verschijnen, weet je misschien niet meer welke website toestemming heeft gekregen, laat staan dat je de waarschuwingen in verband brengt met een onschuldig ogende quiz.
- Meer kansen om geld te verdienen. Het gegenereerde verkeer kan echter gebruikt worden voor advertenties, affiliatepromoties, oplichting en ongewenste downloads.
Het toestaan van meldingen installeert geen malware . Maar oplichters kunnen ze gebruiken om je te verleiden op een schadelijke link te klikken of iets gevaarlijks te downloaden. Dat verklaart waarom je apparaat angstaanjagende waarschuwingen kan weergeven, terwijl een malware-scan niets vindt.
De campagnes
De quiz die vergezeld ging van een ongewenste extra.
Ons onderzoek, dat op 9 maart werd gepubliceerd, begon met klanten die dachten dat hun apparaten besmet waren. Malwarebytes De scans leverden geen resultaten op. Screenshots hielpen ons team voor malwareverwijdering de werkelijke bron van het probleem te achterhalen: webpushmeldingen.
Hoewel de quizzen echt waren, was de truc om mensen te laten denken dat ze de meldingen moesten toestaan om eraan deel te nemen.
Na het klikken op 'Start de quiz' verscheen eerst een melding van de browser waarin om toestemming werd gevraagd. Achter die legitieme browsermelding toonde de website een eigen instructie:
Klik op 'Toestaan' om verder te gaan.
De pagina gaf de indruk dat je de meldingen moest toestaan om de quiz te kunnen maken, terwijl het in werkelijkheid betekende dat je ermee akkoord moest gaan om in de toekomst berichten te ontvangen.
Van clickbait naar een notificatielus
Op 14 april publiceerden de Satori-onderzoekers van HUMAN Security een uitgebreider voorbeeld van dezelfde onderliggende strategie. Ze noemden het Pushpaganda .
In plaats van quizzen maakte de operatie gebruik van sensationele artikelen en afbeeldingen, waarvan vele tekenen vertoonden van AI- generatie. De koppen beloofden opzienbarende financiële ontwikkelingen of onwaarschijnlijke technologische koopjes. De content verscheen in Google Discover-feeds, waardoor deze werd blootgesteld aan Android En Chrome gebruikers. Onderzoekers konden niet vaststellen of die plaatsingen het resultaat waren van betaalde promotie of zoekmachineoptimalisatie.
Zodra iemand een gerelateerde website bezocht, werd diegene gevraagd om meldingen in te schakelen. De berichten die volgden, hadden weinig te maken met het artikel dat de bezoeker had aangetrokken. Onderzoekers ontdekten valse arrestatiebevelen, valse financiële waarschuwingen en meldingen die leken op gemiste oproepen van 'mama' of andere familieleden.

Oplichterij of betrouwbaar? Scam Guard weet het.
Statistieken van Scam Guard
De grafiek toont het wekelijkse aantal meldingen dat door Scam Guard is geclassificeerd als overeenkomend met misbruik van notificaties op quizwebsites (rood) en Pushpaganda (blauw), op basis van de informatie die door gebruikers is verstrekt.
De tellingen tonen meldingen over een bepaalde periode die verband houden met deze campagnes. Ze vertegenwoordigen geen unieke slachtoffers, bevestigde infecties of de totale campagneactiviteit.
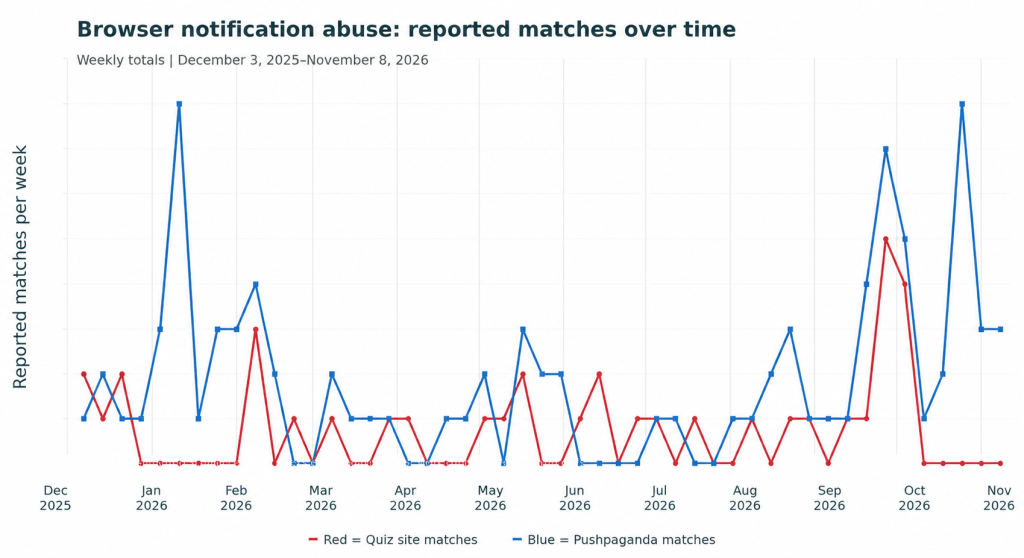
Ter context: de Satori-onderzoekers van HUMAN Security observeerden tijdens de piek van de operatie in één periode van zeven dagen ongeveer 240 miljoen biedingsverzoeken voor advertenties die gekoppeld waren aan Pushpaganda-domeinen.
Een biedingsverzoek vraagt adverteerders om in realtime te bieden op de mogelijkheid om een advertentie weer te geven. Bij een advertentieveiling met pushnotificaties wordt de winnende advertentie als notificatie verzonden naar iemand die daarvoor toestemming heeft gegeven.
Let op de terugval na het verschijnen van de rapporten. Het kost tijd om de infrastructuur te herstellen, maar criminelen zullen dat doen als ze denken dat het de investering waard is.
Hoe blijf ik veilig
Schakel meldingen alleen in als u doorlopend berichten van een website wilt ontvangen. Enkele richtlijnen die u daarbij kunnen helpen:
- Klik niet op meldingen totdat je zeker weet wat ze in gang zullen zetten.
- Beschouw "Meldingen blijven toestaan" als een waarschuwingssignaal, vooral bij quizzen, videopagina's of onbekende websites.
- Gebruik webbeveiliging. Malwarebytes Browser Guard is een gratis tool die kan helpen bij het blokkeren van schadelijke websites.
Als je last hebt van ongewenste meldingen, kunnen dit webpushnotificaties zijn. Hier lees je hoe je de website kunt identificeren die ze verstuurt en hoe je ze kunt uitschakelen in verschillende populaire browsers .
Op ondersteund Android apparaten, Chrome Meldingen bevatten een optie om je af te melden . Gebruik deze ingebouwde optie in plaats van een link in een verdacht bericht. Wanneer je een ongewenste website-melding ontvangt via Chrome op Android :
- Veeg vanaf de bovenkant van het scherm naar beneden om te openen Android het notificatiescherm van 's.
- Zoek in de melding naar een optie om je af te melden .
- Als het aanwezig is, tik er dan op om toekomstige meldingen van die website te stoppen. Chrome Je kunt je ook afmelden als je dat per ongeluk hebt gedaan.
Als de optie 'Uitschrijven' niet aanwezig is, open deze dan. Chrome Ga naar Meer > Instellingen > Site-instellingen > Meldingen . Controleer de toegestane websites en blokkeer de betreffende site. Je hoeft niet op een link in de verdachte melding te klikken om de toegang te beheren.
“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →