Microsoft brengt elke tweede dinsdag van de maand belangrijke beveiligingsupdates uit, ook wel bekend als 'Patch Tuesday'. De updates van deze maand verhelpen 59 Microsoft CVE's, waaronder zes zero-days.
Laten we eens kort kijken naar deze zes actief uitgebuite zero-days.
Windows Kwetsbaarheid voor het omzeilen van shell-beveiligingsfuncties
CVE-2026-21510 ( CVSS-score 8,8 van de 10) is een beveiligingslek in de Windows Shell. Een defect in een beveiligingsmechanisme stelt een aanvaller in staat om dit te omzeilen. Windows SmartScreen en soortgelijke meldingen verschijnen zodra een gebruiker een schadelijke link of snelkoppeling opent.
De kwetsbaarheid wordt via het netwerk misbruikt, maar vereist nog steeds interactie van de gebruiker. Het slachtoffer moet via social engineering worden misleid om de boobytrap-snelkoppeling of -link te openen, zodat de bypass wordt geactiveerd. Bij succesvol misbruik kan de aanvaller de gebruikelijke beveiligingsdialoogvensters met de vraag "Weet u het zeker?" voor niet-vertrouwde inhoud onderdrukken of omzeilen, waardoor het gemakkelijker wordt om verdere payloads te leveren en uit te voeren zonder dat de gebruiker argwaan krijgt.
Beveiligingslek in MSHTML Framework
CVE-2026-21513 (CVSS-score 8,8 op 10) heeft invloed op het MSHTML Framework, dat wordt gebruikt door Internet Explorer's Trident/embedded web rendering). Het wordt geclassificeerd als een storing in het beveiligingsmechanisme die resulteert in het omzeilen van een beveiligingsfunctie via het netwerk.
Voor een succesvolle aanval moet het slachtoffer een kwaadaardig HTML-bestand of een speciaal vervaardigde snelkoppeling (.lnk) openen die gebruikmaakt van MSHTML voor weergave. Wanneer het bestand wordt geopend, stelt het beveiligingslek een aanvaller in staat om bepaalde beveiligingscontroles in MSHTML te omzeilen, waardoor de normale browser- of Office-sandbox of waarschuwingsbeveiligingen mogelijk worden verwijderd of verzwakt en vervolgcode kan worden uitgevoerd of phishingactiviteiten kunnen plaatsvinden.
Beveiligingslek in Microsoft Word waardoor beveiligingsfuncties kunnen worden omzeild
CVE-2026-21514 (CVSS-score 5,5 op 10) heeft invloed op Microsoft Word. Het vertrouwt op onbetrouwbare invoer bij een beveiligingsbeslissing, wat leidt tot het omzeilen van een lokale beveiligingsfunctie.
Een aanvaller moet een gebruiker overhalen om een kwaadaardig Word-document te openen om misbruik te maken van deze kwetsbaarheid. Als hier misbruik van wordt gemaakt, wordt de onbetrouwbare invoer onjuist verwerkt, waardoor de beveiliging van Word voor ingesloten of actieve inhoud mogelijk wordt omzeild. Dit leidt tot de uitvoering van door de aanvaller gecontroleerde inhoud die normaal gesproken zou worden geblokkeerd.
Desktop Window Manager - Kwetsbaarheid voor verhoging van privileges
CVE-2026-21519 (CVSS-score 7,8 van de 10) is een lokale kwetsbaarheid voor privilege-escalatie in Windows De foutmelding 'Desktop Window Manager' wordt veroorzaakt door typeverwarring (een fout waarbij het systeem het ene gegevenstype als een ander behandelt, wat leidt tot ongewenst gedrag).
Een lokaal geauthenticeerde aanvaller met beperkte rechten en zonder vereiste gebruikersinteractie kan misbruik maken van het probleem om hogere rechten te verkrijgen. Misbruik moet lokaal plaatsvinden, bijvoorbeeld via een speciaal vervaardigd programma of een exploit chain-fase die op het doelsysteem wordt uitgevoerd. Een aanvaller die met succes misbruik maakt van deze kwetsbaarheid, kan SYSTEEMRECHTEN verkrijgen.
Windows Denial-of-service-kwetsbaarheid voor Remote Access Connection Manager
CVE-2026-21525 (CVSS-score 6,2 van de 10) is een denial-of-service-kwetsbaarheid in de Windows Service voor beheer van externe toegangsverbindingen (RasMan).
Een niet-geverifieerde lokale aanvaller kan het beveiligingslek met een lage aanvalscomplexiteit activeren, wat een grote impact heeft op de beschikbaarheid, maar geen directe impact op de vertrouwelijkheid of integriteit. Dit betekent dat ze de dienst of mogelijk het systeem kunnen laten crashen, maar geen privileges kunnen verhogen of kwaadaardige code kunnen uitvoeren.
Windows Kwetsbaarheid voor privilege-escalatie via Remote Desktop Services
CVE-2026-21533 (CVSS-score 7,8 van de 10) is een privilege-escalatie-kwetsbaarheid in Windows Remote Desktop Services, veroorzaakt door onjuist beheer van toegangsrechten.
Een lokale geauthenticeerde aanvaller met beperkte rechten en zonder vereiste gebruikersinteractie kan misbruik maken van het beveiligingslek om zijn rechten te escaleren naar SYSTEM en de vertrouwelijkheid, integriteit en beschikbaarheid van het getroffen systeem volledig in gevaar te brengen. Succesvolle exploitatie houdt doorgaans in dat door de aanvaller gecontroleerde code wordt uitgevoerd op een systeem met Remote Desktop Services en dat misbruik wordt gemaakt van het kwetsbare pad voor rechtenbeheer.
Azure-kwetsbaarheden
Azure-gebruikers wordt ook aangeraden om rekening te houden met twee kritieke kwetsbaarheden met een CVSS-score van 9,8:
- CVE-2026-21531die van invloed is op Azure SDK
- CVE-2026-24300die van invloed is op Azure Front Door
Hoe je fixes toepast en controleert of je beschermd bent
Deze updates verhelpen beveiligingsproblemen en zorgen ervoor dat uw Windows PC beveiligd. Zo zorg je ervoor dat je over de meest recente versie beschikt:
1. Instellingen openen
- Klik op de Start- knop (de Windows logo linksonder in je scherm).
- Klik op Instellingen (het ziet eruit als een tandwieltje).
2. Ga naar Windows Update.
- In het venster Instellingen selecteert u Windows Update (meestal onderaan het menu aan de linkerkant).
3.Controleer op updates
- Klik op de knop Check for updates (Controleren op updates).
- Windows Ik ga op zoek naar de nieuwste Patch Tuesday-updates.
- Als u eerder automatische updates hebt geselecteerd, ziet u dit mogelijk onderUpdatehistorie:
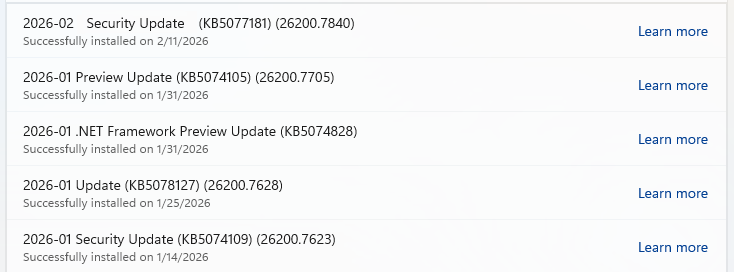
- Of u ziet mogelijk het bericht'Herstart vereist', wat betekent dat u alleen uw systeem hoeft te herstarten en dat de update dan voltooid is.
- Zo niet, ga dan verder met de onderstaande stappen.
4. Download en installeren
- Als er updates worden gevonden, beginnen ze meteen te downloaden. Zodra ze klaar zijn, zie je een knop met de tekst Nu installeren of opnieuw opstarten.
- Klik indien nodig op Installeren en volg de aanwijzingen op. Meestal moet je computer opnieuw opstarten om de update te voltooien. Klik in dat geval op Nu opnieuw opstarten.
5. Dubbelcheck of je up-to-date bent
- Na het opnieuw opstarten ga je terug naar Windows Update en controleer je het nogmaals. Als er staat ' Je bent helemaal up-to-date' , dan is alles in orde!
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen nooit verder reiken dan een krantenkop. Bescherm uw apparaten tegen bedreigingen door Malwarebytes vandaag nog te downloaden .