Een domein dat al lange tijd voorkomt in softwaredocumentatie, codevoorbeelden en testmateriaal voor ontwikkelaars, wordt nu gebruikt om een ClickFix-aanval uit te voeren tegen Windows gebruikers.
Een placeholder-domein vervangt in een voorbeeld een website. De bekendste is waarschijnlijk example.com. Een andere, third-party[.]comHet symbool , wordt vaak in documentatie gebruikt om een externe website, API of service aan te duiden.
Er is echter een zeer belangrijk verschil tussen de twee: example.com is gereserveerd voor documentatie, terwijl third-party[.]com Het is een gewoon domein. Iedereen kon het registreren, en dat heeft iemand ook gedaan. Elk document, elke test en elke vaardigheid die het domein hardcoded bevat, verwijst lezers en gebruikers nu naar de infrastructuur van de aanvaller.
Onderzoekers van Manifold Security ontdekten Dat third-party[.]com gaf een nep-verificatiepagina in Cloudflare-stijl weer aan Windows bezoekers. De pagina probeert hen over te halen de pagina te openen. Windows Voer het venster uit en plak een commando dat naar het klembord is gekopieerd. Dit commando is bedoeld om een bestand te downloaden en uit te voeren. PowerShell script. Op het moment van schrijven is het domein waarop het script wordt gehost niet bereikbaar.
ClickFix is een social engineering-techniek waarbij het slachtoffer de malware installeert.
In plaats van te vertrouwen op een kwaadaardige bijlage of een voor de hand liggende download van een uitvoerbaar bestand, overtuigt de aanvaller iemand om zelf een commando uit te voeren. Veelvoorkomende lokmiddelen zijn onder andere:
- Een nep-CAPTCHA of Cloudflare Turnstile-controle.
- Een browserfout die aangeeft dat er een "handmatige correctie" nodig is.
- Een neppe videospeler, documentviewer of populaire softwaredownload .
- Een pagina met nepondersteuning die de bezoeker vraagt een commando in Uitvoeren, Opdrachtprompt, Terminal of PowerShell te plakken.
ClickFix werkt omdat de opdracht vaak legitieme gegevens gebruikt. Windows of Mac tools om de volgende fase te downloaden en uit te voeren. Het wordt ook uitgevoerd met de toestemming van de persoon die overtuigd is om deel te nemen.
De gevolgen kunnen variëren van diefstal van informatie tot ernstiger problemen met een bedrijfsnetwerk. In een recente campagne genaamd TerminalFix leidde een nep-CAPTCHA van Cloudflare slachtoffers ertoe een PowerShell-opdracht in te voeren. Windows Terminal of PowerShell.
Hoe blijf ik veilig
Nu ClickFix welig tiert – en het er niet naar uitziet dat dit snel zal veranderen – is het belangrijk om alert, voorzichtig en beschermd te zijn.
- Doe het rustig aan. Wees voorzichtig met webpagina's die je aansporen om commando's op je apparaat uit te voeren, vooral als er een aftelling of andere druktechnieken worden gebruikt.
- Voer geen opdrachten of scripts uit van onbetrouwbare bronnen. Voer nooit code of opdrachten uit die u van websites, e-mails of berichten hebt gekopieerd, tenzij u de bron vertrouwt en het doel van de actie begrijpt. Controleer instructies onafhankelijk. Als een website u vraagt een opdracht uit te voeren of een technische handeling te verrichten, raadpleeg dan de officiële documentatie of neem contact op met de ondersteuning voordat u verdergaat.
- Controleer wat je plakt. Een website kan een opdracht naar je klembord kopiëren zonder de volledige tekst weer te geven. Plak het niet in een opdrachtvenster.
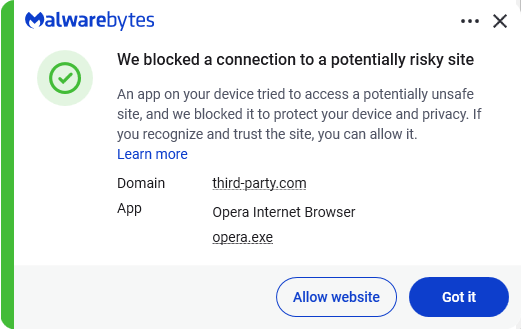
- Beveilig uw apparaat. Gebruik een actuele, realtime anti-malwareoplossing met een webbeveiligingscomponent.
- Leer meer over de steeds veranderende aanvalsmethoden.Als je begrijpt dat aanvallen uit onverwachte hoeken kunnen komen en steeds veranderen, blijf je alert. Blijf onze blog lezen!
Pro-tip:De gratis Malwarebytes Browser Guard extensie je wanneer een website iets naar je klembord probeert te kopiëren.
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →