Onderzoekers van Hudson Rock ontdekten dat cybercriminelen het geverifieerde Reddit-account van HBO Max hadden gekaapt en het gebruikten om in ongeveer 48 uur tijd 108 kwaadaardige advertenties te tonen.
De advertenties maakten gebruik van het vertrouwde bedrijfsaccount van HBO Max om nep-AI-tools, ontwikkelaarssoftware en macOS-hulpprogramma's te promoten, waardoor potentiële slachtoffers minder argwaan kregen.
Sommige advertenties leidden gebruikers naar overtuigende, op HBO lijkende websites die beweerden een native HBO Max-app voor macOS of een promotionele download aan te bieden. Maar in plaats van een installatieprogramma te leveren, instrueerden de sites bezoekers om Terminal op hun computer te openen. Mac of, op Windows Open het dialoogvenster 'Uitvoeren' of PowerShell en plak daar een opdracht.
Dit is kenmerkend voor een groeiende social engineering-techniek die bekend staat als ClickFix .
ClickFix-aanvallen vermommen kwaadaardige instructies als een routineuze technische handeling, zoals het oplossen van een fout, het invullen van een CAPTCHA, het verifiëren van je identiteit of het installeren van software. Een webpagina kan stilletjes een commando naar het klembord kopiëren en het slachtoffer vervolgens begeleiden bij het plakken en uitvoeren ervan, waardoor het apparaat geïnfecteerd raakt.
Onderzoekers van ADAMnetworks hebben de methode achter de HBO Max-advertenties "PasteSwitch" genoemd. De infrastructuur lijkt de volgende stap aan te passen aan het apparaat van de bezoeker en de gebruikte lokmethode.
Onder de waargenomen macOS-payloads bevonden zich MacSync- en AMOS -infostealers, ontworpen om browsergegevens en -profielen, Telegram-gegevens, Apple Notes, opgeslagen wachtwoorden en herstelzinnen voor cryptovalutaportefeuilles te stelen.
Windows Gebruikers kunnen uiteindelijk te maken krijgen met de Amatera-infostealer, die in het geheugen draait. De operatie is ook in verband gebracht met cryptovaluta-klembordkapers, die gekopieerde portemonnee-adressen monitoren en vervangen door een door de aanvaller beheerd adres voordat een transactie wordt verzonden.
Hoe blijf ik veilig
Reddit-beheerders hebben de advertenties stopgezet en een beveiligingsonderzoek ingesteld na meldingen, maar het is belangrijk om waakzaam te blijven. Naar verluidt was ClickFix in 2025 verantwoordelijk voor meer dan de helft van alle malware-loaderactiviteiten.
Een van de redenen voor het succes is dat campagnes voortdurend nieuwe methoden toevoegen om gebruikers te misleiden en verschillende commando's bedenken om detectie te voorkomen.
Gebruikers van macOS Tahoe 26.4 of later krijgen mogelijk een waarschuwing te zien bij het plakken van tekst in Terminal , maar deze waarschuwing verschijnt niet bij iedereen, dus vertrouw daar niet volledig op.
Malwarebytes kan extra bescherming bieden in verschillende fasen van een ClickFix-aanval. Browser Guard waarschuwt wanneer een website iets naar uw klembord probeert te kopiëren, webbeveiliging blokkeert bekende kwaadwillende sites en realtime bescherming kan malware detecteren die door de campagne wordt verspreid.
Nu ClickFix welig tiert en voortdurend nieuwe methoden bedenkt, is het belangrijk om alert, voorzichtig en beschermd te zijn:
- Wees voorzichtig met advertenties. Een geverifieerd account garandeert niet dat een advertentie veilig is. Bezoek liever de officiële website van het bedrijf in plaats van software te downloaden via een advertentie.
- Neem de tijd. Volg niet overhaast de instructies op een webpagina of in een prompt, vooral niet als u wordt gevraagd om commando's op uw apparaat uit te voeren of code te kopiëren en plakken. Aanvallers kunnen aftellingen, gebruikerstellers of andere druktechnieken gebruiken om u te dwingen snel te handelen.
- Voer geen opdrachten uit van onbetrouwbare bronnen. Voer nooit code of opdrachten uit die u van websites, e-mails, advertenties of berichten hebt gekopieerd, tenzij u de bron vertrouwt en begrijpt wat de opdracht doet. Controleer de instructies aan de hand van de officiële documentatie of neem contact op met de supportafdeling van het bedrijf.
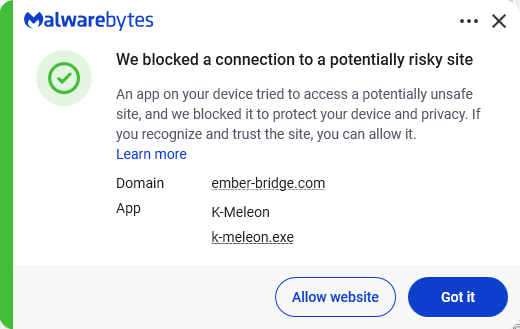
- Beveilig uw apparaten. Gebruik een actuele, realtime anti-malwareoplossing met een webbeveiligingscomponent. Malwarebytes blokkeert ember-bridge.com, dat deel uitmaakt van de PasteSwitch-infrastructuur.
- Leer meer over de steeds veranderende aanvalsmethoden.Als je begrijpt dat aanvallen uit onverwachte hoeken kunnen komen en steeds veranderen, blijf je alert. Blijf onze blog lezen!
Van het melden van bedreigingen tot het verwijderen ervan.
Cyberbeveiligingsrisico's mogen zich nooit verder verspreiden dan een krantenkop. Houd bedreigingen van uw apparaten door Malwarebytes vandaag nog te downloaden.