Phishingcampagnes met betrekking tot pakketbezorging duiken wereldwijd op onder verschillende koeriersnamen. In de Verenigde Staten doen de berichten zich vaak voor als USPS en beweren ze dat een pakket een ongeldig adres heeft of niet bezorgd kon worden. Soortgelijke berichten doen zich voor als Colissimo en Chronopost in Frankrijk, Correos in Spanje, Poste Italiane in Italië en PostNL in Nederland.
De details verschillen, maar het doel is meestal hetzelfde: u overhalen om een nepwebsite van een koeriersdienst te bezoeken en uw persoonlijke en financiële gegevens te verstrekken.
Een nep-e-mail van bpost
Een recente campagne gericht op klanten van de Belgische postdienst bpost begint met een e-mail waarin wordt beweerd dat een pakket niet kon worden bezorgd omdat er €4,95 aan douanerechten niet is betaald.
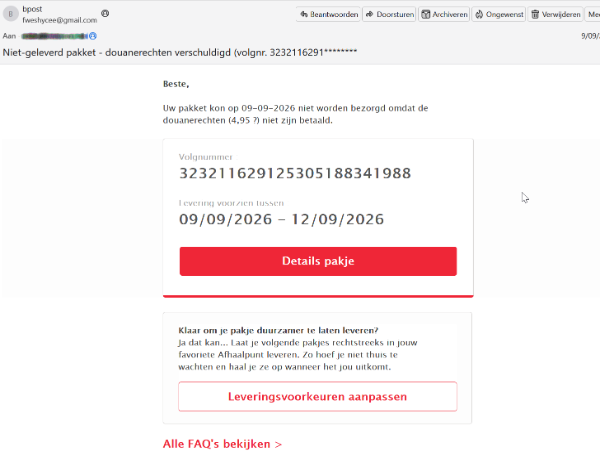
In het Engels luidde het onderwerp en de boodschap als volgt:
Niet bezorgd pakket - douanerechten verschuldigd (trackingnummer 3232116291*******).
Uw pakket kon op 9 september 2026 niet worden bezorgd omdat de douanerechten (€4,95) niet zijn betaald.
Het bedrag is zo klein dat ontvangers het wellicht zonder veel nadenken betalen. De website gaat echter verder dan alleen het innen van de zogenaamde kosten. Er wordt ook gevraagd om persoonlijke gegevens, kaartgegevens en bankgegevens.
Hoe de zwendel werkt
De link gaat eerst via een URL-verkortingsservice (hxxps://qr[.]paps[.]jp/1GWsa) voordat er werd doorgestuurd naar een nep-bpost-site. De campagne maakte gebruik van verschillende nep-bpost-domeinen, waaronder:
hxxps://bpost[.]be-pakje-ontvangen-nl-recevoir-colis-fr[.]my[.]id/
bpost[.]center, wat het domein is dat in de onderstaande schermafbeeldingen wordt weergegeven.
De pagina kopieert de huisstijl van bpost en toont beveiligingsclaims zoals 'Beveiligde SSL-verbinding', '256-bits SSL', 'SEPA-conform' en 'Beveiligde betaling'. Deze labels zijn door de oplichters toegevoegd en bewijzen niet dat de pagina of de betaling veilig is.
We hebben de onderstaande schermafbeeldingen vanuit het originele Nederlands naar het Engels vertaald.
Op de eerste pagina wordt gevraagd naar de naam, het telefoonnummer, het e-mailadres en de leeftijd van de ontvanger:
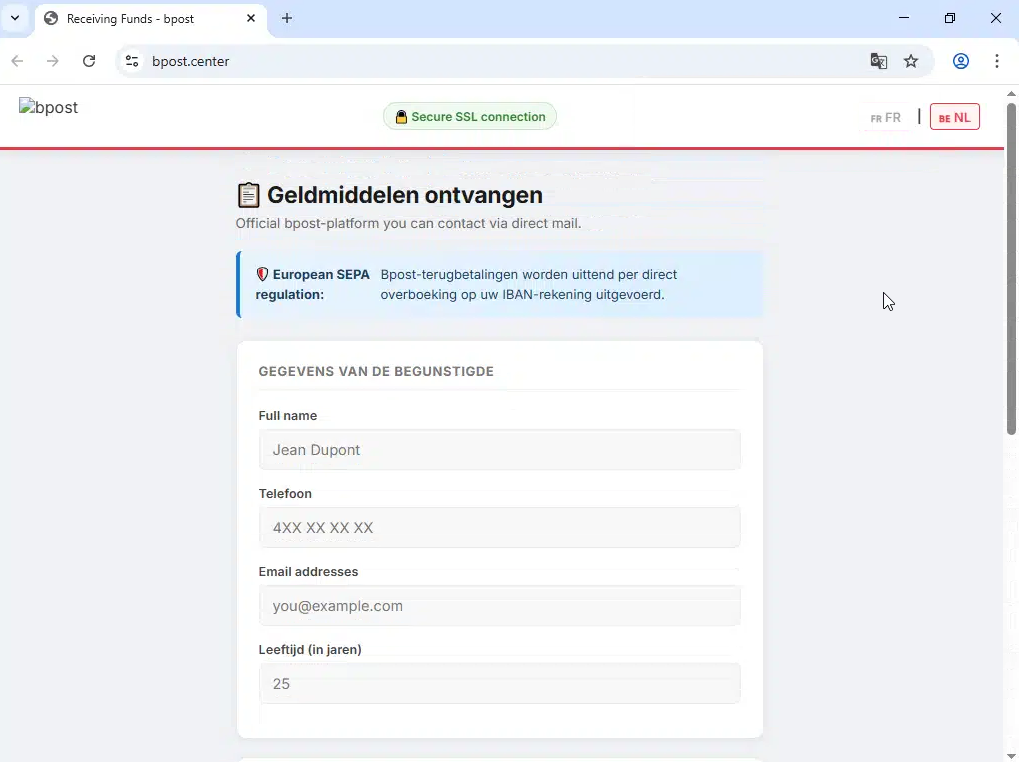
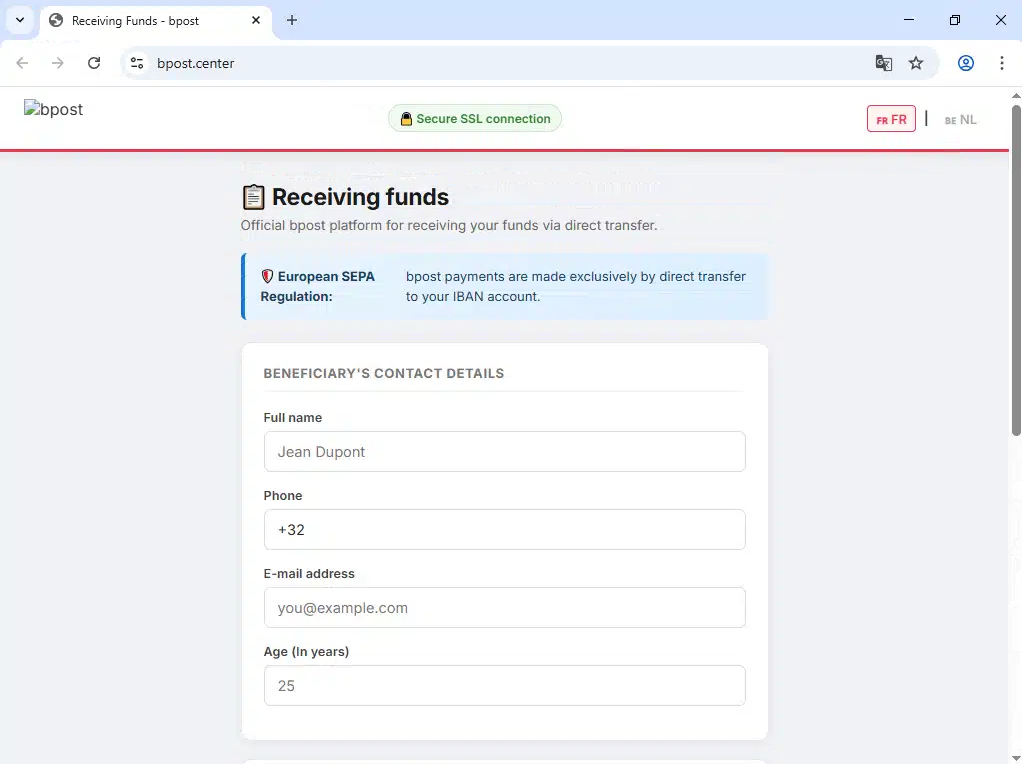
Die verwijzing naar het ontvangen van geld komt niet overeen met de bewering in de e-mail dat er douanerechten betaald moeten worden. Op de volgende pagina wordt gevraagd om een IBAN, kaartnummer, vervaldatum en het te betalen bedrag:
Vervolgens wordt er gevraagd naar het eigenlijke doelwit: volledige kaart- en bankgegevens.
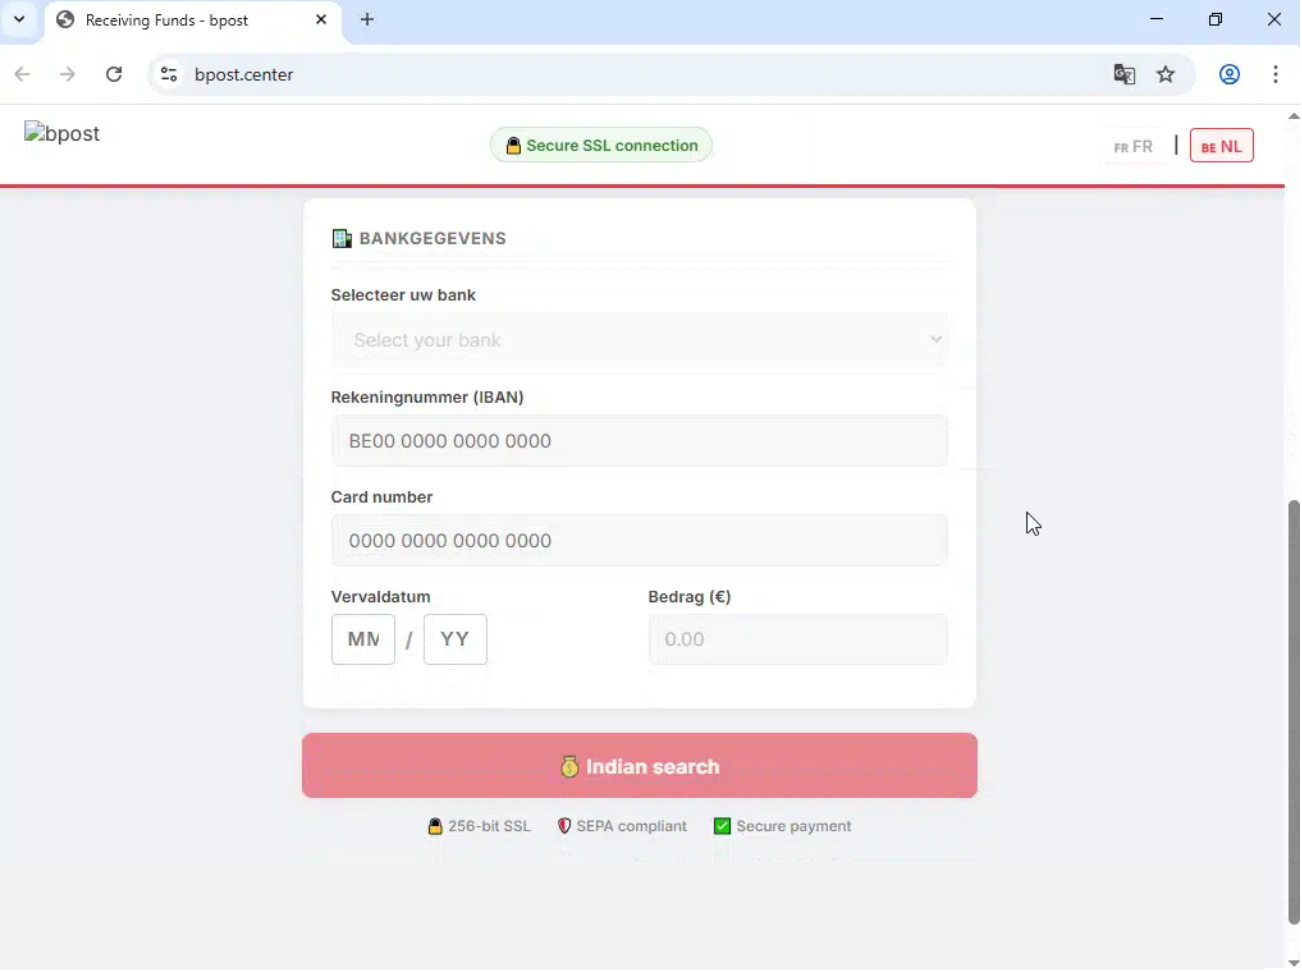
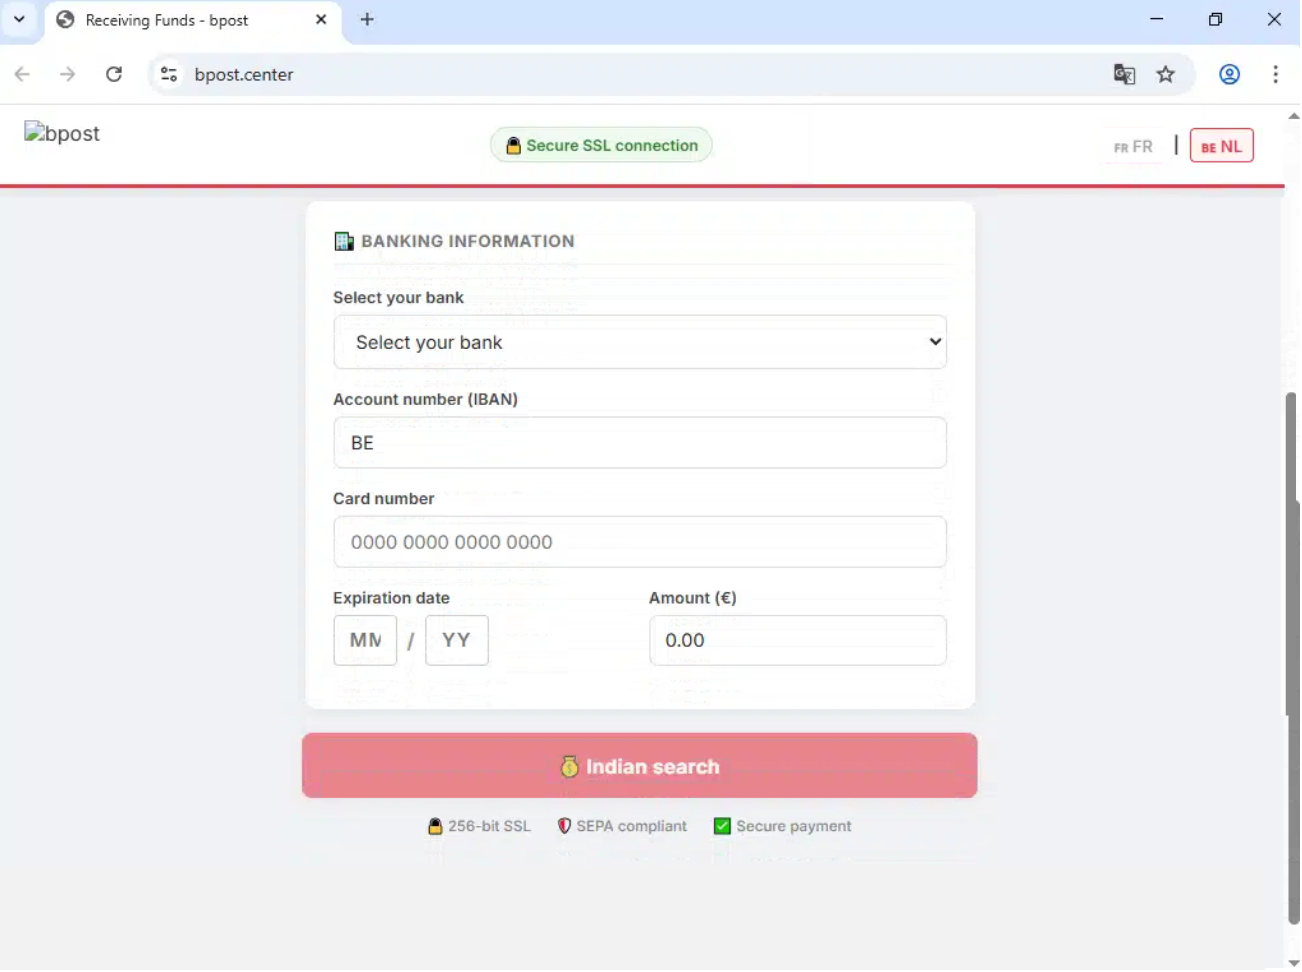
De oorspronkelijke Nederlandse versie bevatte nog een fout: een van de knoppen gaf 'Indiase zoekopdracht' weer in plaats van 'Betaal'. Dergelijke fouten kunnen een oplichting ontmaskeren, maar veel phishingpagina's zijn zo zorgvuldig opgebouwd dat er geen duidelijke typefout of vertaalfout te vinden is.
Eenmaal verstrekt, kunnen kaartgegevens worden gebruikt voor frauduleuze aankopen of worden verkocht aan andere criminelen. De persoonlijke en bankgegevens kunnen ook worden gebruikt om latere oplichtingspraktijken overtuigender te maken.
Hoe u uzelf kunt beschermen
- Controleer de leveringsstatus zelfstandig. Open de officiële app van de koerier of typ het websiteadres in uw browser en gebruik vervolgens uw trackingnummer om de levering te controleren.
- Controleer de afzender en de bestemming. Een bericht kan de naam van een koerier gebruiken, terwijl het afkomstig is van een niet-gerelateerd e-mailadres of naar een ander domein verwijst.
- Wees alert op onverwachte kosten of terugbetalingen. Een kleine betaling of beloofde terugbetaling kan worden gebruikt om u over te halen veel waardevollere informatie te verstrekken.
- Wees op je hoede voor verzoeken om uitgebreide financiële informatie. Een verzoek om zowel een IBAN als kaartgegevens moet met argwaan worden bekeken, vooral als het zogenaamd om een kleine bezorgkosten gaat.
Als u uw kaart- of bankgegevens op een verdachte website hebt ingevoerd, neem dan onmiddellijk contact op met uw bank of kaartaanbieder. Blokkeer de betreffende kaart als uw bankapp dit toelaat, controleer uw rekeningen op onbekende transacties en wijzig elk wachtwoord dat u op de website hebt ingevoerd.
Malwarebytes Het programma volgt en blokkeert deze campagnes zodra ze verschijnen. Als je twijfelt over een bericht, kun je Scam Guard gebruiken, een ingebouwde functie van Malwarebytes Windows , Mac , Android , En iOS —kan het voor je controleren. Plak het bericht of de link erin, of upload een schermafbeelding, voor een directe beoordeling.
Voelt er iets niet helemaal goed? Controleer het even voordat je klikt.
Met Malwarebytes Guardkunt u verdachte links, teksten en schermafbeeldingen direct analyseren.
Verkrijgbaar viaMalwarebytes Premium voor al je apparaten, en in deMalwarebytes voor iOS Android.