We hebben een netwerk van 41 websites geïdentificeerd die zich voordoen als populaire games en Windows software, allemaal ontworpen om bezoekers naar dezelfde plek te leiden Download Studio-installateur.
De websites adverteren van alles, van Counter-Strike, Half-Life, Fallout, Roblox, PUBG en The Witcher tot VLC, 7-Zip, Paint.NET, VMware, Total Commander en Foxit PDF.
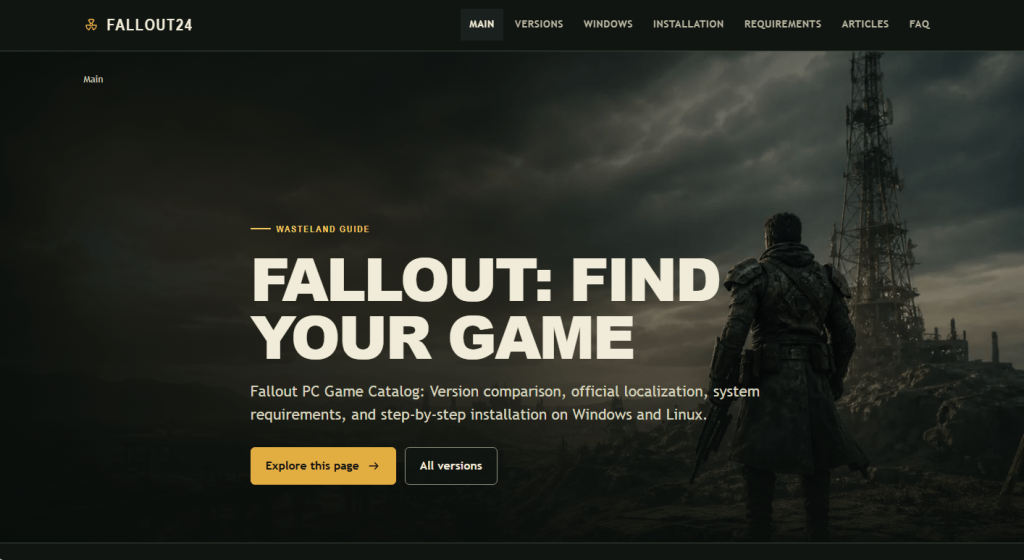
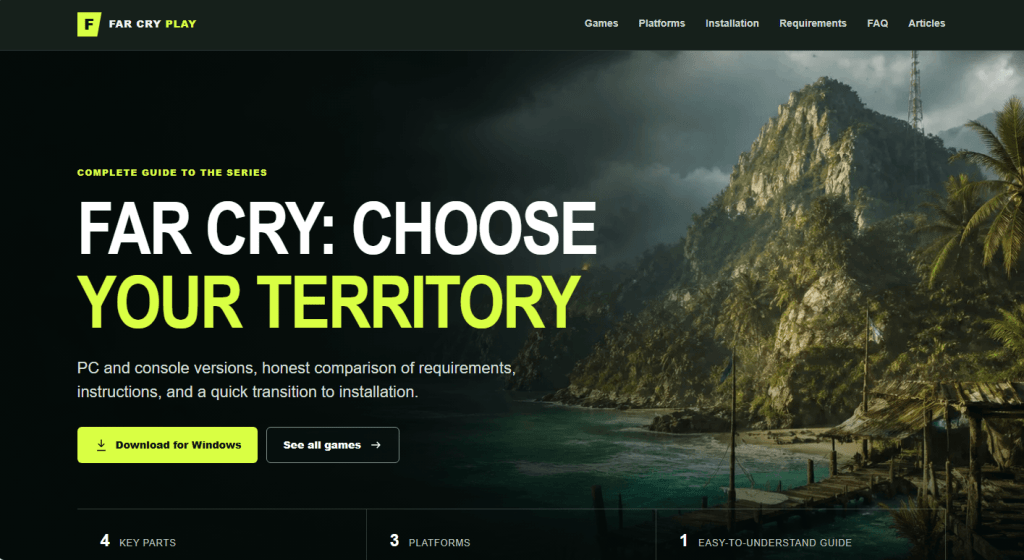
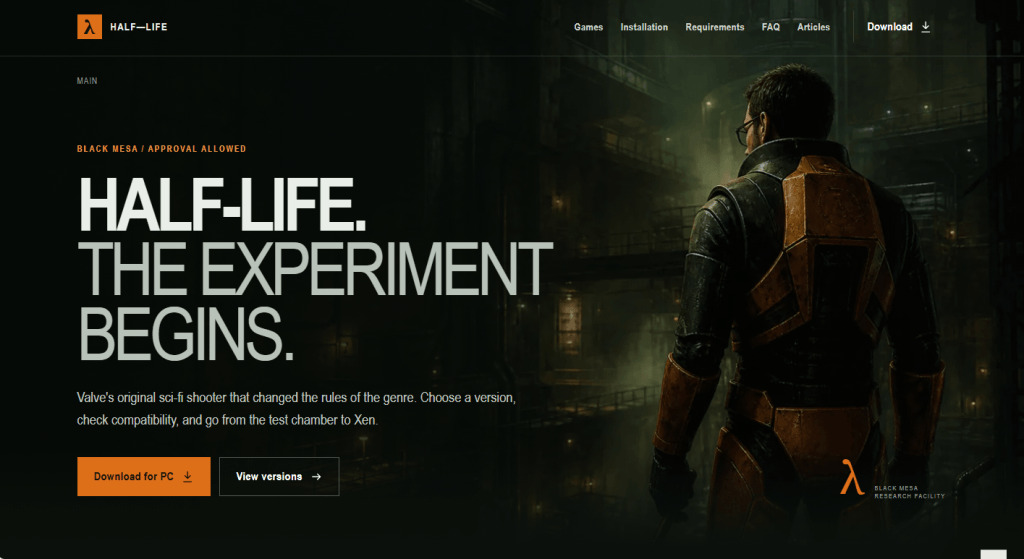
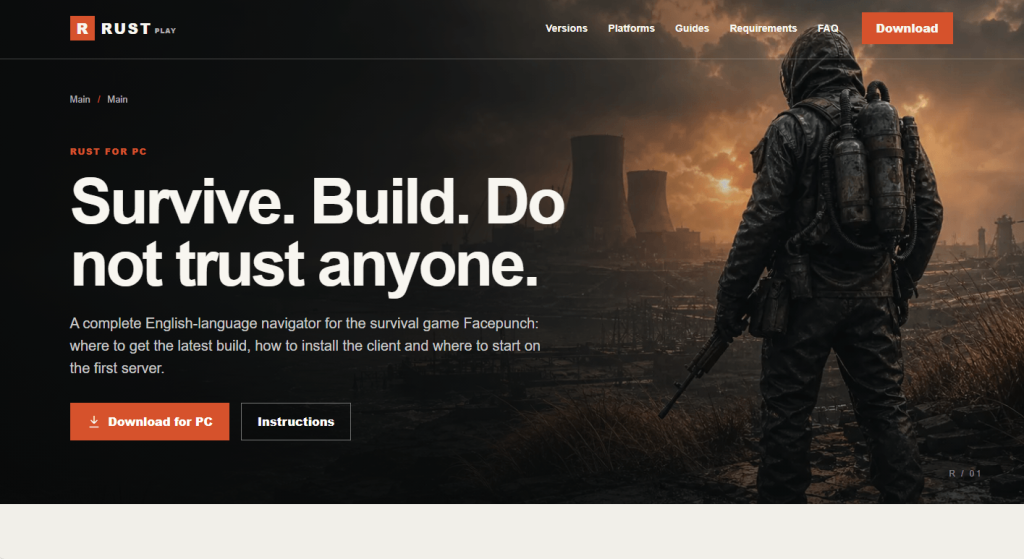
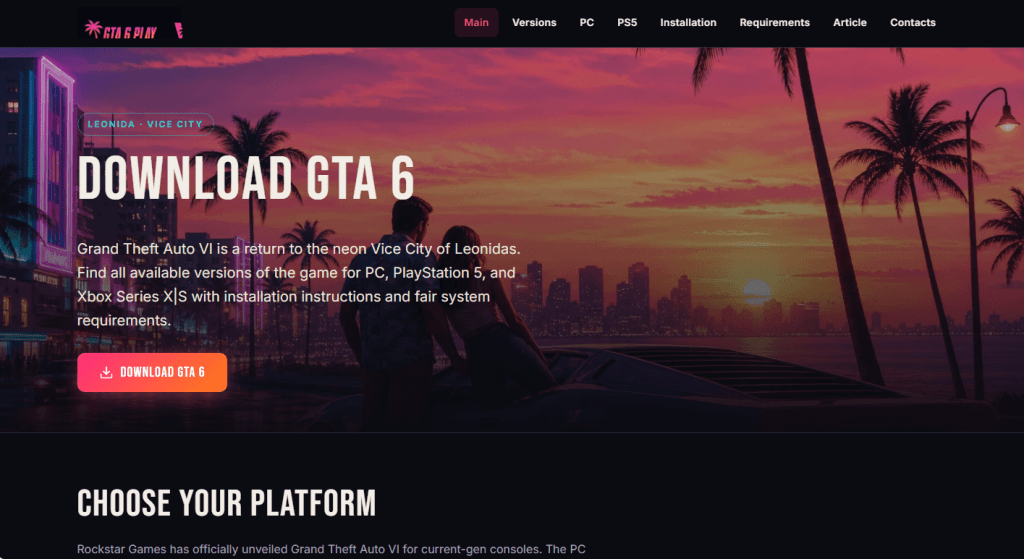
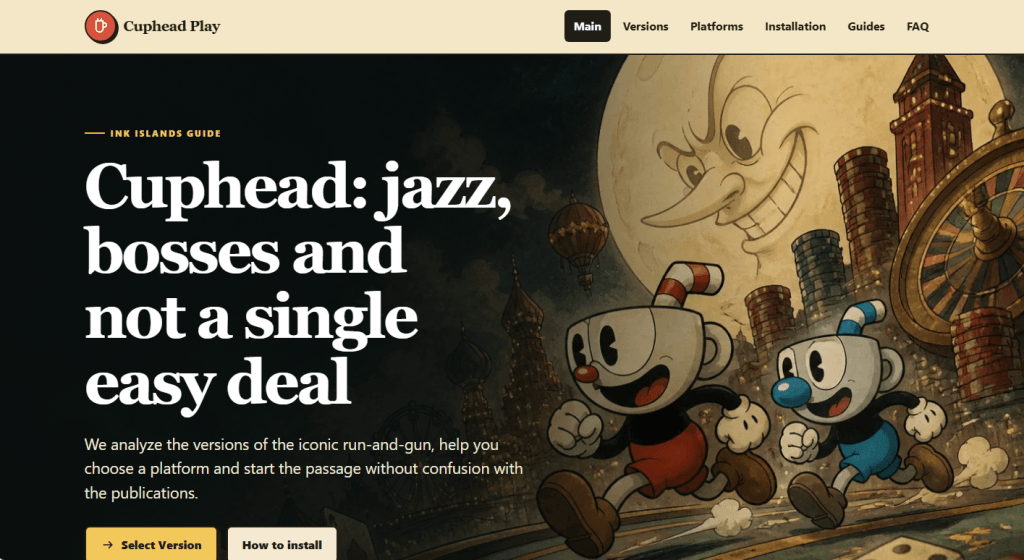
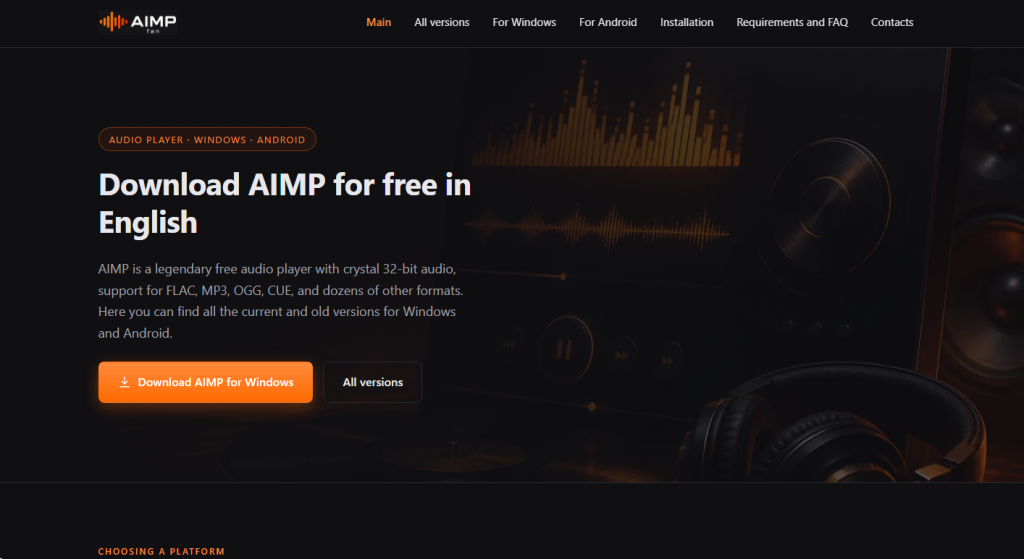
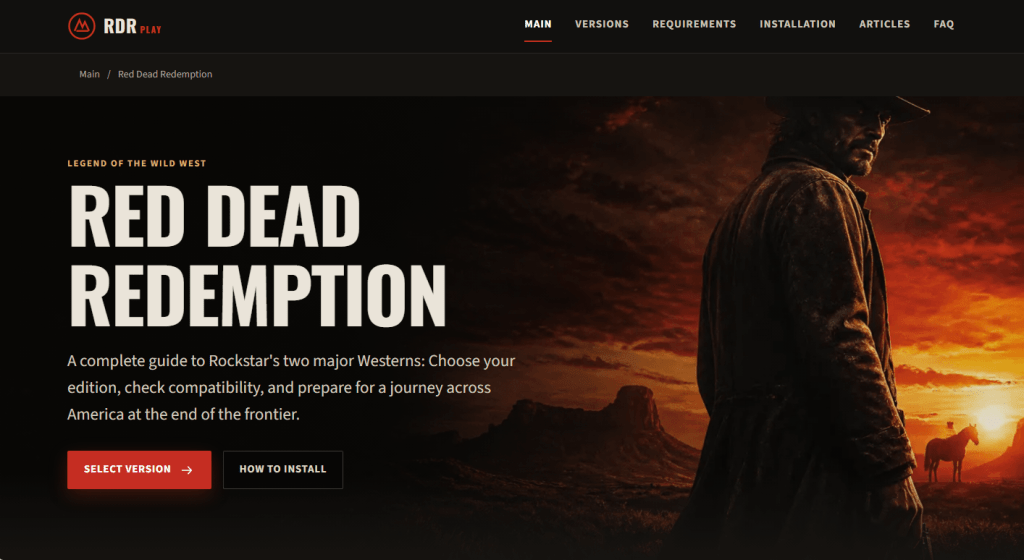
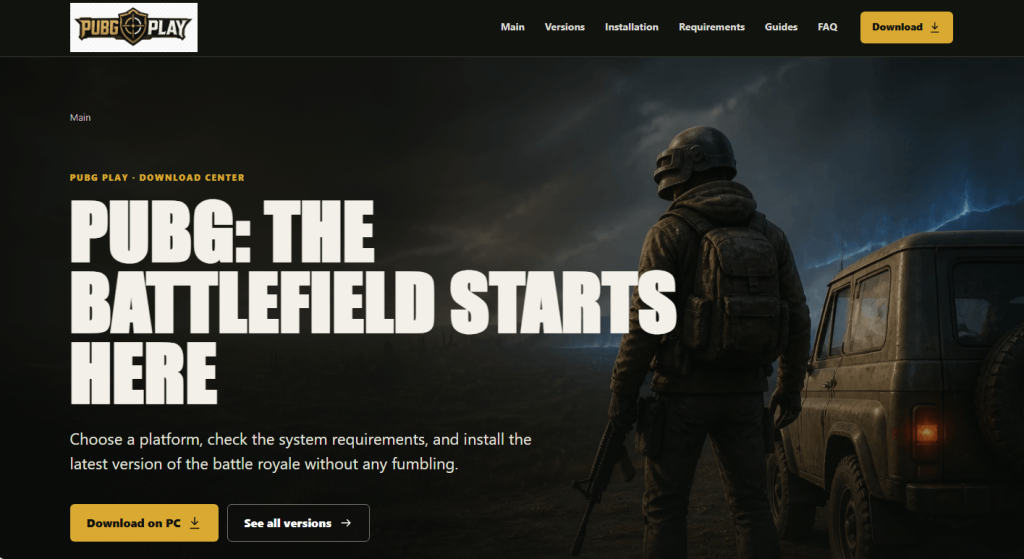
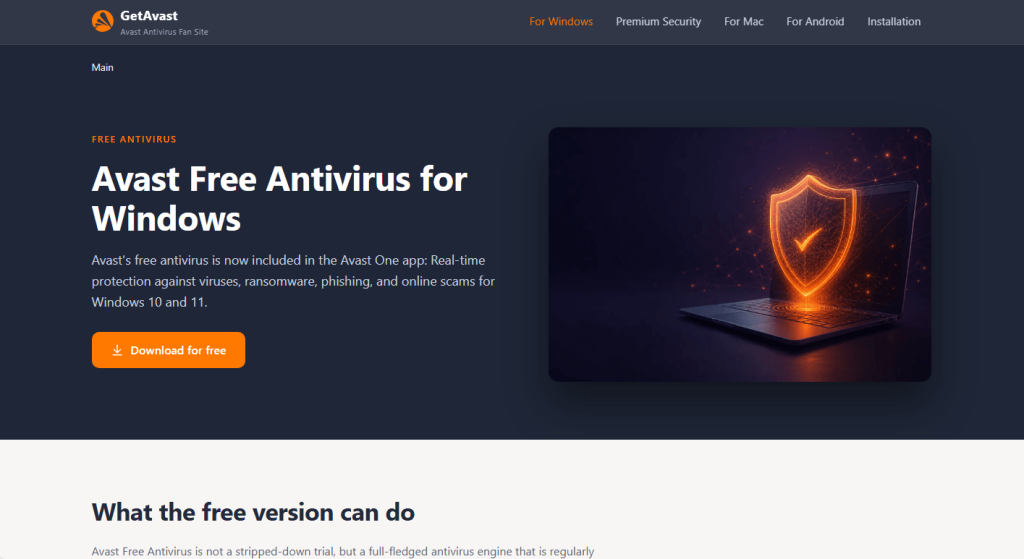
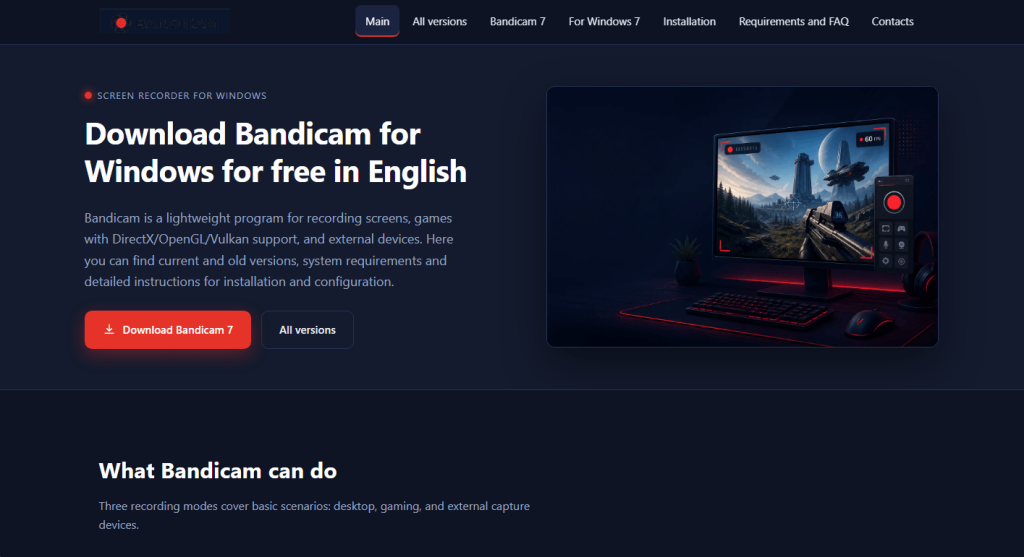
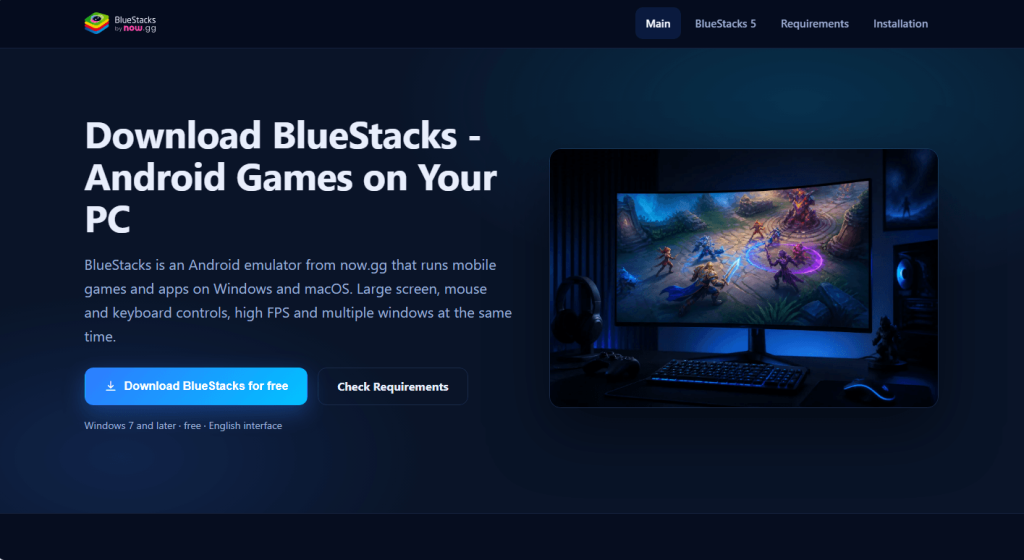
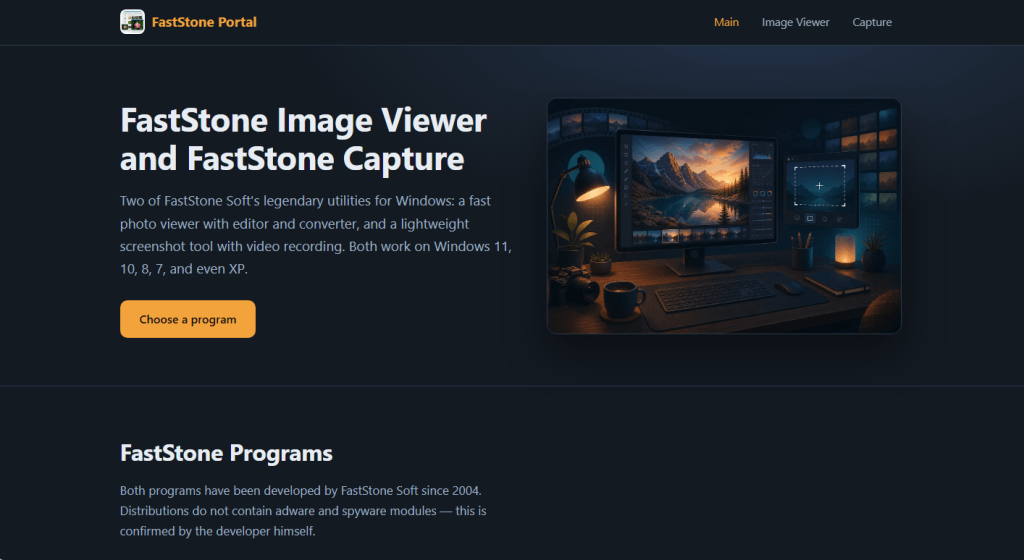
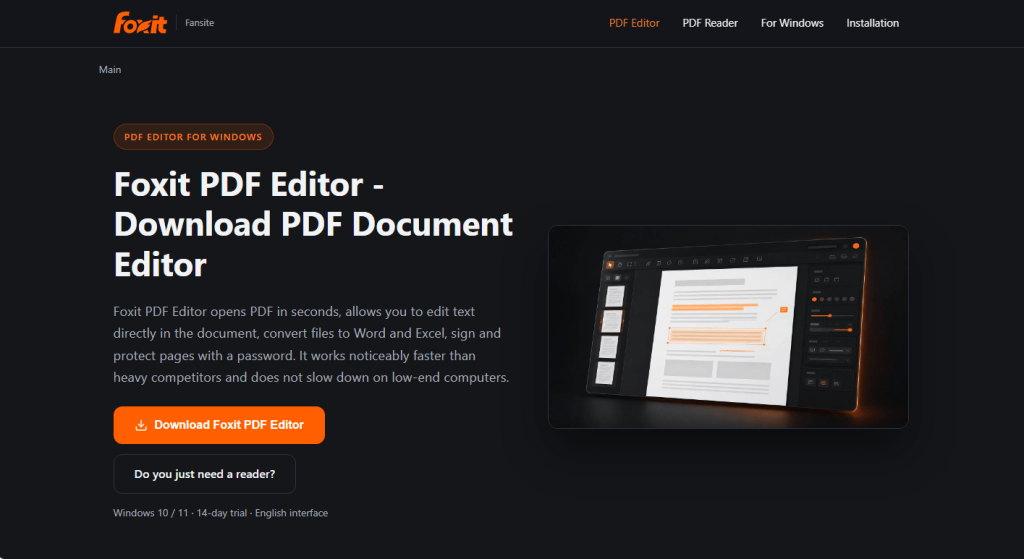
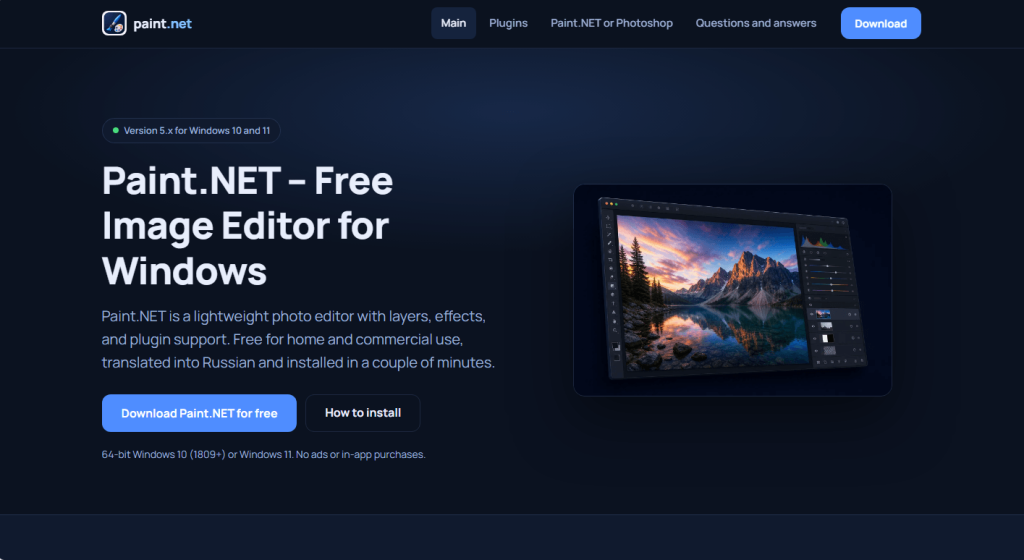
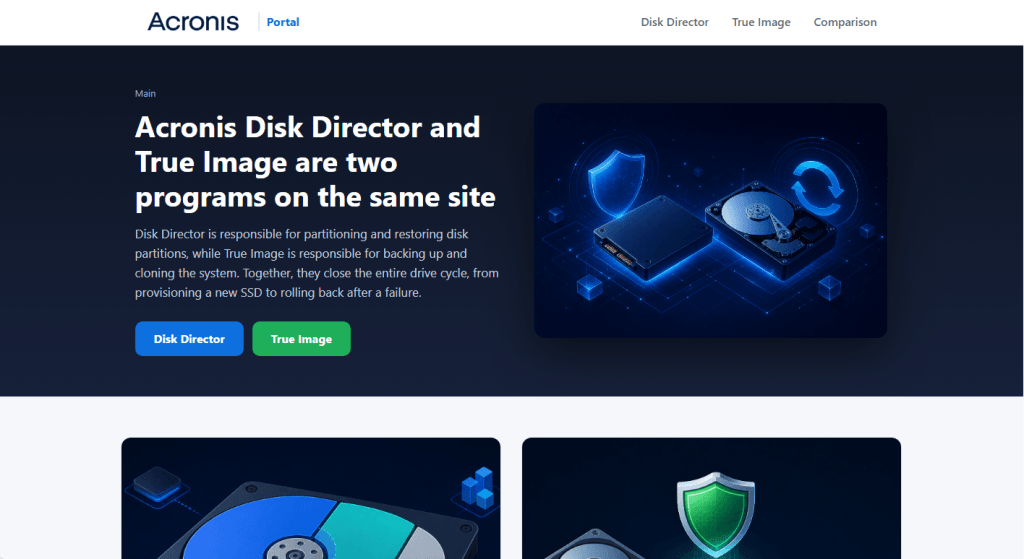
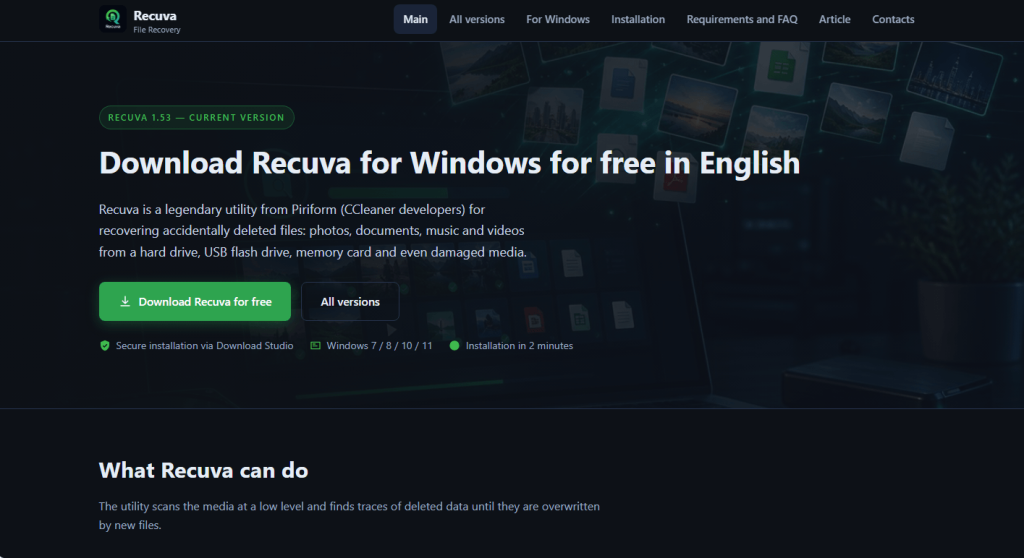
Ze doen er alles aan om overtuigend over te komen, door gebruik te maken van accurate productinformatie, authentieke ontwikkelaarsbronnen en zelfs echte downloadlinks.
Maar de link die je ziet, is niet de link die je moet volgen.
Een website belooft Counter-Strike. Als je met de muis over de downloadknop beweegt, toont de browser een echt Steam Store-adres. Klik je echter op de knop, dan opent Steam nooit.
De link lijkt veilig als je er met de muis overheen gaat, maar een klik wijst anders uit.
Een van de oudste tips voor online veiligheid is om met je muis over een link te bewegen voordat je erop klikt en de bestemming te controleren die je browser weergeeft. We raden je zelfs aan dit te doen bij het controleren van e-mails op phishinglinks en oplichting.
Maar het is niet waterdicht. Deze campagne laat zien hoe een website een legitieme bestemming kan weergeven wanneer je met je muis over een link beweegt, om je vervolgens naar een compleet andere pagina te sturen wanneer je erop klikt.
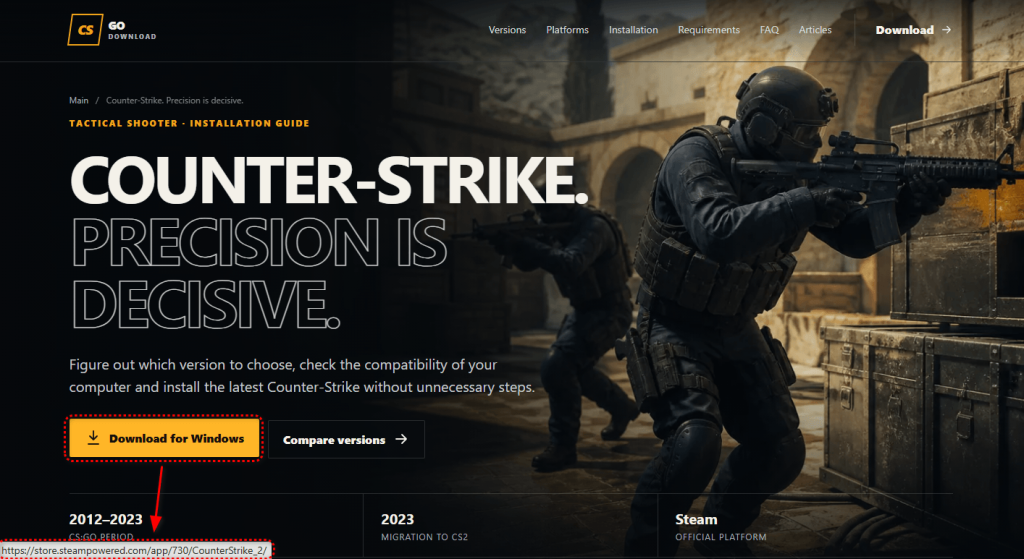
Op de Counter-Strike-pagina bevat de downloadknop een legitieme Steam Store-URL. Dat is het adres dat de browser weergeeft wanneer je er met de muis overheen gaat.
Maar JavaScript op de pagina verwerkt de klik apart. In plaats van de Steam-link te volgen, annuleert het script de verwachte navigatie en stuurt de bezoeker door naar een affiliate-redirect.
De legitieme Steam-URL biedt geruststelling, maar is niet de daadwerkelijke bestemming.
De pagina gaat nog een stap verder door in de voettekst te linken naar echte Steam-bronnen en zichzelf te presenteren als een rechtstreekse bron van technische informatie. Die schijn verdwijnt echter zodra er op de downloadknop wordt gedrukt.
41 locaties, één bestemming
De Counter-Strike-website is geen op zichzelf staand voorbeeld.
Op de 41 websites die we hebben onderzocht, variëren de merkuitstraling en de geadverteerde downloads, maar bezoekers worden uiteindelijk naar dezelfde software geleid: Download Studio.
Een website, GTA 6 PLAY, beweert een pc-download van Grand Theft Auto aan te bieden. Theft Auto VI. Het biedt installatie-instructies, systeemvereisten en alles wat je verder van een echte game-downloadpagina mag verwachten.
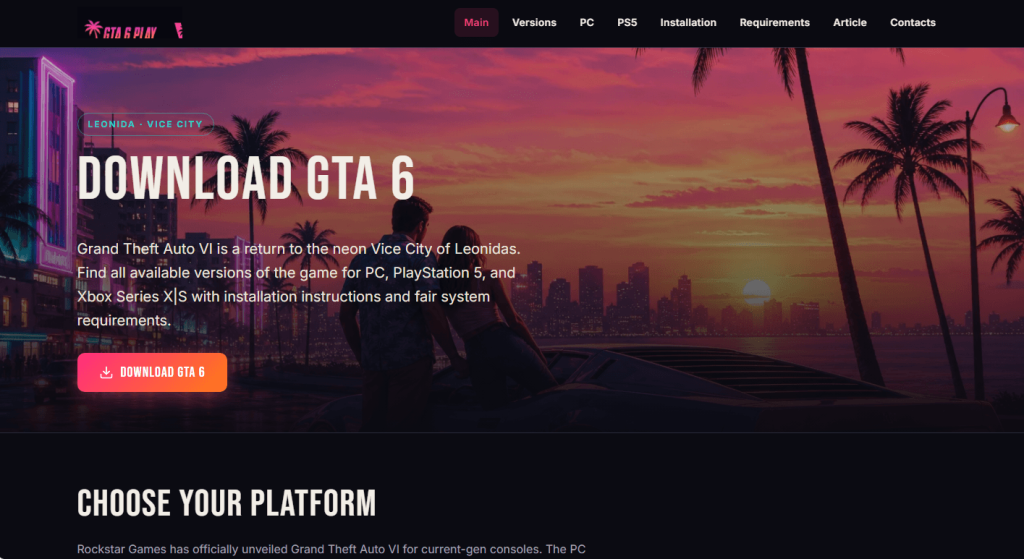
Er is echter één belangrijk probleem: er is geen aangekondigde pc-versie om te downloaden.
Rockstar heeft Grand momenteel op de lijst staan. Theft Auto VI voor PlayStation 5 en Xbox Series X |S, met een releasedatum van 19 november 2026. Er is nog geen pc-versie aangekondigd.
Nadat bezoekers het downloadproces hebben voltooid, krijgen ze instructies te zien over hoe ze het product moeten installeren. Download Studio. Hier is een voorbeeld van zo'n scherm van de Counter-Strike-website:
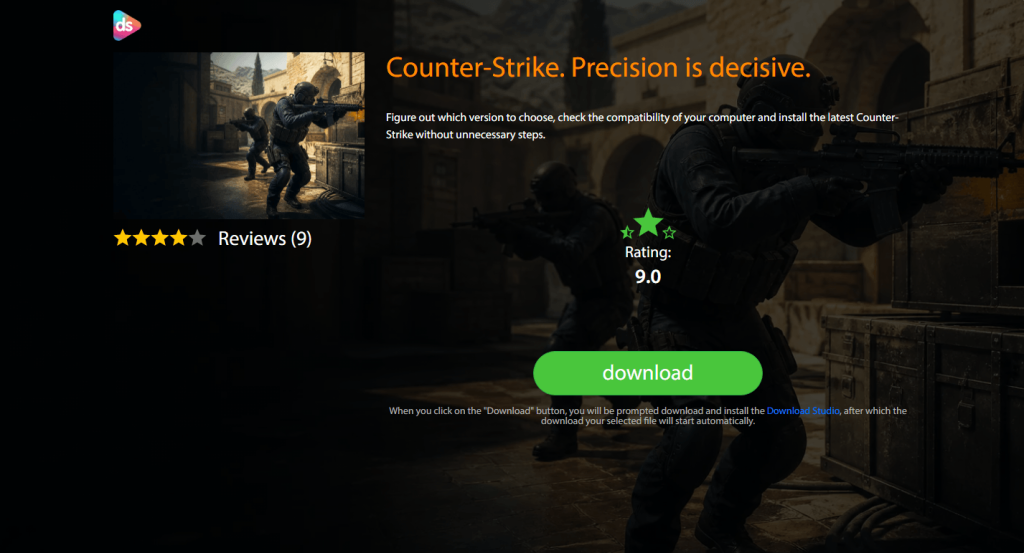
Met andere woorden, de geadverteerde software is de lokker. Installeren Download De studio is de bestemming.
De lokmiddelen van de software zijn zelfs nog overtuigender.
Dezelfde techniek wordt toegepast op pagina's met advertenties voor gewone artikelen. Windows toepassingen.
Een nep-VLC Media Player-pagina plaatst bijvoorbeeld een echt VideoLAN-downloadadres in de downloadknop. Ook worden de servers van VideoLAN als bron van het bestand vermeld.
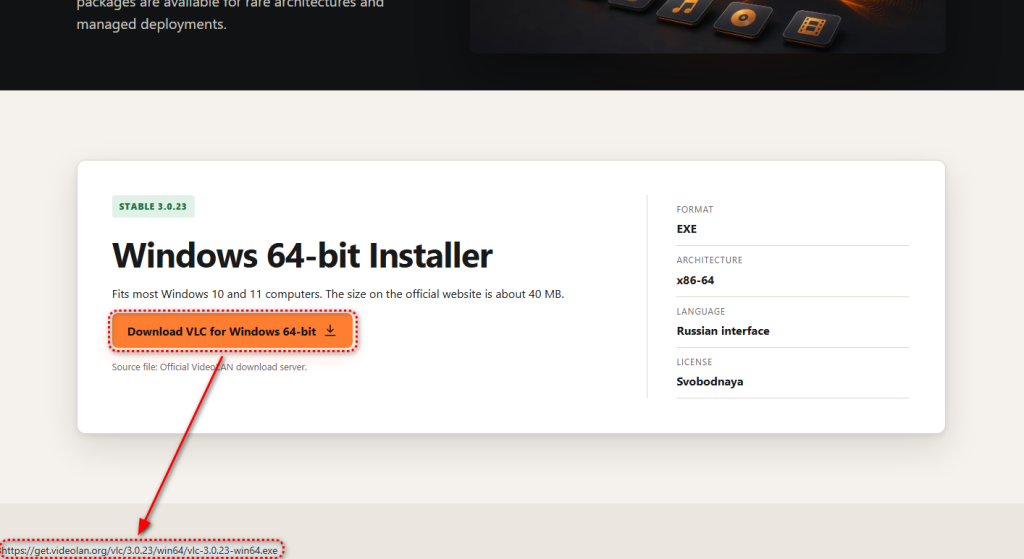
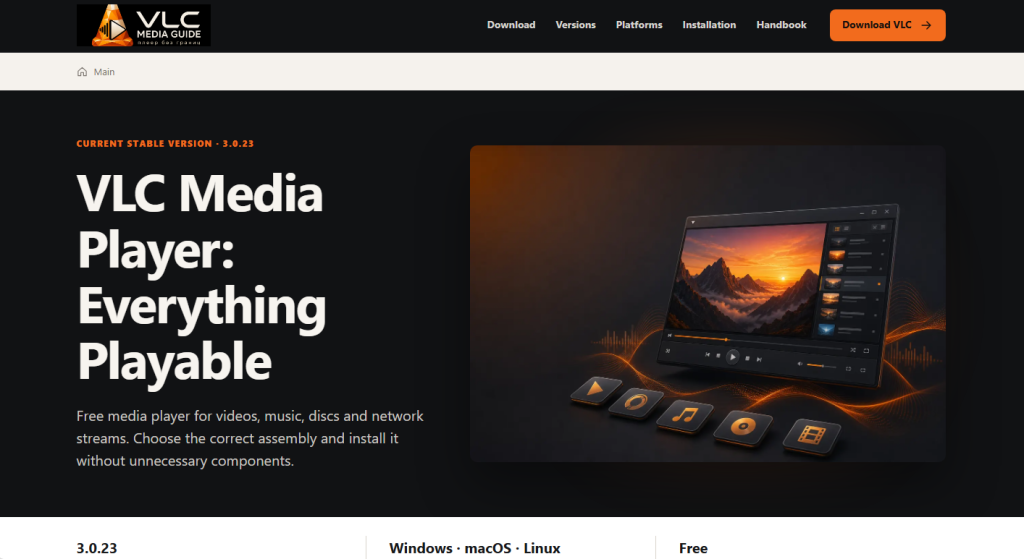
Ten tijde van ons onderzoek was VLC 3.0.23 de meest recente versie van VideoLAN.
De informatie die aan de bezoeker wordt getoond, kan dus volledig accuraat zijn. De link kan echt zijn. De versie kan echt zijn. De ontwikkelaar kan correct worden geïdentificeerd.
Vervolgens overschrijft de klikhandler dit alles. In plaats van de browser VLC van VideoLAN te laten ophalen, stuurt de pagina de bezoeker door naar een andere pagina. Download Studio.
Zelfs het meest voor de hand liggende advies kan je op het verkeerde spoor zetten.
De VLC-handleiding raadt ook aan om de digitale handtekening van het installatieprogramma te controleren voordat je het uitvoert.
Een digitale handtekening maakt het mogelijk Windows Om te controleren wie een softwareprogramma heeft ondertekend en of het ondertekende bestand is gewijzigd sinds de ondertekening.
Om een handtekening te controleren, klikt u met de rechtermuisknop op het gedownloade bestand, selecteert u Eigenschappen en opent u vervolgens het tabblad Digitale handtekeningen. U kunt de handtekening selecteren en op Details klikken om te zien of deze aanwezig is. Windows wie het als geldig beschouwt en wie het heeft ondertekend.
Normaal gesproken is dat een nuttige controle. Maar de Download De studio-installer keurt het goed.
Het door ons onderzochte voorbeeld is geldig ondertekend door Grand Media, TOV. U kunt dus het advies op de pagina opvolgen en dat controleren. Windows De handtekening wordt als geldig beschouwd, maar er is toch iets heel anders gedownload dan wat je bedoelde.
Dat komt omdat een geldige handtekening aangeeft wie een bestand heeft ondertekend en of de ondertekende inhoud is gewijzigd. Het vertelt je niet of je het programma hebt gedownload dat je wilde downloaden.
De Authenticode-documentatie van Microsoft zelf maakt hetzelfde onderscheid. Codeondertekening geeft informatie over de uitgever en de integriteit van een bestand. Het garandeert niet dat ondertekende software betrouwbaar is.
Tot de lokmiddelen behoren alledaagse software.
Deze campagne is niet alleen bedoeld voor mensen die op zoek zijn naar nog niet uitgebrachte games.
VLC, 7-Zip, Paint.NET en AIMP zijn legitieme applicaties die mensen regelmatig downloaden. Iemand die naar een van deze programma's zoekt, doet niets ongewoons.
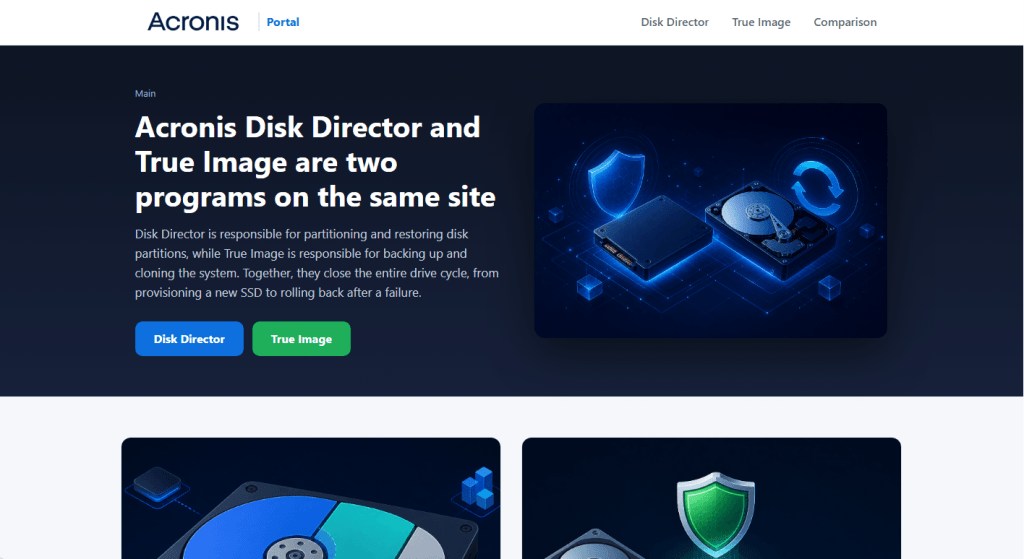
Andere lokmiddelen richten zich op beveiligings-, back-up- en herstelproducten, waaronder Avast, Acronis en Recuva.
Iemand die op zoek is naar alledaagse software, of zelfs software om zijn computer te beschermen of te herstellen, kan ertoe worden verleid een programma te installeren waar hij nooit om heeft gevraagd.
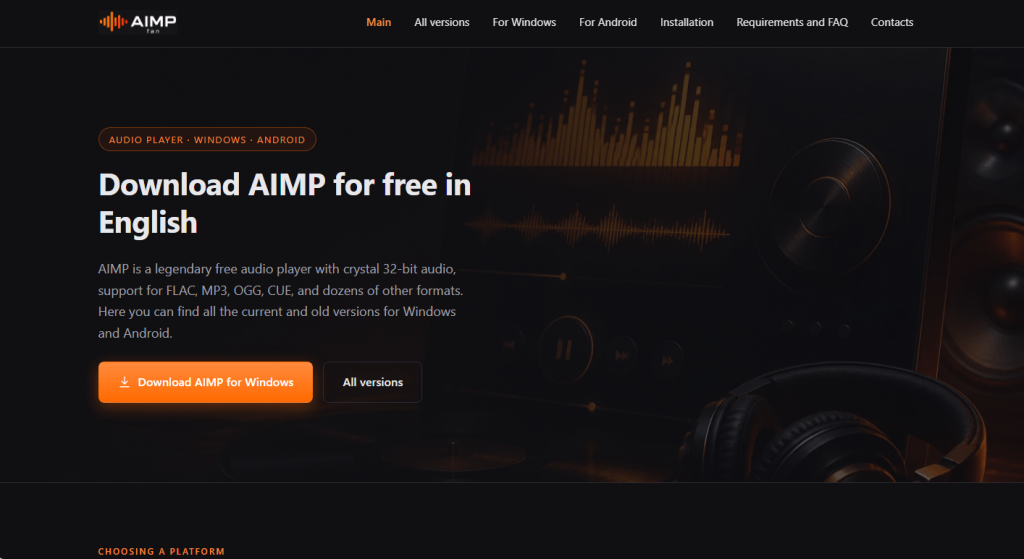
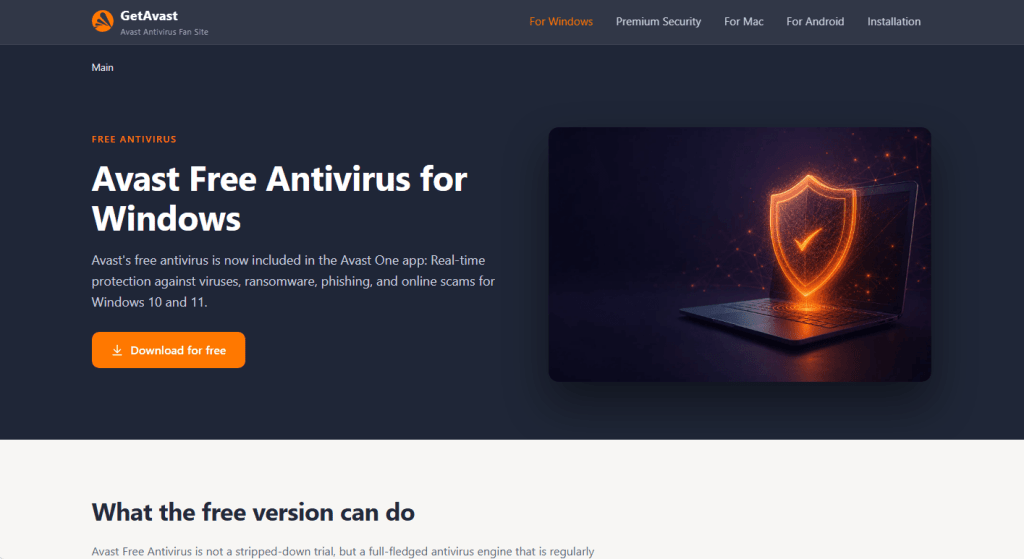
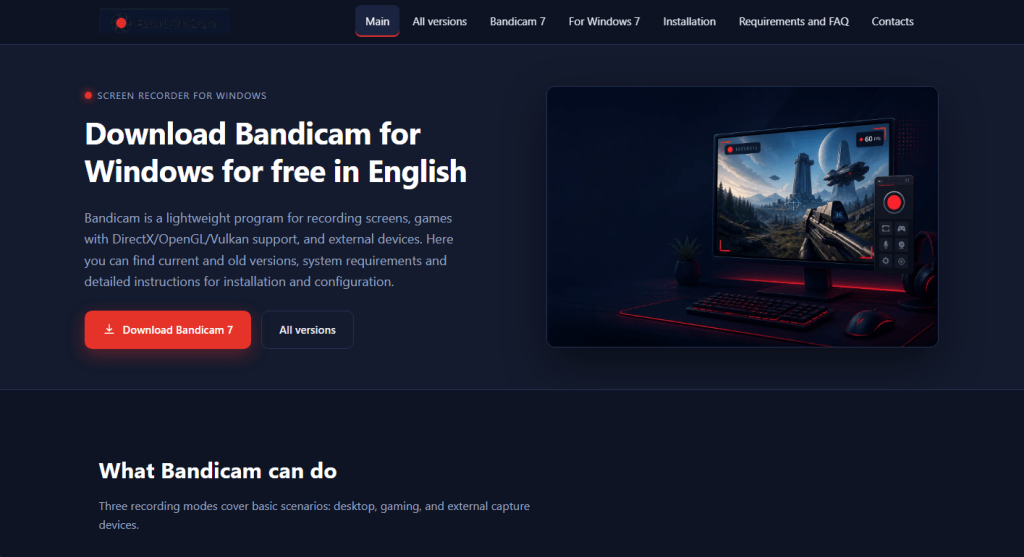
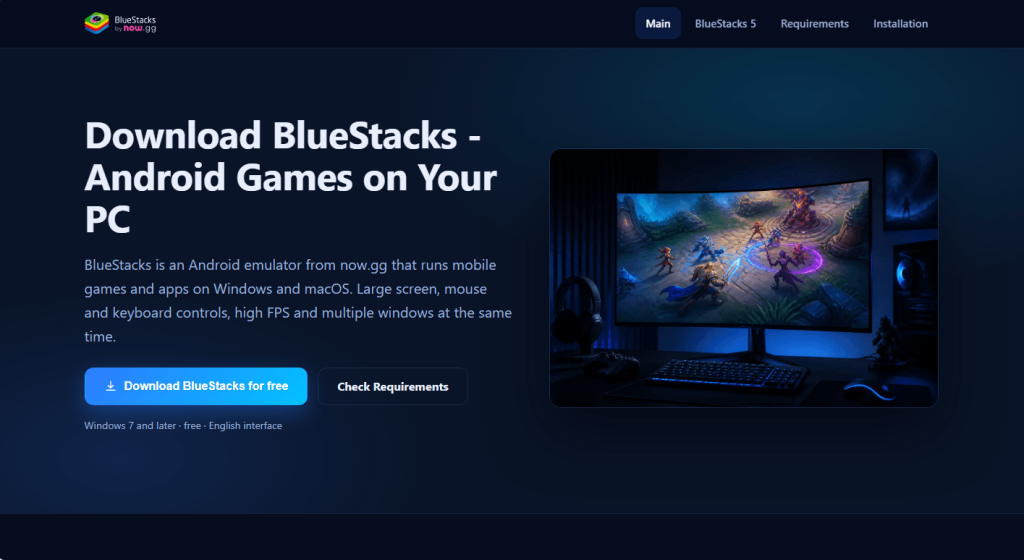
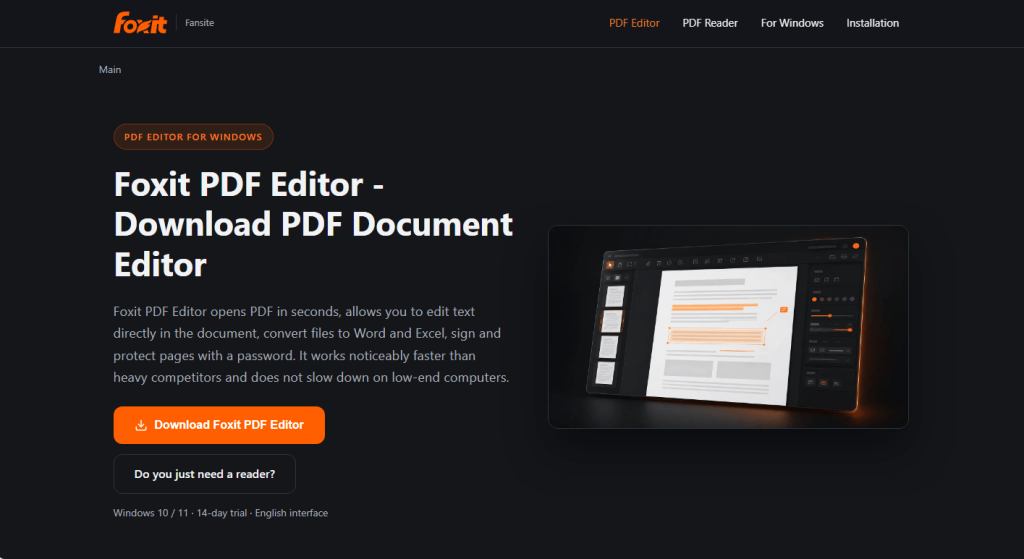
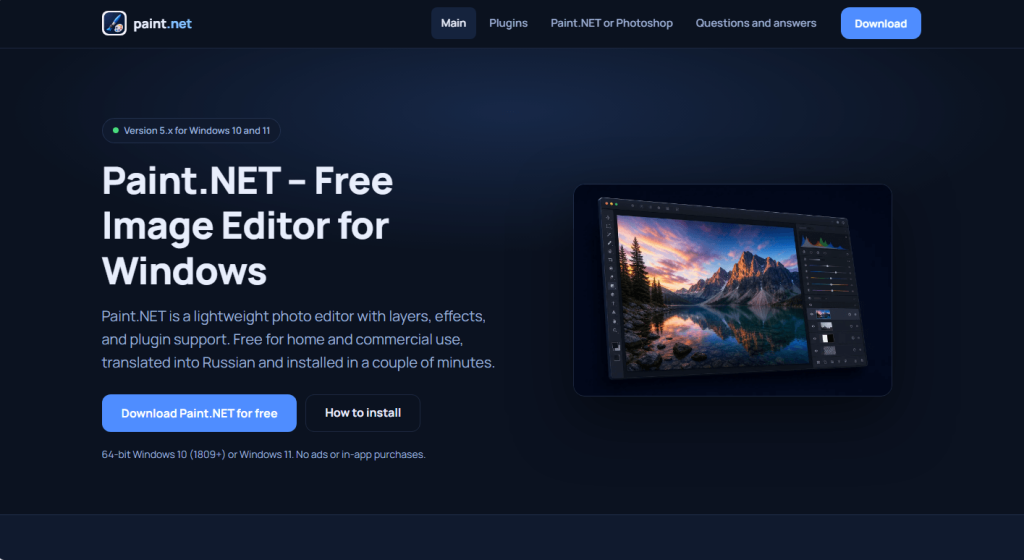
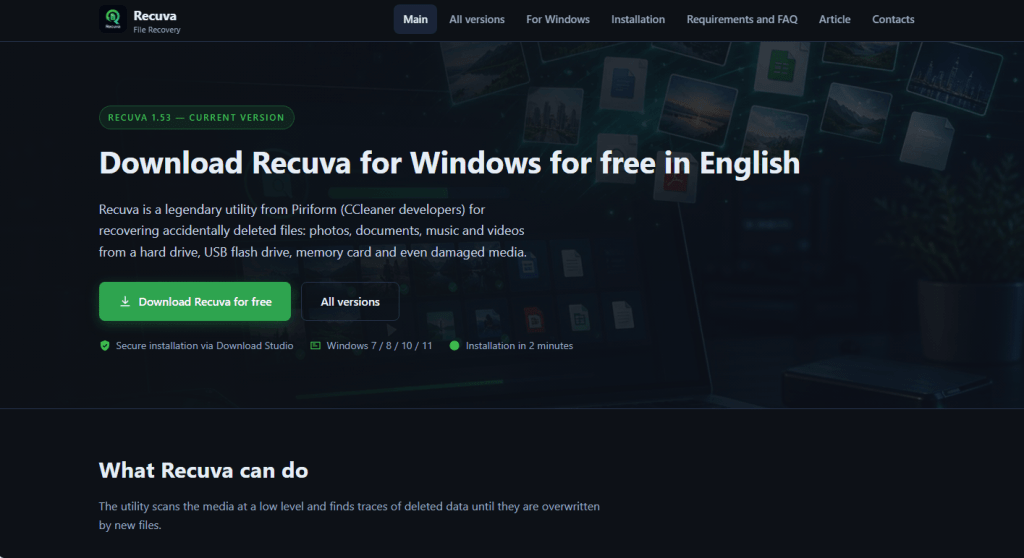
Wat de websites daadwerkelijk leveren
Het monster dat tijdens ons onderzoek is gebruikt, is ongeveer 73 MB groot. Windows installateur voor Download Studio.
Het is ondertekend door Grand Media, TOV, en de handtekening is succesvol gevalideerd. Onze analyse heeft aangetoond dat Download Studio installeert en start zijn eigen interface en torrentcomponenten. Het programma registreert torrent- en magnetlinks, en de installer bevat een optie om dit te doen. Download Studio is de standaard torrentclient.
De installatie maakt ook de automatische updater mogelijk.
Belangrijk is dat onze analyse niet heeft aangetoond dat Download Studio zelf is malware. Deze campagne laat duidelijk zien dat mensen die op zoek zijn naar één specifiek softwareprogramma, op misleidende wijze worden overgehaald om iets anders te installeren.
De doorverwijzing bevat affiliate-tracking, wat erop kan wijzen dat er een commercieel voordeel aan verbonden is.
Download De studio heeft een relevante geschiedenis.
Er is nog een andere reden. Download De automatische updater van Studio trok onze aandacht.
In 2020 ontdekten onderzoekers van Avast dat Download De automatische updates van Studio werden gebruikt om FakeMBAM, een achterdeur vermomd als een Malwarebytes installateur.
Avast heeft dit gecontroleerd Download De studio-updates werden bekeken en de nepversie werd opgemerkt. Malwarebytes De installatieprogramma's worden op dezelfde manier geleverd en uitgevoerd als legitieme updates, stil op de achtergrond en zonder dat gebruikers de installatie bewust starten.
De backdoor kon extra malware downloaden, en de persistente payloads die Avast waarnam, waren cryptominers.
Toen de onderzoekers contact opnamen Download De ontwikkelaars van Studio gaven aan dat ze een beveiligingsincident hadden geconstateerd met betrekking tot hun continuous-integration-server, dit hadden onderzocht en extra beveiligingsmaatregelen hadden getroffen. Avast zei dat de ontwikkelaars geen antwoord gaven op vervolgvragen over hoeveel gebruikers getroffen waren of of zij op de hoogte waren gesteld.
Het onderzoek noemde ook Grand Media en TOV als bedrijven die betrokken waren bij de betreffende applicaties. Download De studio-installateur die we in deze campagne hebben onderzocht, is ook aangesloten bij Grand Media, TOV.
Er is geen bewijs dat de Download De Studio-installer in deze campagne is kwaadaardig, of er vindt opnieuw een aanval plaats. Het automatische update-mechanisme is echter in het verleden misbruikt om malware te verspreiden, waardoor het feit dat de huidige installer automatische updates mogelijk maakt, relevant is.
Controleer wat je daadwerkelijk hebt gedownload.
Er is nog een eenvoudige controle waarmee je de misleidende praktijken van deze sites aan het licht kunt brengen.
Klik met de rechtermuisknop op het gedownloade uitvoerbare bestand, selecteer Eigenschappen en open het tabblad Details .
Voor het door ons onderzochte monster, Bestandsbeschrijving en Productnaam identificeren Download Studio, Oorspronkelijke bestandsnaam is DS-Setup.exeen in de copyrightinformatie wordt Grand Media genoemd.
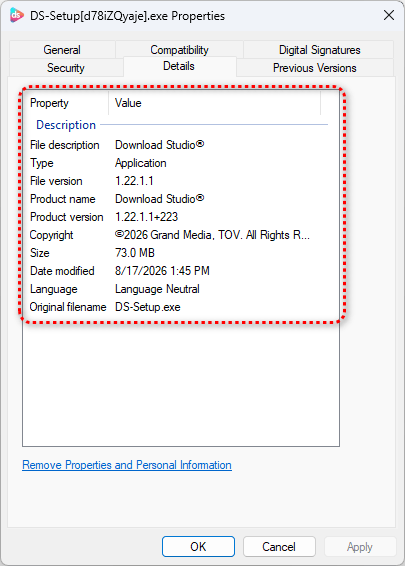
Als je op een knop met het label “ hebt geklikt Download VLC” en die velden zeggen “ Download "Studio," daar is meteen een duidelijke mismatch.
Het tabblad 'Details' is echter geen bewijs dat een bestand veilig is. De software-uitgever beheert die informatie, dus een kwaadaardig programma zou overtuigende productnamen en -beschrijvingen kunnen gebruiken.
Bekijk in plaats daarvan de hele download: kwam deze van de ontwikkelaar of van een betrouwbare winkel? Is het bestand ondertekend door de uitgever die je verwachtte? En identificeert het bestand zichzelf als het programma dat je wilde downloaden?
Hoe u uzelf kunt beschermen
Er zijn een paar eenvoudige manieren om te voorkomen dat je in dit soort downloadtrucs trapt:
- Download software rechtstreeks van de website van de ontwikkelaar of een betrouwbare app store. Voor games kun je het beste een legitieme winkel gebruiken, zoals Steam of de eigen winkel van de uitgever.
- Vertrouw niet alleen op het feit dat je met je muis over een link beweegt. Zoals deze campagne laat zien, kan een pagina een legitieme bestemming weergeven, maar je vervolgens naar een andere pagina doorsturen wanneer je erop klikt.
- Een geldige digitale handtekening betekent niet dat u het juiste programma hebt gedownload. Controleer de productnaam bij Eigenschappen > Details en verifieer of deze overeenkomt met wat u zocht.
- Als er op een downloadpagina staat dat je eerst een aparte downloadmanager moet installeren, sluit die pagina dan.
- Als een game nog niet is uitgebracht voor jouw platform, mag een website die beweert een officiële download aan te bieden, deze game niet hebben.
- Als Download Studio is al geïnstalleerd en je hebt het niet zelf gekozen. Verwijder het via Instellingen > Apps en voer een volledige virusscan uit.
- Malwarebytes Browser Guard blokkeert dit soort pagina's voordat ze geladen worden, waardoor het probleem wordt voorkomen voordat je iets hebt gedownload.
Indicatoren van compromissen (IOC's)
Bestandshashes (SHA-256)
9a3f6e69c12cb814c45862219ecb17e9ab7744877c9da1c49f3ea046437f8fca (DS-Setup.exe)
Netwerkindicatoren
r.byteengineering[.]net
apis.downloadstud[.]io
downloadstudio[.]net
dstudio[.]app
getdownloadstudio[.]net
4kvideodownloader[.]ru
acronisportal[.]ru
cristalixmine[.]ru,
crystaldisk24[.]ru
csgodownload[.]ru
cupheadplay[.]ru
fallout24[.]ru
farcryplay[.]ru
faststoneportal[.]ru
formatf[.]ru
foxitpdf[.]ru
get7zip[.]ru
getaf[.]ru
getaimp[.]ru
getavast[.]ru
getbandicam[.]ru
getbluestacks[.]ru
getmovavi[.]ru
getrecuva[.]ru
getultraiso[.]ru
getvmware[.]ru
getvuescan[.]ru
gogetter24[.]ru
gta6-play[.]ru
halflife-play[.]ru
memuemulator[.]ru
paintdotnet[.]ru
pdfxchange[.]ru
poppyplaytimeplay[.]ru
pubgplay[.]ru
rdrplay[.]ru
regorganize[.]ru
roblox-play[.]ru
rust-play[.]ru
tcommander[.]ru
tf2play[.]ru
thewitcherplay[.]ru
uninstalltooll[.]ru
vlcmp[.]ru
windowsmp[.]ru
yandereplay[.]ru
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard Blokkeert automatisch phishingpagina's en kwaadwillende websites. Gratis, installeren met één klik. Voeg het toe aan je browser →