Bitrefill is een legitiem bedrijf dat cadeaubonnen verkoopt voor populaire winkels zoals Amazon Deliveroo, Apple, Nintendo en duizenden anderen. Ze verkopen ook eSIMs en beltegoed voor mobiele telefoons. Je kunt al deze producten op hun website betalen met cryptocurrency.
De oplichting is bedoeld om mensen te misleiden die zoeken naar Bitrefill of iets dat het verkoopt, zoals een cadeaubon. Slachtoffers zien een zoekresultaat dat lijkt te leiden naar Bitrefill, maar in werkelijkheid naar een nepwebsite. De nepwebsite leidt hen vervolgens door een ogenschijnlijk normale aankoopprocedure. De nepwebsites worden niet beheerd door Bitrefill en zijn er ook niet aan gelieerd; de oplichters hebben de huisstijl en het afrekenproces gekopieerd.
Het slachtoffer kiest een bedrag en een cryptovaluta, waarna hij of zij een QR-code en een betaaladres ontvangt. In plaats van te betalen aan Bitrefill, stuurt het slachtoffer de cryptovaluta echter rechtstreeks naar een adres dat door de oplichters wordt beheerd. Het slachtoffer ontvangt niets terug en het is uiterst onwaarschijnlijk dat het geld teruggevonden kan worden.
Waarom nep-crypto-betaalmethoden zo goed werken
Phishing omvat doorgaans meerdere stappen. Eerst moet een aanvaller een wachtwoord stelen. Vervolgens moet hij mogelijk de tweefactorauthenticatie (2FA) omzeilen, inloggen op het account zonder dat de fraudebestrijding wordt geactiveerd, en een manier vinden om de toegang tot het account om te zetten in geld. Veel oplichtingspraktijken lopen ergens in die keten spaak.
Deze vorm van betaalfraude omzeilt die obstakels door slachtoffers over te halen geld rechtstreeks naar de oplichters te sturen. Er is geen rekening om te hacken en geen gestolen kaart om te gebruiken. Het slachtoffer stuurt cryptovaluta rechtstreeks naar een adres dat de oplichters beheren, en betalingen met cryptovaluta kunnen over het algemeen niet worden teruggedraaid of teruggevorderd.
Het betalingsverzoek past ook bij de situatie. Een verzoek om cryptovaluta kan op veel websites verdacht overkomen, maar Bitrefill accepteert het daadwerkelijk. Op een overtuigende kopie van hun betaalpagina lijkt betalen met cryptovaluta volkomen normaal.
Dit alles verklaart wellicht waarom we een cluster van nepwebsites aantroffen in plaats van één enkele pagina, met betaalmethoden die betalingen tot wel $1.990 toestonden.
Hoe de nepkassa eruitziet
De website die we onderzochten is een bijna exacte kopie van de betaalpagina van Bitrefill, gehost op een domein dat is samengesteld door een woord aan de merknaam toe te voegen. Alles wat een klant zou verwachten is aanwezig. De branding klopt, de lay-out komt overeen, de pagina laadt snel en professioneel, en het betalingsproces werkt precies zoals op de echte website.
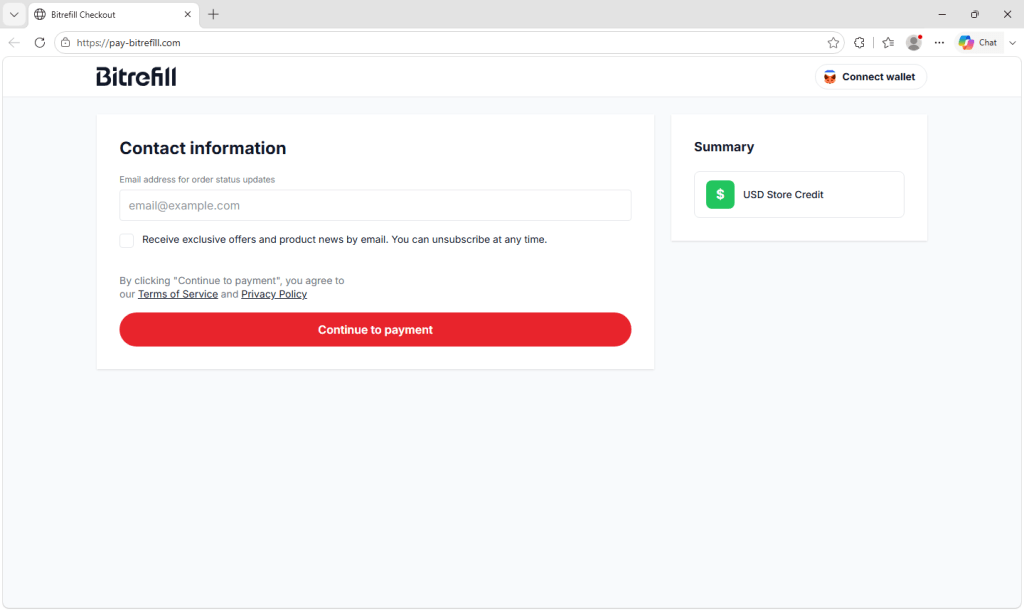
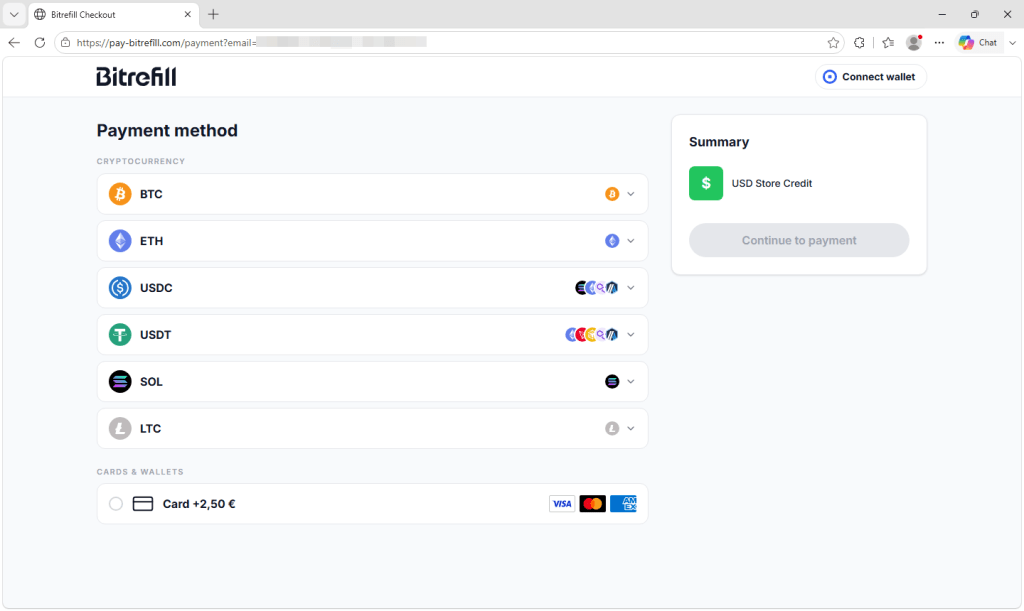
Je wordt gevraagd om een e-mailadres voor updates over je bestelling, met links naar de algemene voorwaarden en het privacybeleid. Vervolgens kies je je betaalmethode uit een lijst met Bitcoin, Ethereum, USDC, USDT, Solana en Litecoin. De site biedt ook de mogelijkheid om met een creditcard te betalen tegen een kleine toeslag.
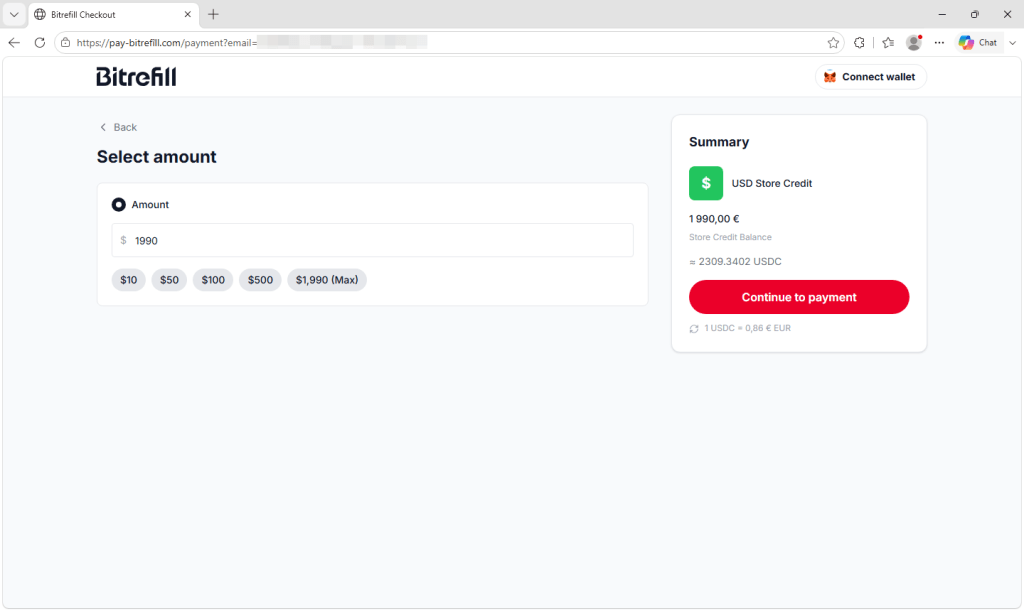
Vervolgens kies je een bedrag met vooraf ingestelde knoppen en een maximum van $1.990, hoewel inconsistente valutasymbolen een kleine aanwijzing geven dat er iets niet klopt.
Ten slotte kom je op een betaalscherm terecht met een QR-code, een adres dat slechts eenmalig gebruikt kan worden, het bedrag omgerekend naar de door jou gekozen cryptovaluta en een aftelklok die je nog iets minder dan een uur de tijd geeft om het geld over te maken.
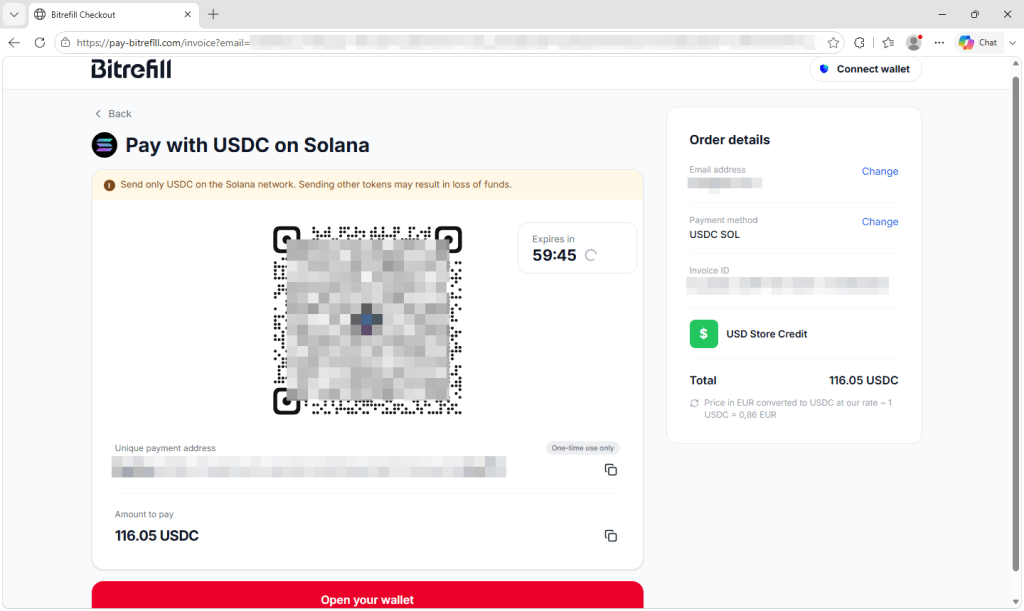
Geen van deze elementen is op zichzelf een waarschuwingssignaal. Unieke adressen, vervaltimers en valutaconversie zijn allemaal normaal voor cryptobetalingen, en dat is precies waarom de tekst overtuigend is. Alle aanwijzingen op de pagina zijn overgenomen van legitieme betaalsystemen.
Het enige wezenlijke verschil is het adres waarnaar het geld wordt overgemaakt, en tegen de tijd dat het slachtoffer de cryptovaluta verzendt, is het uiterst onwaarschijnlijk dat hij of zij het terugkrijgt.
Hoe mensen deze pagina's bereiken
De distributie lijkt hier niet afhankelijk te zijn van e-mail. Bitrefill heeft publiekelijk verklaard dat sites die hun betaalproces kopiëren en vergelijkbare namen gebruiken, in zoekresultaten verschijnen en dat hun beveiligingsteam samenwerkt met specialisten om deze sites te laten verwijderen.
De configuratie van de site ondersteunt dat. De nep-betaalpagina leidt bezoekers terug naar een tweede domein binnen dezelfde domeinfamilie, en de link die gebruikt wordt, bevat een parameter die de naam van een zoekmachine aangeeft. Dit suggereert dat de beheerders inkomend verkeer labelen op basis van de herkomst.
Er is hier een detail dat meer aandacht verdient dan het gewoonlijk krijgt. Op de nep-betaalpagina is commerciële analysesoftware geïnstalleerd, hetzelfde soort product dat een legitiem e-commercebedrijf gebruikt om te meten hoeveel bezoekers hun winkelwagentje verlaten. De aanwezigheid ervan suggereert dat de beheerders het aantal bezoekers dat een betaling voltooit willen meten en verbeteren.
Deze campagnes zijn geen opportunistische eenmalige acties die zomaar in elkaar zijn geflanst in de hoop op een gelukstreffer. Ze worden als bedrijven gerund, met nauwkeurige metingen en afstemming zoals elke andere marketingtrechter, waarbij de klant de rol van slachtoffer vervult.
Een merknaam is geen bestemming.
De domeinen in deze groep gebruiken verschillende trucs om hun adressen er overtuigend uit te laten zien. Sommige vervangen een letter door een visueel gelijkend teken, waardoor het merk correct lijkt tenzij je goed kijkt. Andere voegen een plausibel woord toe, zoals... pay of giftwaarbij adressen worden gegenereerd die lijken op officiële betaalsites. Sommige doen beide.
Verschillende websites gebruiken geïnternationaliseerde domeinnamen, die tekens uit verschillende alfabetten of geaccentueerde versies van Latijnse letters kunnen bevatten. Browsers vertalen deze domeinen naar een ASCII-formaat dat begint met xn--, ook wel bekend als Punycode. Visueel gezien zijn de weergegeven versies bijna niet te onderscheiden van de echte naam.
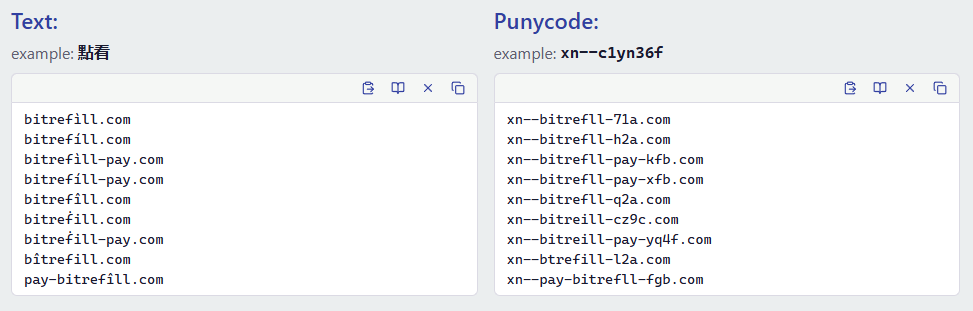
xn--.Het antwoord is niet simpelweg om beter te worden in het herkennen van kleine verschillen. Deze domeinen zijn ontworpen om visuele inspectie te omzeilen en kunnen vooral op een telefoonscherm moeilijk te herkennen zijn. Het herkennen van een bedrijfsnaam ergens in een webadres vertelt je niet wie de eigenaar is.
Onthoud dat het niet voldoende is om alleen de juiste bedrijfsnaam in een URL te zien. Controleer of het daadwerkelijke domein exact overeenkomt met het domein dat het bedrijf gebruikt.
Wat te doen
- Begin bij de website die je al vertrouwt. Gebruik een opgeslagen bladwijzer of voer de tekst zorgvuldig in.
bitrefill.comAls je al bezig bent met een aankoop op de officiële website, blijf dan binnen die sessie in plaats van een aparte betaalpagina te openen via een aparte zoekopdracht. - Wees wantrouwig bij zoekresultaten voor betaal- en afrekenpagina's. Oplichters kunnen zoekadvertenties kopen of hun sites zo manipuleren dat ze prominent in de zoekresultaten verschijnen. Het eerste resultaat is niet per se het veiligste.
- Controleer de adresbalk voordat je het bericht verzendt. Cryptobetalingen kunnen over het algemeen niet worden teruggedraaid of teruggevorderd. Controleer of het hoofddomein exact hetzelfde is.
bitrefill.comvoordat een betaling wordt goedgekeurd. - Wees voorzichtig met domeinnamen die een merknaam gevolgd door een extra woord bevatten. Een legitiem subdomein zou de extra tekst vóór het hoofddomein van het bedrijf plaatsen, zoals in
pay.example.comEen adres zoalsexample-pay.comis een volledig apart domein dat iedereen kan registreren. - Keur geen walletverzoeken goed op een site die je niet hebt geverifieerd. Het simpelweg koppelen van een wallet leidt normaal gesproken niet tot een geldoverdracht, maar een frauduleuze site kan je vragen een transactie te ondertekenen of tokenrechten te verlenen waardoor activa kunnen worden gestolen.
- Als u al geld heeft overgemaakt, handel dan snel, hoewel teruggave onwaarschijnlijk is. Meld het bestemmingsadres aan de exchange of wallet-aanbieder die u heeft gebruikt, meld het incident bij uw nationale fraudemeldpunt en breng Bitrefill op de hoogte zodat zij het domein kunnen toevoegen aan hun opsporingsprocedure. Hersteldiensten die beloven gestolen cryptovaluta terug te halen tegen een vooraf betaalde vergoeding, zijn vaak oplichterij.
Controleer voordat u klikt
De eenvoudigste bescherming tegen een pagina als deze is om te voorkomen dat je hem bezoekt. Malwarebytes Browser Guard is een gratis browsertool. extensie die bekende oplichtings- en phishingwebsites blokkeert, evenals schadelijke advertenties en zoekresultaten die ernaartoe leiden.
Heb je een screenshot of URL van een verdachte oplichting? Upload deze dan naar Scam Guard , een geïntegreerd onderdeel van Malwarebytes Premium Security . Windows , Mac , iOS , En Android —en je krijgt binnen enkele seconden een oordeel en veiligheidstips.
Indicatoren van compromittering (IOC's)
Domeinen:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →