We hebben 70 websites gevonden die zich voordoen als legitieme cryptoprojecten en bezoekers uitnodigen om te stemmen over de datum van een aanstaande beloningsuitkering.
De pagina's bootsen het uiterlijk van de echte websites nauwkeurig na, en op de meeste is het aanbod klein en geloofwaardig: Breng een stem uit, en als actieve stemmer krijg je een bonus van 1,25x wanneer de beloningen worden uitbetaald.
De stemming is echter nep en door op de knop ' Stem nu' te klikken, verschijnt er een prompt om verbinding te maken met de wallet. Dit is de eerste stap naar verzoeken die bezoekers ertoe kunnen verleiden toegang tot hun tokens te autoriseren.
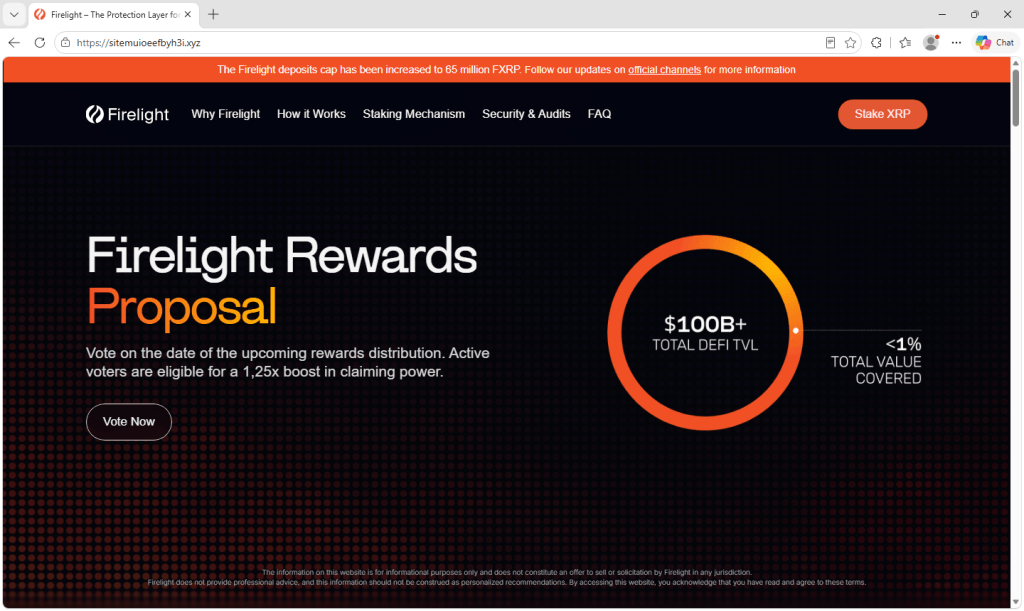
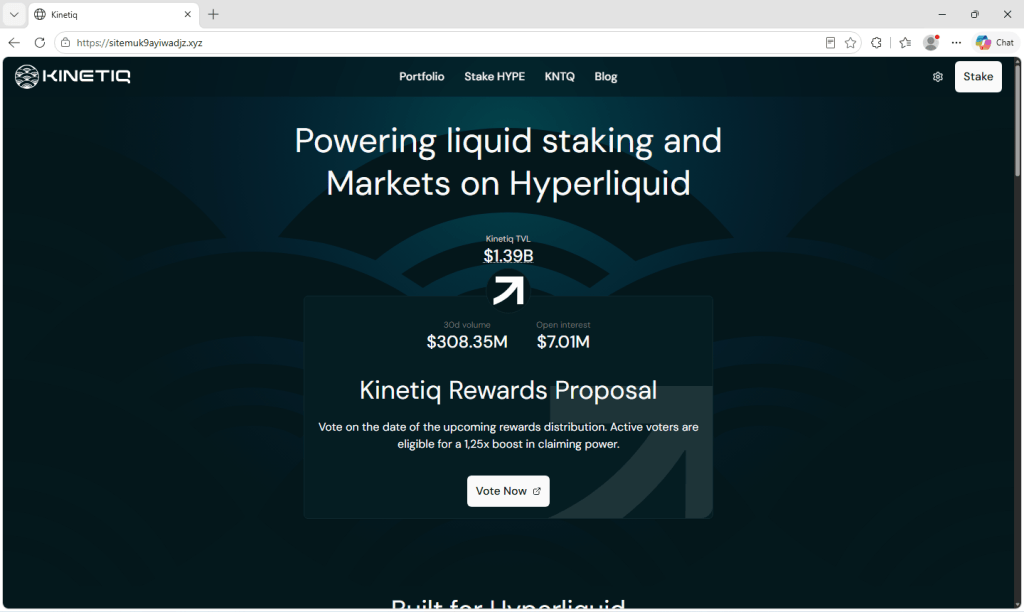
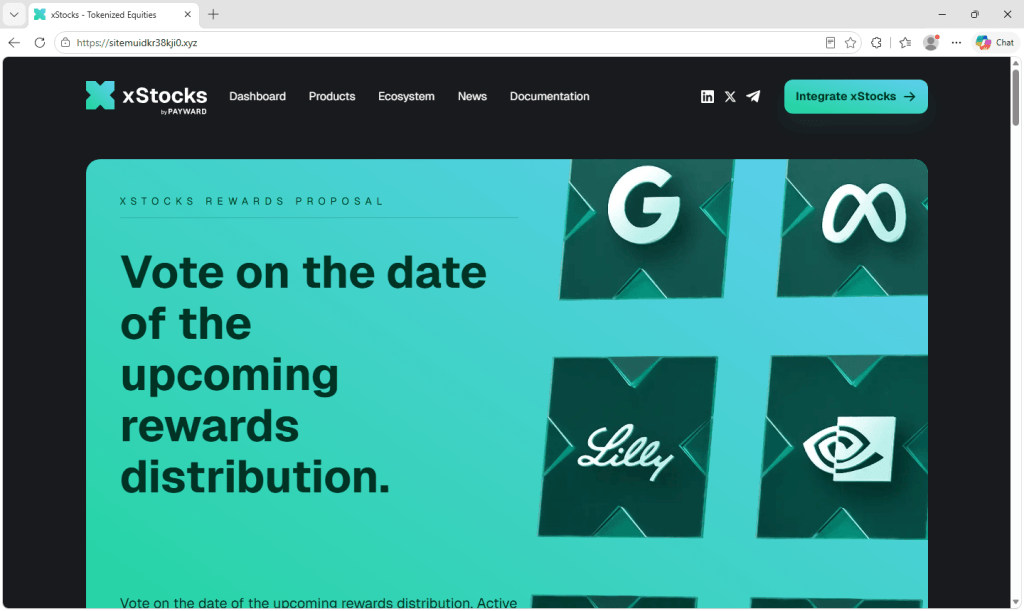
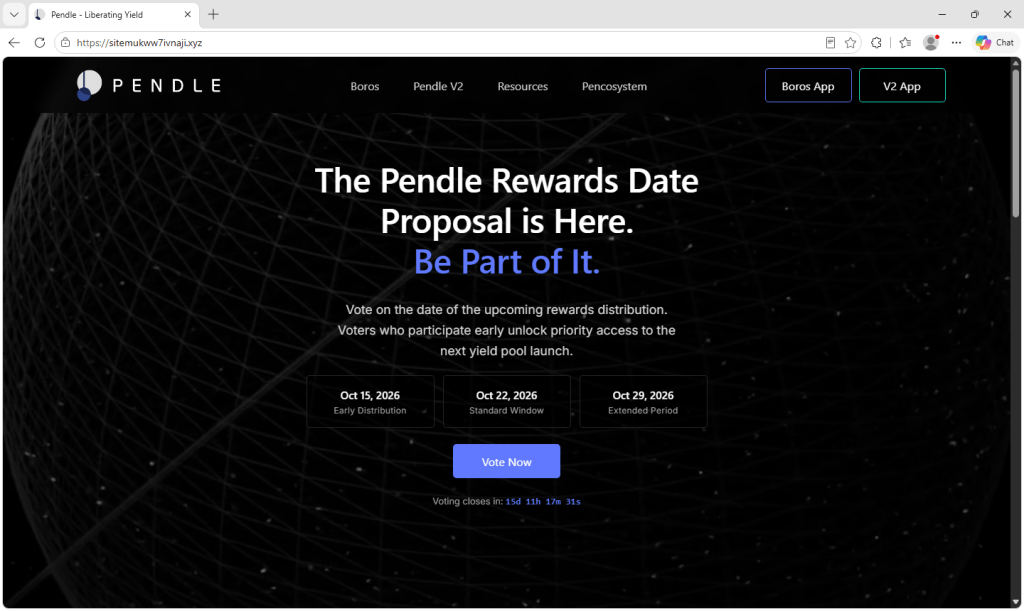
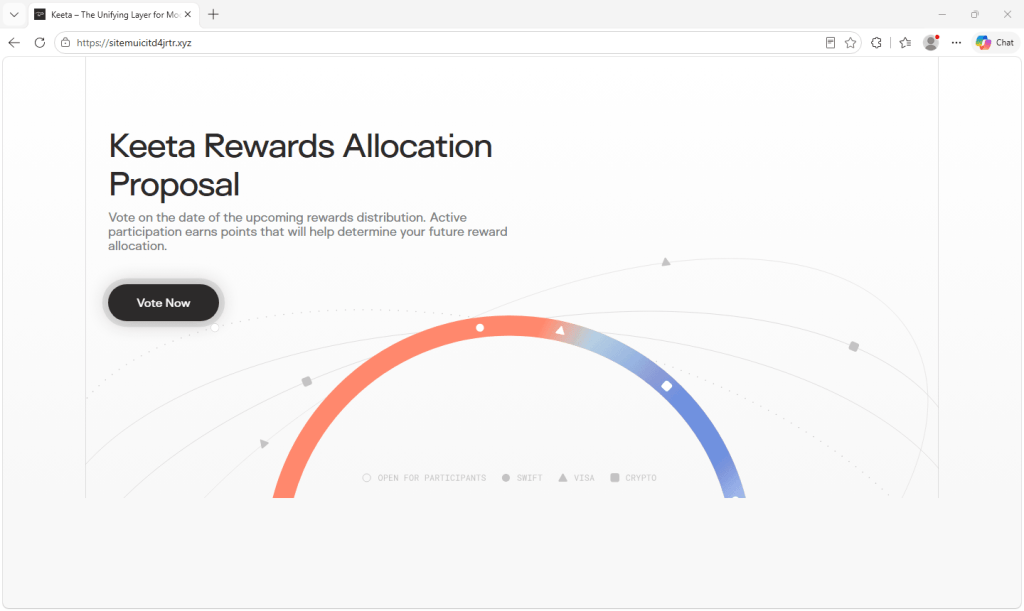
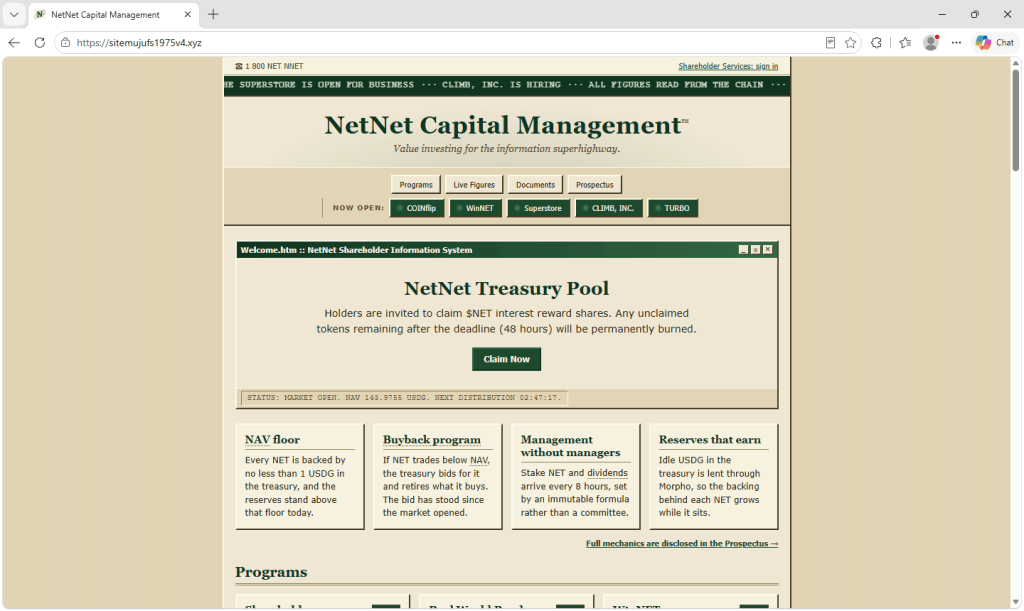
De merken die worden gekopieerd, zijn onder andere xStocks van Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight en kleinere platforms zoals Umia, Keeta en NetNet. Geen van deze pagina's is gelieerd aan de projecten die ze imiteren.
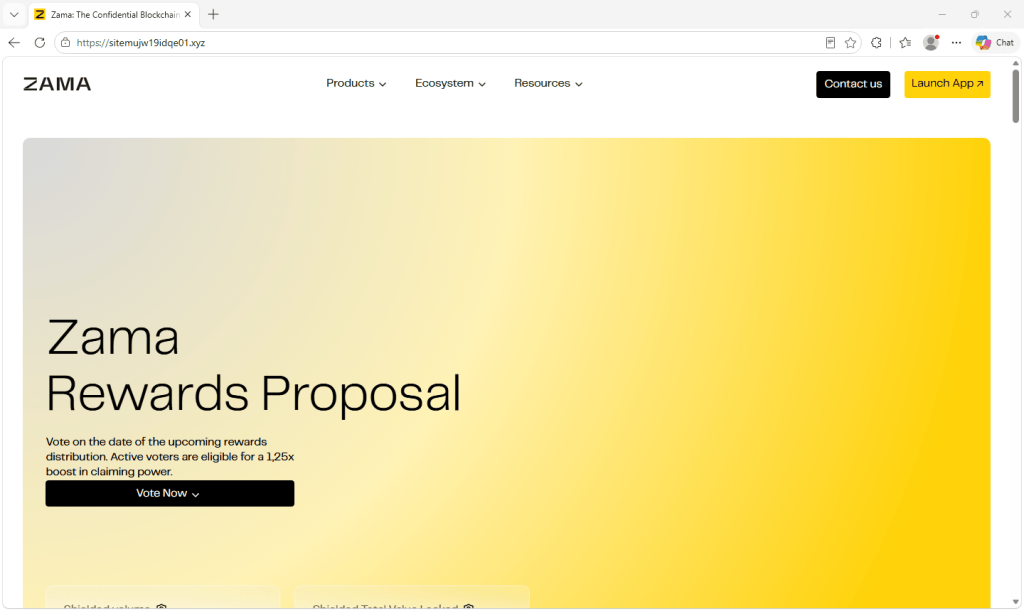
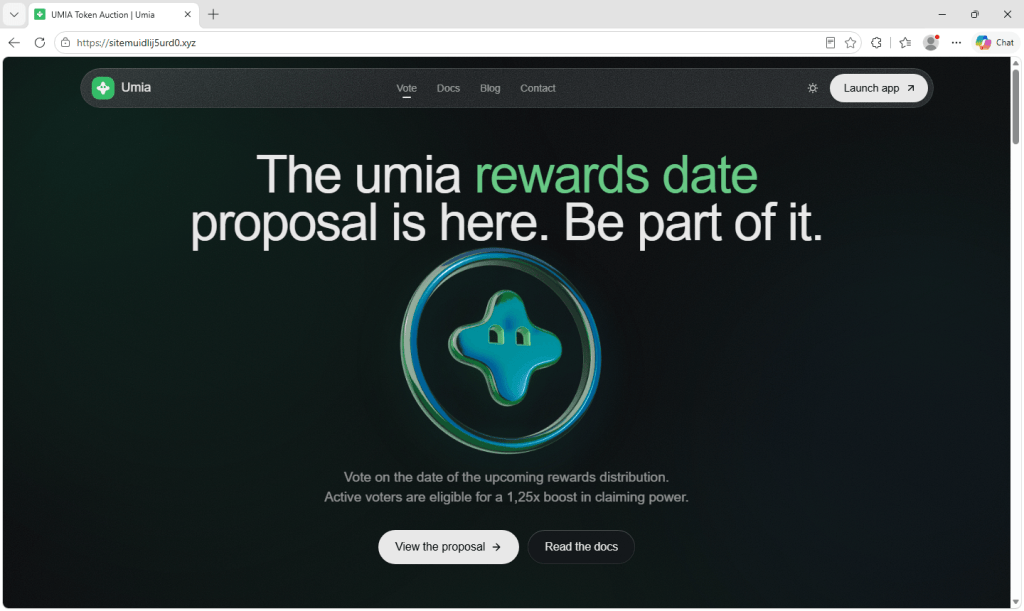
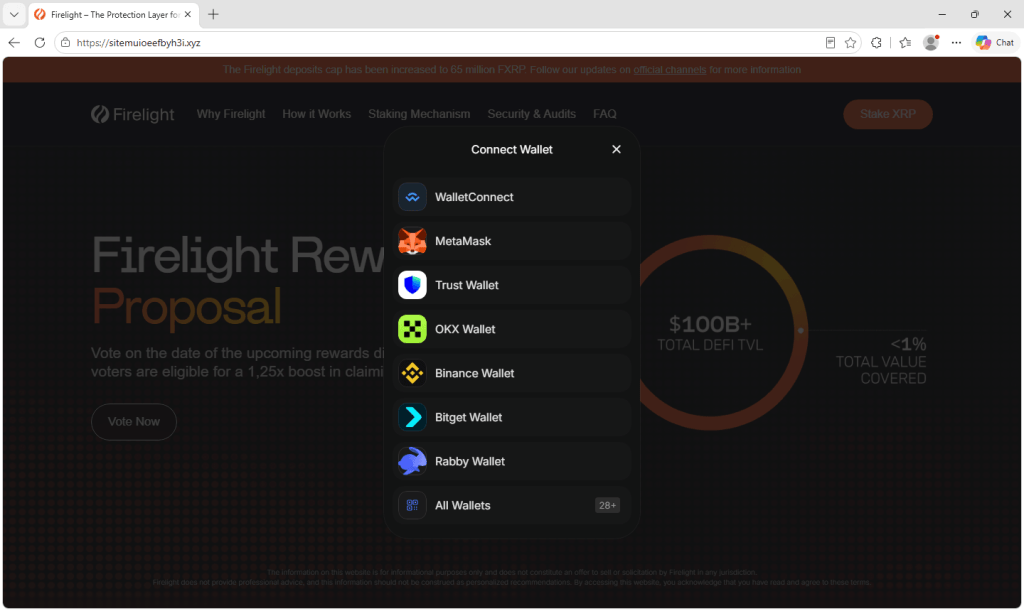
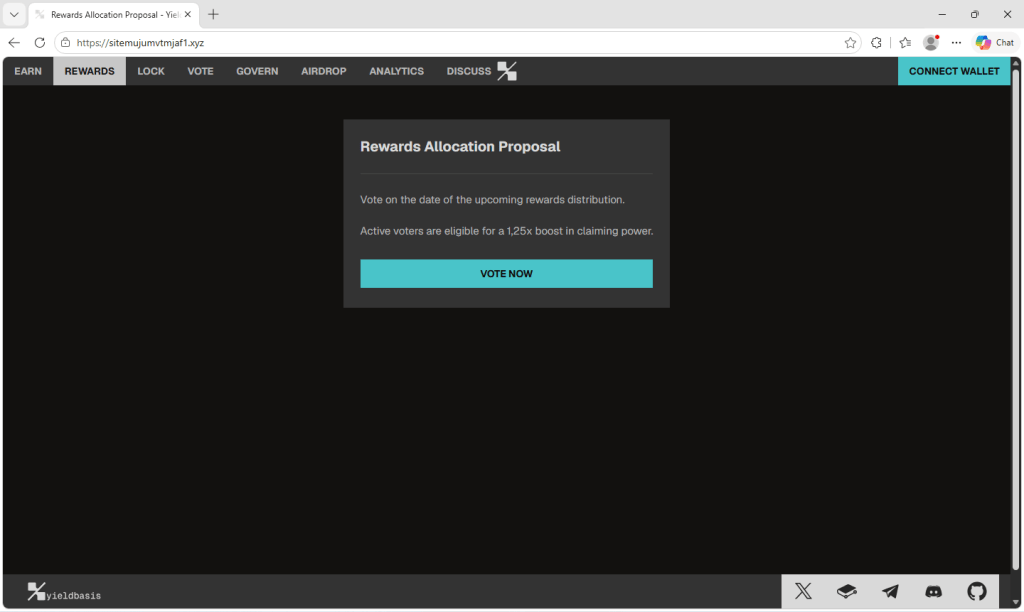
Kopieën van bekende merken
Elke site is een nauwkeurige kopie van het project waarop hij is gericht, tot aan het logo, de menu's en de kleuren toe. De Firelight-versie bevat zelfs een echte aankondiging over de stortingslimiet van het protocol, wat suggereert dat de pagina's zijn gekopieerd van de live sites in plaats van volledig opnieuw te zijn opgebouwd.
De meeste gebruiken dezelfde formulering over stemmen op de beloningsdatum om een boost te verdienen, hoewel een paar de toon aanpassen. De Pendle-versie voegt nepdata en een aftelling toe om urgentie te creëren, de Keeta-versie belooft punten in plaats van een boost, en de NetNet-versie slaat de stemming over en waarschuwt dat niet-opgeëiste tokens na 48 uur worden vernietigd.
Waarom deze merken?
De keuze van de doelwitten lijkt niet willekeurig te zijn. Verschillende van de nagebootste projecten hebben het afgelopen jaar een tokenlancering, airdrop of openbare tokenverkoop gehouden. Andere projecten hebben punten- of beloningsprogramma's. Hun community's zijn gewend aan berichten over beloningen, claims en toewijzingen, en staan klaar om daarop in te spelen.
Zama hield in januari een openbare tokenveiling en de token werd in februari verhandeld. Kinetiq lanceerde zijn governance-token in november 2025, samen met een airdrop voor vroege gebruikers. De tokenveiling van Umia liep van 29 augustus tot 2 september, slechts enkele weken geleden. Firelight beloont vroege stortingen met punten en Pendle werd op 4 september gelanceerd op Robinhood Chain.
Een bericht over beloningen van een van deze projecten zou niet vreemd klinken voor iemand die het volgt. De lokroep lijkt bedoeld om mensen aan te spreken die de token al bezitten of het protocol hebben gebruikt, omdat zij degenen zijn die een uitkering verwachten en een groter deel willen.
Wat gebeurt er als je op stemmen klikt?
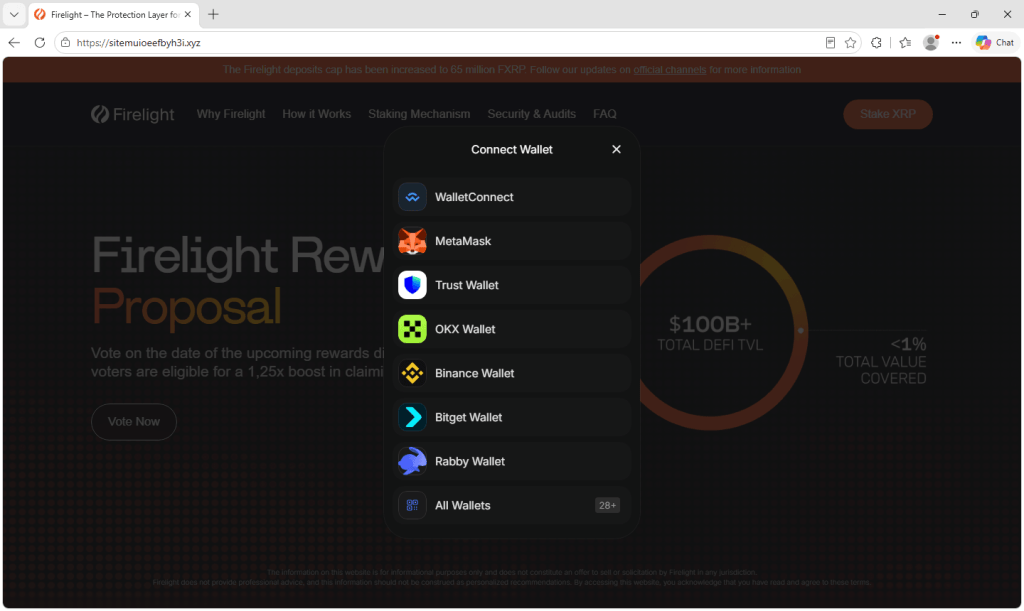
De knop 'Stemmen' leidt niet naar een stemformulier. Hij opent een venster 'Connect Wallet' dat er hetzelfde uitziet, ongeacht welk merk de pagina nabootst. Het toont WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet en Rabby, samen met een optie om meer dan 28 andere wallets te bekijken.
Dit venster lijkt op de verbindingsverzoeken die mensen zien op legitieme cryptowebsites, waardoor het verzoek routineus kan lijken.
Door een wallet op zichzelf te koppelen, wordt het adres van de wallet gedeeld, waardoor de website de inhoud ervan kan opzoeken. Op dit punt geeft het de website echter geen toestemming om uw tokens uit te geven.
De schade ontstaat meestal door wat de website vervolgens vraagt. Bij oplichtingspraktijken waarbij tokens uit de wallet worden gehaald, kan een pagina na de link een verzoek tonen om een bericht te ondertekenen of een transactie goed te keuren, gepresenteerd als een bevestiging van de actie die de bezoeker wilde ondernemen. Een kwaadwillige goedkeuring of handtekening kan de aanvaller toestemming geven om tokens uit de wallet te halen zonder verdere bevestiging.
Blockchaintransacties kunnen over het algemeen niet worden teruggedraaid, waardoor gestolen geld zeer moeilijk terug te vorderen is.
Tekenen van één enkele operatie
Verschillende details wijzen op een gezamenlijke operatie of een phishingkit. Alle domeinen die aan het einde van dit artikel worden vermeld, volgen hetzelfde patroon: sitemu gevolgd door een reeks ogenschijnlijk willekeurige tekens, op de .xyz topdomein.
Dezelfde sjablonen worden hergebruikt voor verschillende merken, waarbij de tekst vrijwel woord voor woord hetzelfde is, ongeacht of de pagina is vormgegeven als Zama, Firelight of Yield Basis – tot aan het schrijven van de boost als 1,25x , met een komma in plaats van de decimale punt. Het venster voor de wallet-verbinding achter de stemknop is ook identiek voor alle merken.
Willekeurige domeinnamen besparen de beheerder de moeite om voor elk merk een overtuigend, gelijkend adres te bedenken, en het verlies van een enkele site kost hen weinig. Bovendien is de adresbalk daardoor een van de duidelijkste verraders op deze pagina's.
Hoe bescherm je je portemonnee?
Controleer de verdeling van de toegekende stemmen of beloningen via de officiële kanalen van het project voordat u uw wallet koppelt. Een bekend logo is gemakkelijk te kopiëren.
- Controleer het adres, niet het ontwerp. Deze pagina's zijn een nauwkeurige kopie van het origineel, dus alleen de branding is geen garantie voor authenticiteit. Als het domein niet het officiële domein van het project is, sluit dan het tabblad.
- Ga direct naar het project. Als een stem of beloning echt is, staat dit op de officiële website van het project of wordt het aangekondigd op de sociale media-accounts. Gebruik een bladwijzer of typ het adres zelf in in plaats van op een link in een bericht, advertentie of reactie te klikken.
- Lees goed wat je wallet je vraagt te ondertekenen. Stemmen zou niet moeten vereisen dat je de besteding van je tokens goedkeurt. Als een handtekening of transactieverzoek goedkeuringen, vergunningen of overdrachten vermeldt, wijs het dan af. Wallets die een voorbeeld van de transactie tonen, kunnen nuttig zijn, maar keur geen verzoek goed dat je niet begrijpt.
- Wees voorzichtig met boosts, bonussen en deadlines. Beloftes van extra beloningen en waarschuwingen dat niet-opgeëiste tokens worden vernietigd, kunnen je onder druk zetten om te handelen zonder eerst te controleren.
- Bewaar het grootste deel van je geld in een aparte wallet. Gebruik een wallet met een klein saldo voor onbekende websites en bewaar langetermijntegoeden in een wallet die je niet voor die websites gebruikt.
- Als u al verbonden bent, verbreek dan de verbinding met de site. Als u ook een bericht hebt ondertekend of een transactie hebt goedgekeurd, gebruik dan de functie voor goedkeuringsbeheer van uw wallet of een betrouwbare tool voor het controleren van tokengoedkeuringen om verdachte machtigingen te bekijken en in te trekken. Alleen de verbinding verbreken trekt tokengoedkeuringen niet in. Als u vermoedt dat uw herstelzin of privésleutel is gelekt, verplaats dan het resterende saldo naar een nieuwe wallet die is aangemaakt met een nieuwe herstelzin.
Hoe Malwarebytes
Malwarebytes Browser Guard kan bekende phishing- en oplichtingssites blokkeren voordat je ermee in contact komt. Dat is handig bij campagnes zoals deze, waarbij de nepwebsite sterk lijkt op de echte.
Als je een link ontvangt naar een pagina voor een beloningsstemronde, een claimpagina of een airdrop en je twijfelt erover, kan Malwarebytes Scam Guard je helpen de link te controleren voordat je je wallet koppelt. Controleer het aanbod ook via de officiële kanalen van het project.
Indicatoren van compromittering
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz