Sinds begin mei 2026 houden we een grootschalige phishingcampagne in de gaten die gebaseerd is op T-Mobile-beloningspunten.
De berichten waarschuwen ten onrechte dat de spaarpunten van een klant binnenkort verlopen. Het zijn geen legitieme accountmeldingen: ze maken gebruik van urgentie, verzonnen puntensaldi en phishinglinks om ontvangers aan te sporen tot actie voordat ze de bewering kunnen controleren.
Een typisch bericht vermeldt dat een T-Mobile Rewards-account 18.400 punten bevat, geeft een naderende vervaldatum aan en stelt dat ongebruikte punten volgens de voorwaarden van het programma worden verwijderd. Door deze details lijkt het bericht specifiek voor de ontvanger geschreven, ook al is het naar veel mensen verzonden.
"Herinnering aan T-Mobile Rewards-punten: uw punten verlopen binnenkort."
Beste klant,
Wij willen u er hierbij aan herinneren dat uw T-Mobile Rewards-punten binnenkort verlopen. U beschikt momenteel over 18.400 punten, die, indien niet gebruikt, op 4 juni 2026 vervallen.
Uw puntenoverzicht:
Huidig saldo: 18.400 punten
Expiry Date: {today or tomorrow}
Na deze datum worden geen punten meer teruggevorderd.
Punten inwisselen:
Bezoek:
https://t-mobile.{rotating domains}.top/pay
Gebruik de T-Mobile-app: Account > Beloningen en voordelen
Ons beleid met betrekking tot het vervallen van punten is bedoeld om de eerlijkheid van het programma te waarborgen en actieve deelname te stimuleren. Laat deze waardevolle punten niet verloren gaan.
Bedankt dat u voor T-Mobile hebt gekozen.
Klantenserviceteam
Deze phishingaanval maakt geen gebruik van één enkel, identiek sms-bericht. We vonden meer dan 1000 nauw verwante campagnetemplates met een semantische gelijkenisscore van minstens 0,60. De 199 meest overeenkomende templates hadden allemaal een score van minstens 0,95.
Dit betekent dat de variaties alleen oppervlakkige elementen veranderen, zoals de aanhef, de kop, de vervaldatum, het puntensaldo en of het bericht een 'herinnering', 'waarschuwing' of 'belangrijke update' wordt genoemd. De kernboodschap blijft hetzelfde: T-Mobile Rewards-punten zouden verlopen en de ontvanger moet zo snel mogelijk op een link klikken om ze in te wisselen.
De berichten gebruiken formele maar algemene taal, zoals 'Geachte T-Mobile-klant', 'Geachte gewaardeerde klant' of 'T-Mobile-gebruiker', in plaats van de ontvanger bij naam te noemen of verifieerbare accountgegevens te verstrekken.
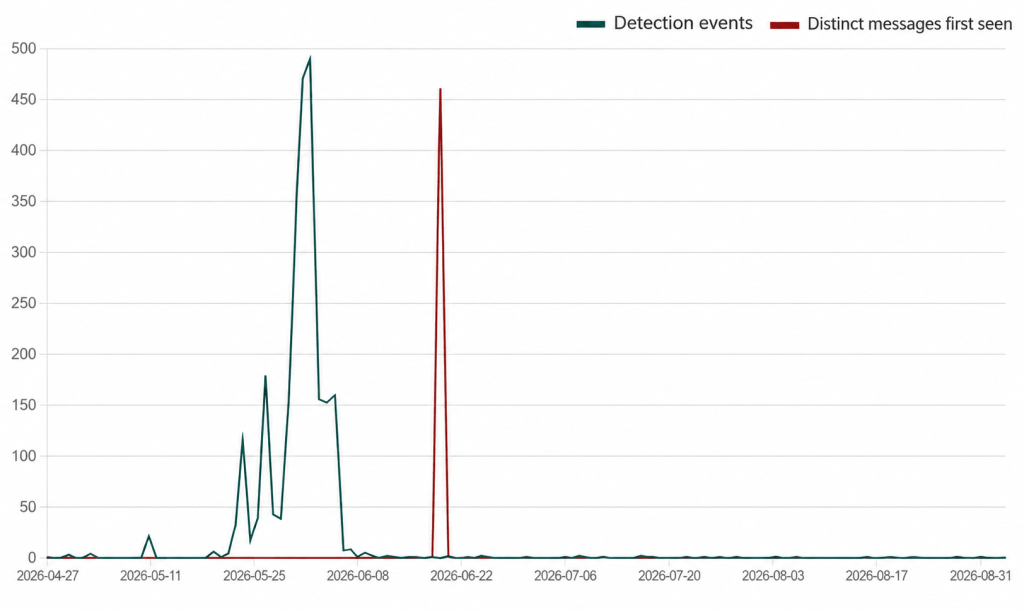
De campagne begon traag, maar kende vervolgens twee enorme pieken in activiteit. De groene lijn toont detecties van berichtvarianten die eerder zijn waargenomen, terwijl de rode lijn de berichten weergeeft die op de eerste dag dat die specifieke variant verscheen, zijn gedetecteerd. We zien nog steeds berichten van de campagne, hoewel de activiteit sinds die pieken aanzienlijk is afgenomen.
De oplichting maakt gebruik van een bekende social engineering-formule: een aantrekkelijke beloning, een deadline en een simpele handeling die de klant zogenaamd beschermt tegen verlies. Iemand met een T-Mobile-account klikt mogelijk eerst op de link en stelt later vragen over het bericht.
De links gebruiken roterende domeinen die eruitzien alsof ze van T-Mobile zijn. Het doel is om ontvangers over te halen op de link te klikken om zogenaamd hun punten in te wisselen. Voer geen inloggegevens, persoonlijke informatie, betaalgegevens of verificatiecodes in nadat u op een link in een ongevraagd bericht hebt geklikt.
Hoe blijf ik veilig
De geanonimiseerde gegevens die in deze analyse zijn gebruikt, zijn verzameld via Text Protection in Malwarebytes Mobile Security , dat gebruikers waarschuwt voor mogelijk schadelijke of frauduleuze sms-berichten.
Je kunt je risico ook verkleinen door deze tips op te volgen:
- Klik niet op links in ongevraagde berichten. Open in plaats daarvan de website of app van de vermeende afzender en controleer daar op meldingen.
- Controleer het domein in de adresbalk van uw browser om er zeker van te zijn dat het overeenkomt met de website die u verwachtte te bezoeken.
- Gebruik een actuele, realtime antimalwareoplossing met webbeveiliging.
- Malwarebytes Scam Guard kan u helpen bepalen of een bericht oplichting is en u adviseren over wat u vervolgens moet doen.
De URL's in deze campagne zijn zeer kortstondig actief. De criminelen gebruikten in vier maanden tijd minstens 81 domeinen, maar de domeinen volgen een herkenbaar patroon dat wordt geblokkeerd door Malwarebytes Browser Guard .
IOC's
Voorbeelden van domeinen die het patroon van de campagne illustreren:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
Voorkom bedreigingen voordat ze schade kunnen aanrichten.
Malwarebytes Browser Guard automatisch phishingpagina’s en schadelijke websites. Gratis en met één klik te installeren. Voeg het toe aan je browser →