Atakujący wykorzystują krytyczny system zarządzania treścią Ghost ( CMS ) luka w zabezpieczeniach umożliwiająca przejęcie kontroli nad ponad 700 legalnymi witrynami i wstrzyknięcie fałszywego kroku weryfikacji Cloudflare, który oszukuje odwiedzających i zmusza ich do uruchomienia Windows polecenie instalujące złośliwe oprogramowanie.
Te kampanie socjotechniczne — w ramach których odwiedzający strony internetowe są nakłaniani do uruchomienia złośliwych poleceń na swoich komputerach — znane są powszechnie jako ataki typu „ClickFix”. W tym przypadku cyberprzestępcy wykorzystali strony internetowe należące do renomowanych organizacji, w tym uniwersytetów i firm technologicznych, jako platformy do rozpowszechniania złośliwego oprogramowania.
Ponad 700 stron internetowych opartych na platformie Ghost padło ofiarą ataku wykorzystującego znaną lukę typu SQL injection, oznaczoną numerem CVE-2026-26980. Atakujący wykorzystali tę lukę do wykradzenia kluczy API uprawnień administracyjnych oraz do potajemnego umieszczenia złośliwego kodu JavaScript w postach i na stronach wszystkich zaatakowanych witryn.
Naukowcy odkryli, że wstrzyknięty skrypt ładuje drugi etap procesu ClickFix, wyświetlając odwiedzającym fałszywe okno dialogowe weryfikacji Cloudflare lub CAPTCHA.
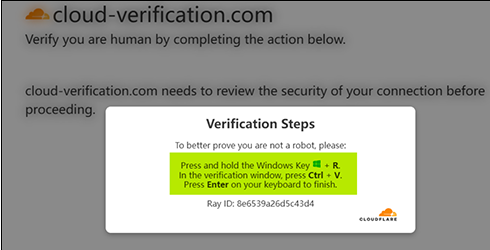
Zamiast zwykłego pola wyboru strona instruuje użytkowników, aby skopiowali i wkleili polecenie do Windows Uruchom okno dialogowe lub program PowerShell, skutecznie nakłaniając użytkowników do zainstalowania złośliwego oprogramowania w ich systemach.
Informacje dla administratorów stron internetowych
U podstaw tej kampanii leży poważna luka umożliwiająca wstrzyknięcie kodu SQL w interfejsie API treści serwisu Ghost. Badacze zauważyli, że:
„Bez konieczności uwierzytelniania się osoba atakująca może wykorzystać tę lukę do bezpośredniego odczytania zawartości bazy danych, w tym klucza API administratora używanego do wywołania interfejsu API Ghost Admin.”
Luka dotyczy wersji Ghost od 3.24.0 do 6.19.0 i można ją wykorzystać bez konieczności logowania się.
Dostępna jest już poprawiona wersja, którą należy zainstalować jak najszybciej. Nie tylko ze względu na kampanię ClickFix – gdy atakujący przejmą klucz API administratora, mogą edytować, usuwać lub tworzyć posty, wstrzykiwać skrypty, przejmować kontrolę nad motywami oraz w inny sposób manipulować treściami widocznymi dla użytkowników.
Jak zachować bezpieczeństwo
Ta kampania może okazać się szczególnie skuteczna, ponieważ instrukcje są przedstawione jako nieszkodliwe czynności techniczne, takie jak „potwierdź, że jesteś człowiekiem”, „napraw połączenie” lub „przejdź do strony”. Co gorsza, treści te pojawiają się na stronach internetowych, którym użytkownicy już ufają.
W obliczu szerzącego się zjawiska ClickFix — które nie wydaje się, aby miało wkrótce przeminąć — ważne jest, aby być świadomym, ostrożnym i chronić się przed nim.
- Zastanów się chwilę. Niewykonuj poleceń z witryny internetowej bez głębszego zastanowienia, zwłaszcza jeśli strona prosi Cię o uruchomienie poleceń na Twoim urządzeniu lub skopiowanie i wklejenie kodu. Atakujący wykorzystują poczucie pilności, by ominąć proces krytycznego myślenia, a wiele stron ClickFix stosuje odliczanie, fałszywe liczniki użytkowników lub inne taktyki wywierające presję, aby skłonić Cię do szybkiego działania.
- Unikaj uruchamiania poleceń lub skryptów pochodzących z niezaufanych źródeł. Nigdy nieuruchamiaj kodu ani poleceń skopiowanych ze stron internetowych, wiadomości e-mail lub innych komunikatów, chyba że ufasz źródłu i rozumiesz cel danej czynności. Jeśli strona internetowa nakazuje Ci wykonanie polecenia lub czynności technicznej, przed podjęciem dalszych działań sprawdź oficjalną dokumentację lub skontaktuj się z pomocą techniczną.
- Zachowaj ostrożność podczas kopiowania i wklejania poleceń. Osoby atakujące często ukrywają złośliwe ładunki w treści schowka. Ręczne wpisywanie poleceń zamiast ich kopiowania i wklejania może zmniejszyć ryzyko nieświadomego uruchomienia ukrytych złośliwych ładunków.
- Zabezpiecz swoje urządzenia. Korzystaj zaktualnegorozwiązania antywirusowegodziałającego w czasie rzeczywistym, wyposażonego w komponent ochrony sieciowej.
- Bądź na bieżąco z najnowszymi technikami ataków.Cyberprzestępcy nieustannie dostosowują swoje metody, a świadomość zagrożeń pozostaje jedną z Twoich najlepszych form obrony, więc śledź naszego bloga!
Porada: Czy wiesz, że bezpłatne rozszerzenie Malwarebytes Browser Guard ostrzega Cię, gdy strona internetowa próbuje skopiować coś do schowka?
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →