13 i 14 października Google wydało kilka aktualizacji Chrome .
Większość użytkowników jest włączona Chrome Kanał stabilny. Aktualizacja pulpitu wprowadza Chrome do wersji 155.0.8059.79/.80 dla Windows i Mac oraz 155.0.8059.79 dla systemu Linux . Aktualizacja zawiera 37 poprawek bezpieczeństwa, w tym siedem oznaczonych jako krytyczne.
Tego samego dnia Google wydało wersję 155.0.8059.79 dla Android . Może ona nie być jeszcze dostępna w Google Play dla wszystkich, ale warto ją śledzić. Google twierdzi, że zawiera ona również ulepszenia stabilności i wydajności.
Aktualizacje będą udostępniane w nadchodzących dniach i tygodniach.
Jak zaktualizować Chrome
Najprostszym rozwiązaniem jest zezwolenie Chrome automatyczne aktualizacje. Jeśli jednak nigdy nie zamykasz przeglądarki lub wystąpią jakieś problemy, np. rozszerzenie uniemożliwiające aktualizację, możesz w końcu pozostać w tyle z aktualizacjami.
Jeśli nie chcesz czekać na wdrożenie, ręczna aktualizacja jest prosta. Otwórz „O Google Chrome w Chrome Ustawienia lub menu Pomoc. Chrome sprawdzi dostępność aktualizacji. Jeśli jest dostępna, kliknij „Uruchom ponownie” , aby ją zastosować.
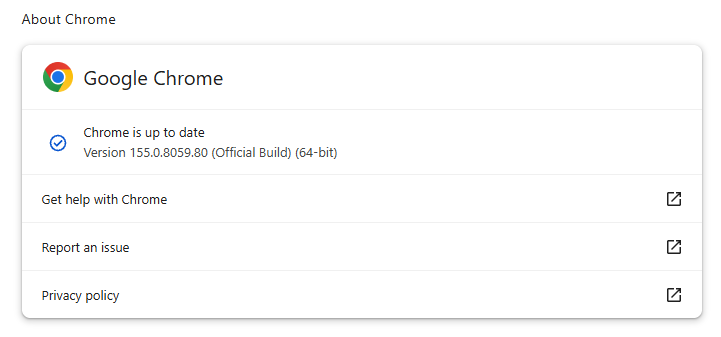
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym poradniku: Jak zaktualizować przeglądarkę Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Niektórym poprawkom bezpieczeństwa warto przyjrzeć się bliżej.
Ochrona urządzeń mobilnych – zawsze i wszędzie.
Pierwszy z nich jest śledzony jako CVE-2026-110152 , czyli przepełnienie bufora w ANGLE w Google Chrome NA Android . Może to umożliwić zdalnemu atakującemu wykonanie dowolnego kodu poza piaskownicą za pomocą specjalnie przygotowanej strony HTML.
KĄT jest Chrome Warstwa graficzno-translacyjna. Przepełnienie bufora występuje, gdy program umieszcza w obszarze pamięci więcej danych, niż może pomieścić, nadpisując dane w sąsiedniej pamięci. Atakujący może to wykorzystać , aby zmusić podatny proces do uruchomienia złośliwego kodu.
Chrome Luki w zabezpieczeniach umożliwiające zdalne wykonanie kodu poza środowiskiem testowym przeglądarki są szczególnie cenne dla atakujących, ponieważ mogą sprawić, że wizyta na złośliwej lub zainfekowanej stronie internetowej spowoduje bezpośrednie uruchomienie kodu w systemie operacyjnym, często bez konieczności podejmowania dodatkowych kroków w celu wykorzystania luk.
Następnie zauważyłem dwie luki w zabezpieczeniach typu „use-after-free” w komponencie PDF. CVE-2026-110136 , oceniona jako krytyczna, może umożliwić zdalnemu atakującemu wykonanie dowolnego kodu poza piaskownicą za pośrednictwem odpowiednio spreparowanej strony HTML. CVE-2026-110147 , oceniona jako wysoka, może umożliwić atakującemu wykonanie dowolnego kodu w piaskownicy za pośrednictwem odpowiednio spreparowanej strony HTML.
Luka typu „use-after-free” występuje, gdy program próbuje uzyskać dostęp do komórki pamięci po jej zwolnieniu. Może to spowodować awarię systemu lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie własnego kodu.
W piaskownicy (ang. sandbox) złośliwy kod działałby w ograniczonym, odizolowanym środowisku, zaprojektowanym w celu ograniczenia dostępu do reszty urządzenia. Ogranicza to możliwości atakującego, ponieważ ogranicza go do przeglądarki, zmniejszając tym samym negatywny wpływ na bezpieczeństwo w porównaniu z kodem działającym poza piaskownicą. Jednak atakujący często łączą ze sobą wiele luk, aby wydostać się z piaskownicy i osiągnąć poważniejszy atak. Zatem określenie to opisuje istotne ograniczenie bezpieczeństwa, ale nie oznacza, że luka jest nieszkodliwa.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →