Wydanie Patch Tuesday firmy Microsoft w październiku usuwa rekordową liczbę 1413 luk w zabezpieczeniach , w tym aktywnie wykorzystywaną Windows Luka zero-day Shell i dwie inne publicznie ujawnione luki.
Właśnie wtedy, gdy wydawało się, że poprzedni rekord utrzyma się przez jakiś czas, Microsoft ponownie wypuszcza największą comiesięczną aktualizację w ramach Patch Tuesday. Microsoft poinformował, że coraz powszechniejsze wykorzystanie sztucznej inteligencji do wyszukiwania i usuwania luk w zabezpieczeniach oznacza, że użytkownicy powinni spodziewać się większej liczby poprawek w comiesięcznych aktualizacjach.
Jak zainstalować poprawki i sprawdzić, czy masz zapewnioną ochronę
Te aktualizacje rozwiązują problemy bezpieczeństwa i pomagają zachować bezpieczeństwo Windows Komputer chroniony. Oto jak upewnić się, że masz aktualną wersję:
- Kliknij przycisk Start , a następnie otwórz Ustawienia .
- Select opcjęWindows (zazwyczaj znajduje się ona na dole menu po lewej stronie).
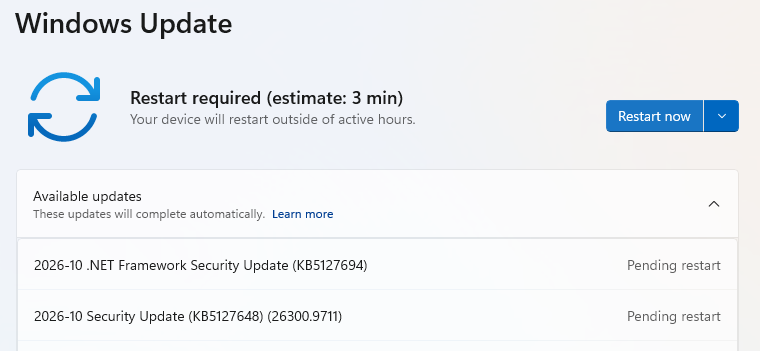
- Kliknij Sprawdź aktualizacje. Windows wyszuka najnowsze aktualizacje zabezpieczeń. Jeśli włączono Otrzymuj najnowsze informacje, gdy tylko będą dostępne pod Więcej opcji, może pojawić się monit o natychmiastowe ponowne uruchomienie w celu dokończenia aktualizacji.
- W przeciwnym wypadku przejdź do następnego kroku.
- Jeśli aktualizacje są dostępne, ich pobieranie rozpocznie się automatycznie. Gdy będą gotowe, kliknij „Zainstaluj” lub „Uruchom ponownie teraz” , jeśli pojawi się monit. Dokończenie aktualizacji może wymagać ponownego uruchomienia komputera.
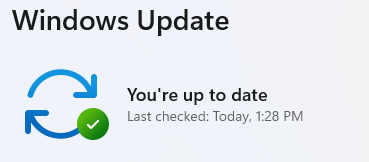
- Po ponownym uruchomieniu komputera wróć doWindows i sprawdź jeszcze raz. Jeśli pojawi się komunikat„Wszystkie aktualizacje są zainstalowane”, wszystko jest w porządku.
Szczegóły techniczne
Jak zwykle wybraliśmy kilka luk, aby zwrócić uwagę czytelników zainteresowanych szczegółami technicznymi.
Zacznijmy od aktywnie wykorzystywanej luki w zabezpieczeniach śledzonej jako CVE-2026-96951 ( wynik CVSS 8,8 na 10), Windows Luka w zabezpieczeniach umożliwiająca ominięcie funkcji zabezpieczeń powłoki.
Funkcja bezpieczeństwa, którą można ominąć, to obrona Mark of the Web (MOTW), która ostrzega użytkowników o potencjalnie niebezpiecznych pobieranych plikach.
Skuteczne wykorzystanie luki wymaga interakcji użytkownika. Na przykład, w ataku za pośrednictwem poczty elektronicznej lub komunikatora internetowego, atakujący mógłby wysłać użytkownikowi specjalnie spreparowany plik, którego celem jest wykorzystanie luki, ale użytkownik musiałby kliknąć link lub otworzyć załącznik.
Kolejną luką, na którą warto zwrócić uwagę, jest CVE-2026-108398 (ocena CVSS 8,8 na 10), gdzie niezaufana ścieżka wyszukiwania w .NET Framework umożliwia autoryzowanemu atakującemu lokalne ominięcie funkcji zabezpieczeń. Pominięta funkcja to Windows Kontrola aplikacji Defender (WDAC), która może umożliwić uruchamianie nieautoryzowanych aplikacji w systemach docelowych. Luka ta została ujawniona publicznie przed udostępnieniem poprawki.
Kolejną publicznie ujawnioną luką jest CVE-2026-92707 (ocena CVSS 5,3 na 10). Luka ta może umożliwić nieuwierzytelnionemu zdalnemu atakującemu wyczerpanie pamięci w aplikacjach, które przetwarzają specjalnie spreparowane dane MessagePack. MessagePack-CSharp to komponent programowy, który pomaga aplikacjom pakować i rozpakowywać dane w kompaktowym formacie, usprawniając przechowywanie i wymianę informacji. Narażenie na atak zależy od sposobu, w jaki usługa wykorzystuje bibliotekę do pakowania i rozpakowywania informacji.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówek. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś.