3 listopada Google wydało Chrome 157 do kanału stabilnego dla Windows , Mac i Linux. Aktualizacja będzie udostępniana w ciągu najbliższych dni i tygodni.
Większość użytkowników jest włączona Chrome Kanał stabilny. Aktualizacja pulpitu wprowadza Chrome do wersji 157.0.8103.38/.39 dla Windows i Mac oraz 157.0.8103.38 dla systemu Linux . Zawiera 213 poprawek bezpieczeństwa, w tym siedem luk oznaczonych przez Google jako krytyczne.
Chrome Wersja dla Android została również zaktualizowana do wersji 157.0.8103.38 . Będzie dostępna w Google Play w ciągu najbliższych dni.
Jak zaktualizować Chrome
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Jeśli nie chcesz czekać na wdrożenie, możesz zaktualizować przeglądarkę ręcznie. Otwórz „Informacje o Google Chrome w Chrome Ustawienia lub menu Pomoc. Chrome sprawdzi dostępność aktualizacji. Jeśli jest dostępna, kliknij „Uruchom ponownie” , aby ją zastosować.
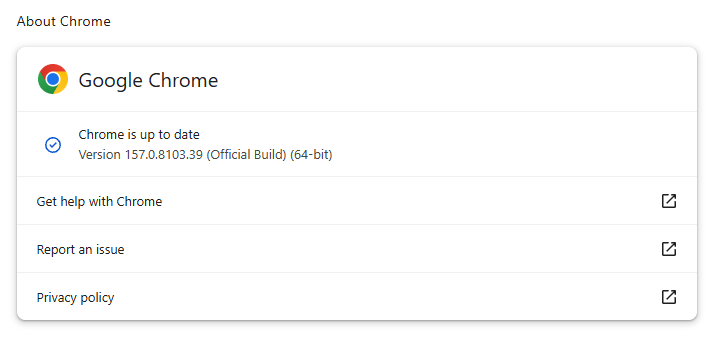
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym poradniku: Jak zaktualizować przeglądarkę Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Niektórym poprawkom bezpieczeństwa warto przyjrzeć się bliżej.
Google ocenia siedem luk w aktualizacji jako krytyczne. Jedna z nich, luka w zabezpieczeniach ANGLE, powoduje uszkodzenie pamięci i wpływa na Chrome Do Android . Potencjalnie może to umożliwić zdalnemu atakującemu uruchomienie kodu poza piaskownicą za pośrednictwem specjalnie przygotowanej strony HTML.
Ochrona urządzeń mobilnych – zawsze i wszędzie.
CVE-2026-121229 : Uszkodzenie pamięci w ANGLE, które może umożliwić zdalnemu atakującemu wykonanie dowolnego kodu poza piaskownicą za pośrednictwem specjalnie przygotowanej strony HTML.
KĄT jest Chrome Warstwa translacji grafiki. Przepełnienie bufora występuje, gdy program umieszcza w obszarze pamięci więcej danych, niż może pomieścić, nadpisując dane w sąsiedniej pamięci. Atakujący może to wykorzystać , aby zmusić podatny proces do uruchomienia złośliwego kodu.
Chrome Luki w zabezpieczeniach umożliwiające zdalne wykonanie kodu poza środowiskiem testowym przeglądarki są szczególnie cenne dla atakujących, ponieważ mogą sprawić, że wizyta na złośliwej lub zainfekowanej stronie internetowej spowoduje bezpośrednie uruchomienie kodu w systemie operacyjnym, często bez konieczności podejmowania dodatkowych kroków w celu wykorzystania luk.
CVE-2026-121035 : Wykorzystanie po zwolnieniu w prerenderze.
Chrome Komponent Prerender pomaga stronom otwierać się szybciej, ładując i przygotowując stronę w tle przed przejściem do niej. Jeśli następnie odwiedzisz tę stronę, Chrome może wyświetlić przygotowaną wersję niemal natychmiast, zamiast ładować ją od nowa.
To wykracza poza samo pobieranie treści: Chrome zaczyna również renderować stronę i uruchamiać jej JavaScript.
Luka typu „use-after-free” występuje, gdy program próbuje uzyskać dostęp do komórki pamięci po jej zwolnieniu. Może to spowodować awarię systemu lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie własnego kodu.
CVE-2026-121156 : Przepełnienie bufora w Dawn.
Dawn napędza WebGPU w Chrome , umożliwiając stronom internetowym korzystanie z procesora graficznego urządzenia do renderowania i zadań obliczeniowych. Sprawdza i tłumaczy instrukcje WebGPU na polecenia zrozumiałe dla systemu graficznego urządzenia.
Przepełnienie bufora występuje, gdy program zapisuje do bloku pamięci więcej danych, niż jest w stanie pomieścić. Może to spowodować awarię systemu lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie kodu.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →