11 listopada firma Google wydała aktualizację zabezpieczeń dla kanału stabilnego przeglądarki Chrome Windows , Mac i Linux. Aktualizacja będzie udostępniana w ciągu najbliższych dni i tygodni.
Większość użytkowników jest włączona Chrome Kanał stabilny. Aktualizacja pulpitu wprowadza Chrome do wersji 157.0.8103.78/.79 dla Windows i Mac oraz 157.0.8103.78 dla systemu Linux . Zawiera 83 poprawki zabezpieczeń, z których pięć ma ocenę „krytyczne” – najwyższy poziom zagrożenia. Ta aktualizacja ukazała się zaledwie dwa dni po poprzedniej.
Jak zaktualizować Chrome
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Jeśli nie chcesz czekać na wdrożenie, możesz zaktualizować przeglądarkę ręcznie. Otwórz „Informacje o Google Chrome w Chrome Menu Ustawienia lub Pomoc . Chrome Sprawdzi dostępność aktualizacji i pobierze wszystkie dostępne. Jeśli pojawi się monit, kliknij „Uruchom ponownie” , aby ją zastosować.
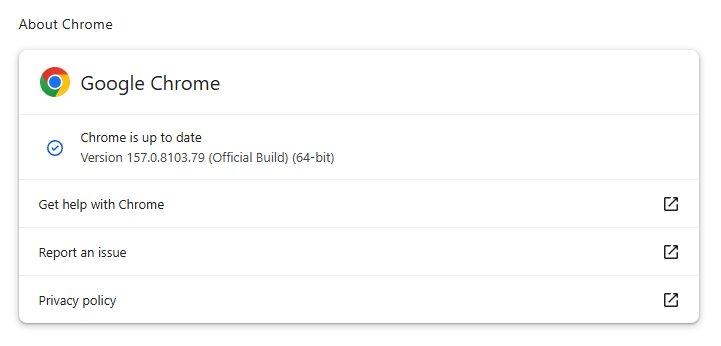
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym poradniku: Jak zaktualizować przeglądarkę Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Ponieważ wszystkie pięć krytycznych luk w zabezpieczeniach załatanych w tej aktualizacji to błędy typu „użyj po zwolnieniu”, przyjrzyjmy się bliżej przyczynom występowania tego typu luk.
Luka typu „use-after-free” (UAF) występuje, gdy oprogramowanie uzyskuje dostęp do pamięci po jej zwolnieniu do ponownego wykorzystania. Program nadal odwołuje się do starej lokalizacji, ale oryginalny obiekt nie jest już prawidłowy i coś innego może zająć to miejsce.
Pozostała referencja nazywana jest „wiszącym wskaźnikiem” i powstaje w wyniku błędu w zarządzaniu czasem dostępności obiektu. Jedna część programu może go zwolnić, podczas gdy inna nadal oczekuje na jego użycie. Może się to zdarzyć z powodu pomyłki co do własności, błędnej obsługi błędów lub problemu z synchronizacją między zadaniami wykonywanymi jednocześnie.
Konsekwencje wahają się od awarii i uszkodzenia danych, przez wycieki informacji, aż po, w niektórych przypadkach, wykonanie kodu kontrolowanego przez atakującego. Niebezpieczne jest to, że atakujący może wpłynąć na to, co zastąpi uwolniony obiekt, a następnie oszukać program, aby potraktował to zastąpienie jako legalne dane lub instrukcje dotyczące dalszych działań.
To wyjaśnia, dlaczego luki w UAF mogą otrzymać ocenę krytycznej ważności. Jednak ta etykieta opisuje klasę błędów w zarządzaniu pamięcią, a nie gwarantowany rezultat: rzeczywisty wpływ zależy od komponentu, z jakim atak może wykorzystać błąd, oraz od zastosowanych zabezpieczeń.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →