Listopadowa aktualizacja Patch Tuesday firmy Microsoft naprawia ponad 1000 luk w zabezpieczeniach , w tym lukę w programie Outlook, którą atakujący już wykorzystują do kradzieży danych uwierzytelniających .
W wydaniu naprawiono również 48 krytycznych luk umożliwiających zdalne wykonanie kodu (RCE), które mogą pozwolić atakującym na uruchomienie kodu na zainfekowanych maszynach, w niektórych przypadkach bez interakcji użytkownika.
Chwila Windows Ponieważ aktualizacje naprawiają wiele luk w zabezpieczeniach, jakie pojawiły się w tym miesiącu, czytelnicy powinni sprawdzić również aktualizacje pakietu Office : wykorzystana luka w programie Outlook została załatana za pomocą odpowiednich produktów pakietu Office.
Aby to zrobić, postępuj zgodnie z poniższymi instrukcjami:
- Otwórz aplikację pakietu Office, np. Word.
- Przejdź do Plik > Konto . W programie Outlook może to być widoczne jako Konto pakietu Office .
- W obszarze Informacje o produkcie wybierz Opcje aktualizacji > Aktualizuj teraz .
- W razie potrzeby najpierw wybierz opcję Włącz aktualizacje . Jeśli na urządzeniu służbowym brakuje opcji kontroli aktualizacji, skontaktuj się z działem IT swojej organizacji; aktualizacje mogą być zarządzane centralnie.
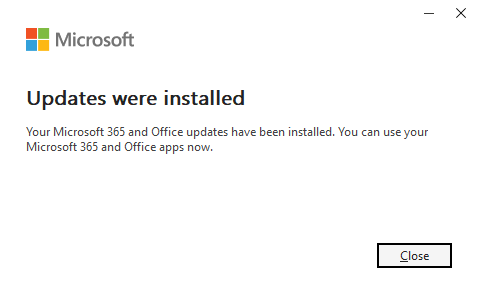
Podczas aktualizacji może pojawić się prośba o zapisanie pracy (sprawdź otwarte dokumenty). Następnie powinieneś zobaczyć coś podobnego do tego:
Jak złożyć wniosek Windows poprawki i sprawdź, czy jesteś chroniony
Te aktualizacje rozwiązują problemy bezpieczeństwa i pomagają zachować bezpieczeństwo Windows Komputer chroniony. Oto jak upewnić się, że masz aktualną wersję:
- Kliknij przycisk Start , a następnie otwórz Ustawienia .
- Select Windows Update (zwykle na dole menu po lewej stronie).
- Kliknij Sprawdź aktualizacje . Windows wyszuka najnowsze aktualizacje zabezpieczeń. Jeśli w sekcji „Więcej opcji” włączono opcję „Pobierz najnowsze aktualizacje, gdy tylko będą dostępne” , może pojawić się monit o natychmiastowe ponowne uruchomienie w celu dokończenia aktualizacji.
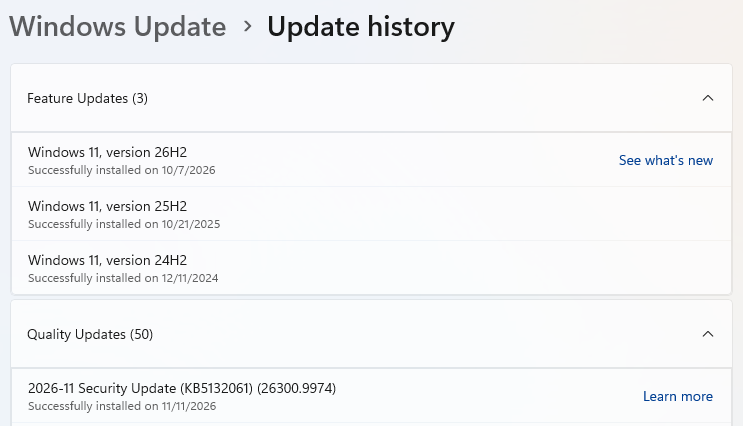
- Aktualizacja (Aktualizacja zabezpieczeń KB5132061) może być już zainstalowana.
- Jeśli aktualizacje są dostępne, ich pobieranie rozpocznie się automatycznie. Gdy będą gotowe, kliknij „Zainstaluj” lub „Uruchom ponownie teraz” , jeśli pojawi się monit. Dokończenie aktualizacji może wymagać ponownego uruchomienia komputera.
- Po ponownym uruchomieniu wróć do usługi Windows Update i sprawdź ponownie. Jeśli pojawi się komunikat „Aktualizacja jest aktualna” , wszystko jest gotowe.
Szczegóły techniczne
Jak zwykle wybraliśmy kilka luk, aby zwrócić uwagę czytelników zainteresowanych szczegółami technicznymi.
Zacznijmy od luki CVE-2026-124194 w zabezpieczeniach programu Outlook, którą atakujący już wykorzystują . Ma ona wynik CVSS 6,5 na 10 i może ujawnić dane uwierzytelniające, które atakujący mogliby wykorzystać do podszywania się pod użytkownika. Z opisu Microsoftu:
„Interfejs użytkownika produktu nie ostrzega użytkownika o niebezpiecznych działaniach w programie Microsoft Office Outlook, co umożliwia nieautoryzowanemu atakującemu podszywanie się pod inną osobę za pośrednictwem sieci”.
Aby wykorzystać tę lukę, atakujący musi przekonać kogoś do otwarcia specjalnie spreparowanego pliku wiadomości w zagrożonej wersji Outlooka. Może to spowodować, że Outlook połączy się z lokalizacją sieciową kontrolowaną przez atakującego bez standardowego ostrzeżenia o zawartości zewnętrznej, potencjalnie ujawniając dane uwierzytelniające (skrót NTLMv2 użytkownika), które mogłyby zostać wykorzystane do podszywania się pod niego.
Ponieważ ta luka w zabezpieczeniach jest wykorzystywana w praktyce, priorytetem jest aktualizacja pakietu Office w sposób opisany wcześniej.
Inną luką, na którą chciałbym zwrócić uwagę, jest CVE-2026-116928 (ocena CVSS 9,8 na 10):
„Zapis poza granicami w systemie Microsoft Windows Komponent wyszukiwania umożliwia nieautoryzowanemu atakującemu wykonanie kodu za pośrednictwem sieci.
Luka w zabezpieczeniach związana z zapisem poza zakresem pozwala programowi na zapis poza granicami pamięci, które powinien wykorzystywać, co może prowadzić do uszkodzenia pamięci lub umieszczenia w pamięci złośliwego kodu i oszukania systemu, aby go uruchomić.
Firma Microsoft opisuje atak, w którym złośliwy załącznik do wiadomości e-mail jest automatycznie przetwarzany w celu indeksowania przez serwer Exchange. W tym scenariuszu odbiorca nie musi otwierać wiadomości ani załącznika. Samo przetworzenie mogłoby wystarczyć, aby atakujący mógł uruchomić kod z uprawnieniami usługi, której dotyczył atak. Firma Microsoft nie zgłosiła wykorzystania tej luki.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .