9 listopada Google wydało aktualizację zabezpieczeń Chrome Stabilny kanał dla Windows , Mac i Linux. Aktualizacja będzie udostępniana w ciągu najbliższych dni i tygodni.
Większość użytkowników jest włączona Chrome Kanał stabilny. Aktualizacja pulpitu wprowadza Chrome do wersji 157.0.8103.50/.51 dla Windows i Mac oraz 157.0.8103.50 dla systemu Linux . Zawiera dziewięć poprawek bezpieczeństwa, w tym jedną na aktywnie wykorzystywaną lukę typu zero-day.
Luka typu zero-day to luka w zabezpieczeniach ujawniona lub wykorzystana przed udostępnieniem oficjalnej poprawki.
Centrum Koordynacji Zespołu Reagowania na Incydenty Komputerowe w Hongkongu (HKCERT) ocenia ogólne ryzyko jako „ekstremalnie wysokie”. W biuletynie czytamy, że niektóre luki w zabezpieczeniach uwzględnione w aktualizacji mogą umożliwić odmowę usługi, ominięcie ograniczeń bezpieczeństwa i zdalne wykonanie kodu.
Jak zaktualizować Chrome
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
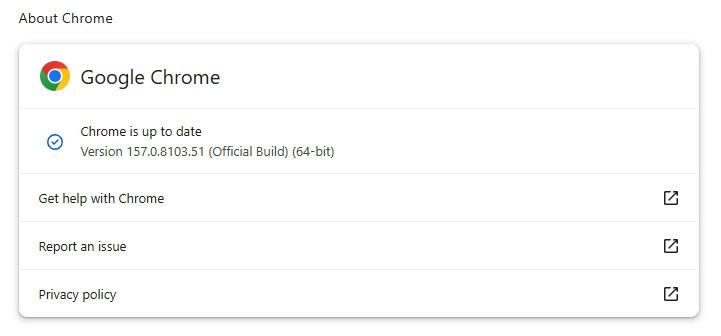
Jeśli nie chcesz czekać na wdrożenie, możesz zaktualizować przeglądarkę ręcznie. Otwórz „Informacje o Google Chrome w Chrome Menu Ustawienia lub Pomoc . Chrome Sprawdzi dostępność aktualizacji i pobierze wszystkie dostępne. Jeśli pojawi się monit, kliknij „Uruchom ponownie” , aby ją zastosować.
Wyjaśnienie systemu numeracji wersji oraz instrukcje krok po kroku znajdziesz w naszym poradniku: Jak zaktualizować przeglądarkę Chrome w każdym systemie operacyjnym .
9 listopada Google wydało również Chrome 157.0.8103.50 dla Android Google twierdzi, że zawiera ona te same poprawki zabezpieczeń, co wersja na komputery stacjonarne, chyba że zaznaczono inaczej. Android Użytkownicy powinni sprawdzić dostępność aktualizacji w Google Play.
Szczegóły techniczne
Przyjrzyjmy się bliżej tej podatności typu zero-day.
Google twierdzi, że 6 listopada otrzymało powiadomienie o luce w zabezpieczeniach od anonimowej osoby trzeciej. Luka jest śledzona jako CVE-2026-125350 i sklasyfikowana jako luka o wysokim stopniu zagrożenia, wymagająca użycia po zwolnieniu. Chrome Komponent XML.
XML to format danych Chrome Służy do odczytywania i przetwarzania określonych rodzajów ustrukturyzowanej zawartości internetowej. XML to skrót od Extensible Markup Language (rozszerzalny język znaczników): oznacza informacje tagami, podobnie jak HTML, ale pozwala autorom definiować własne tagi opisujące ich dane.
Luka typu „use-after-free” występuje, gdy program próbuje uzyskać dostęp do komórki pamięci po jej zwolnieniu. Może to spowodować awarię systemu lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie własnego kodu.
Google twierdzi jedynie, że „jest świadome istnienia w sieci exploita dla luki CVE-2026-125350”. Nie podano nazw atakujących, celów, metody dostarczenia ataku ani tego, co exploit może zrobić.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →