W zeszłym tygodniu wielu Instagram użytkownicy zaczęli otrzymywać niechciane wiadomości e-mail z platformy ostrzegające o prośbie o zresetowanie hasła.
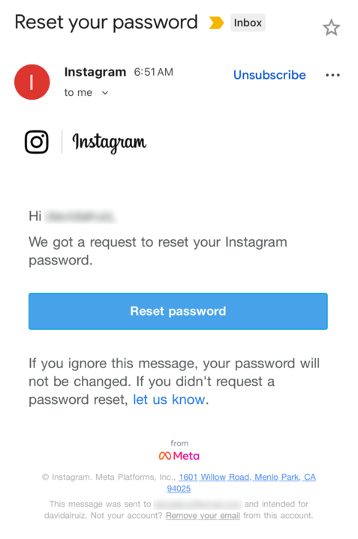
Wiadomość brzmiała:
Cześć {nazwa użytkownika},
Otrzymaliśmy prośbę o zresetowanie Twojego Instagram hasło.
Jeśli zignorujesz tę wiadomość, Twoje hasło nie zostanie zmienione. Jeśli nie prosiłeś o zresetowanie hasła, daj nam znać.
W tym samym czasie, gdy użytkownicy zaczęli otrzymywać te wiadomości e-mail, cyberprzestępca posługujący się pseudonimem „Solonik” udostępnił dane, które rzekomo zawierały informacje o 17 milionach Instagram użytkownicy wystawieni na sprzedaż na forum Dark Web .
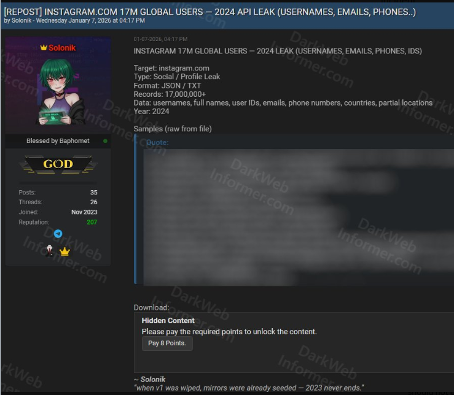
Te około 17 milionów rekordów obejmują:
- Nazwy użytkowników
- Pełne imiona i nazwiska
- Identyfikatory użytkowników
- Adresy email
- Numery telefonów
- Kraje
- Lokalizacje częściowe
Należy pamiętać, że w danych nie ma żadnych haseł.
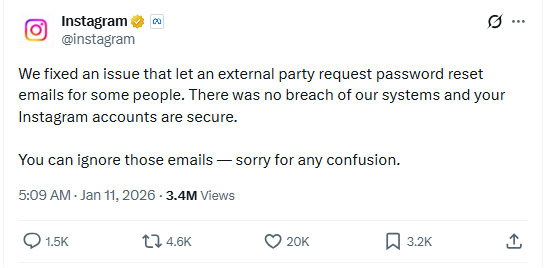
Pomimo zbieżności czasowej obu wydarzeń, Instagram W ten weekend firma zaprzeczyła, jakoby te wydarzenia miały ze sobą związek. Na platformie X firma poinformowała, że naprawiła problem, który umożliwiał podmiotowi zewnętrznemu żądanie wysłania e-maila z prośbą o zresetowanie hasła dla „niektórych osób”.
Więc co się dzieje?
W odniesieniu do danych znalezionych w zeszłym tygodniu w ciemnej sieci, Shahak Shalev, globalny szef badań nad oszustwami i sztuczną inteligencją w Malwarebytes , podzielił się informacją, że „istnieją pewne przesłanki wskazujące na to, że Instagram zrzut danych obejmuje dane z innych, starszych, rzekomych Instagram naruszenia i jest to swego rodzaju kompilacja”. Zespół Shaleva badający dane stwierdził również, że najwcześniejsze prośby o zresetowanie hasła zgłoszone przez użytkowników pojawiły się na kilka dni przed pierwszym opublikowaniem danych w darknecie, co może oznaczać, że „dane mogły krążyć w bardziej prywatnych grupach, zanim zostały upublicznione”.
Jednak inną możliwością, powiedział Shalev, jest to, że „doszło do kolejnego wycieku luk/danych, gdy jakiś zły aktor próbował rozpylić [ Instagram ] kont. Instagram Wydaje się, że ogłoszenie odnosi się do tego oprysku. Poza podejrzanym momentem, na razie nie ma wyraźnego związku między tymi dwoma wydarzeniami.
Co jednak ważne, oszuści nie będą się przejmować tym, czy te zdarzenia są ze sobą powiązane, czy nie. Będą próbowali wykorzystać sytuację, wysyłając fałszywe wiadomości e-mail.
„Uznaliśmy, że ważne jest, aby poinformować użytkowników o dostępności danych, aby każdy mógł zresetować swoje hasło bezpośrednio w aplikacji i zachować czujność wobec innych wiadomości phishingowych ” – powiedział Shalev.
Jeśli dowiemy się czegoś więcej, będziemy Was informować na bieżąco, więc bądźcie czujni.
Jak zachować bezpieczeństwo
Jeśli włączyłeś 2FA na swoim koncie Instagram , uważamy, że rzeczywiście możesz bezpiecznie zignorować wiadomości e-mail, zgodnie z propozycją Meta.
Jeśli chcesz zachować ostrożność i zdecydować się na zmianę hasła, zrób to w aplikacji i nie klikaj żadnych linków w wiadomości e-mail, aby uniknąć ryzyka, że otrzymałeś fałszywą wiadomość. W przeciwnym razie możesz podać oszustom swoje hasło.
Należy również pamiętać, że są to metadane. Oznacza to, że niektórzy użytkownicy mogli je ponownie wykorzystać lub połączyć ze swoimi Facebook lub konta WhatsApp. Dlatego też, w ramach środków ostrożności, możesz sprawdzić ostatnie logowania i aktywne sesje na Instagram , WhatsApp i Facebook i wyloguj się ze wszystkich urządzeń i lokalizacji, których nie rozpoznajesz.
Jeśli chcesz dowiedzieć się, czy Twoje dane zostały uwzględnione w Instagram naruszenie danych lub jakiekolwiek inne naruszenie danych, wypróbuj nasz bezpłatny skan Digital Footprint .