

Firma Google wydała poprawkę dotyczącą poważnego problemu Chrome zero-day, śledzony jako CVE‑2026‑2441 , błąd pamięci w sposobie, w jaki przeglądarka obsługuje niektóre funkcje czcionek, który atakujący już wykorzystują.
CVE-2026-2441 ma wątpliwy zaszczyt bycia pierwszym Chrome zero-day w 2026 r. Google uznało, że problem jest na tyle poważny, że wydało osobną aktualizację stabilnego kanału, zamiast czekać na kolejną główną wersję.
Jak zaktualizować Chrome
Najnowszy numer wersji to 145.0.7632.75/76 dla Windows i macOS oraz 145.0.7632.75 dla Linuksa. Więc jeśli twój Chrome ma wersję 145.0.7632 . 75 lub nowszą i jest zabezpieczony przed tymi lukami.
Najprostszym sposobem aktualizacji jest zezwolenie Chrome aktualizować się automatycznie. Możesz jednak opóźnić się, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Aby zaktualizować ręcznie, kliknij menu Więcej (trzy kropki), a następnie przejdź do Ustawienia > Informacje o Chrome . Jeśli aktualizacja jest dostępna, Chrome rozpocznie się pobieranie. Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
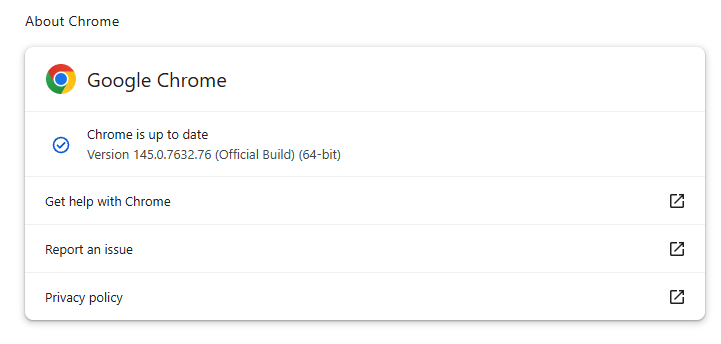
Instrukcje krok po kroku znajdziesz także w naszym przewodniku dotyczącym aktualizacji Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Google potwierdza, że zaobserwowało aktywne wykorzystywanie luki, ale nie ujawnia jeszcze, kto jest jej celem, jak często dochodzi do ataków ani nie podaje szczegółowych wskaźników.
Ale możemy wyciągnąć pewne wnioski z tego, co wiemy.
Luka jest problemem „użyj po uwolnieniu” w Chrome Obsługa funkcji czcionek CSS (CSSFontFeatureValuesMap), która jest częścią sposobu wyświetlania i stylizowania tekstu na stronach internetowych. Dokładniej: główną przyczyną jest błąd unieważniania iteratora. Chrome pętlałaby po zbiorze wartości cech czcionek, jednocześnie zmieniając ten zbiór, przez co pętla wskazywałaby na nieaktualne dane, dopóki atakującemu nie udałoby się ich wykorzystać do wykonania kodu.
Use-after-free (UAF) to rodzaj luki w zabezpieczeniach oprogramowania, w której program próbuje uzyskać dostęp do lokalizacji pamięci po jej zwolnieniu. Może to prowadzić do awarii lub, w niektórych przypadkach, umożliwić atakującemu uruchomienie własnego kodu.
W rekordzie CVE napisano: „Użyj po słowie „free” w CSS w Google Chrome Wersja przed 145.0.7632.75 umożliwiała zdalnemu atakującemu wykonanie dowolnego kodu w piaskownicy za pośrednictwem odpowiednio przygotowanej strony HTML.” (Poziom zagrożenia Chromium: Wysoki)
Oznacza to, że atakujący mógłby stworzyć specjalną witrynę internetową lub inną treść HTML, która uruchamiałaby kod wewnątrz Chrome piaskownica przeglądarki.
Chrome Sandbox to jak bezpieczna skrzynka wokół każdej karty witryny. Nawet jeśli coś w obrębie karty stanie się nieautoryzowane, powinno być zamknięte i uniemożliwiać ingerencję w resztę systemu. Ogranicza to dostęp kodu witryny do plików, urządzeń i innych aplikacji, więc błąd przeglądarki w idealnym przypadku daje atakującemu jedynie dostęp do tego ograniczonego środowiska, a nie pełną kontrolę nad komputerem.
Uruchamianie dowolnego kodu w piaskownicy nadal jest niebezpieczne, ponieważ osoba atakująca skutecznie „staje się” tą kartą przeglądarki. Może ona zobaczyć i zmodyfikować wszystko, do czego ma dostęp ta karta. Nawet bez ucieczki do systemu operacyjnego wystarczy to, aby wykraść konta, umieścić tylne furtki w usługach w chmurze lub przekierować poufny ruch.
Jeśli zostanie połączony z luką umożliwiającą procesowi ucieczkę z piaskownicy, atakujący może poruszać się w poziomie, zainstalować złośliwe oprogramowanie lub zaszyfrować pliki, tak jak w przypadku każdego innego pełnego przejęcia systemu.
Jak zachować bezpieczeństwo
Aby chronić swoje urządzenie przed atakami wykorzystującymi tę lukę, zdecydowanie zalecamy jak najszybszą aktualizację. Oto kilka dodatkowych wskazówek, które pomogą uniknąć stania się ofiarą ataku, nawet przed załatanie luki typu zero-day:
- Nie klikaj na niechciane linki w wiadomościach e-mail, wiadomościach, nieznanych stronach internetowych lub w mediach społecznościowych.
- Włącz automatyczne aktualizacje i regularnie restartuj komputer. Wielu użytkowników pozostawia przeglądarki otwarte przez wiele dni, co opóźnia ochronę, nawet jeśli aktualizacja jest pobierana w tle.
- Korzystaj z aktualnego rozwiązania antywirusowego działającego w czasie rzeczywistym, które zawiera komponent ochrony sieci.
Użytkownicy innych przeglądarek opartych na silniku Chromium mogą spodziewać się podobnej aktualizacji.
Bądźmy szczerzy, możliwości okna incognito są ograniczone.
Naruszenia, handel w dark webie, oszustwa kredytowe. Ochrona Theft Identity Malwarebytes monitoruje wszystkie te zagrożenia, szybko Cię ostrzega i obejmuje ubezpieczenie od kradzieży tożsamości.








