W ramach wtorkowej aktualizacji w tym miesiącu planowane jest usunięcie 167 luk w zabezpieczeniach, w tym dwóch luk typu zero-day, z których jedna jest obecnie aktywnie wykorzystywana przez hakerów.
To sprawia, że kwiecień jest jednym z tych miesięcy, w których „wtorek z aktualizacjami” przypomina raczej „aktualizację całego stosu” – od serwerów i urządzeń końcowych po sprzęt sieciowy, przeglądarki i urządzenia mobilne. Alternatywą jest jednak pozostawienie atakującym szeroko otwartej listy dobrze udokumentowanych luk w zabezpieczeniach.
Firma Microsoft definiuje lukę typu zero-day jako „błąd w oprogramowaniu, dla którego nie jest jeszcze dostępna żadna oficjalna poprawka ani aktualizacja zabezpieczeń”. W tym przypadku jedna z nich jest aktywnie wykorzystywana, a druga została upubliczniona, co sprawia, że obie powinny znaleźć się na szczycie listy zadań do wykonania.
Przyjrzyjmy się zatem tym dwóm lukom typu zero-day.
Luka w zabezpieczeniach oznaczona numerem CVE-2026-32201 (ocena CVSS: 6,5 na 10) polega na nieprawidłowej walidacji danych wejściowych w aplikacji Microsoft Office SharePoint i umożliwia nieuprawnionemu atakującemu przeprowadzenie ataku typu spoofing w sieci.
Osoba atakująca, która z powodzeniem wykorzysta tę lukę, może uzyskać wgląd w niektóre poufne informacje oraz wprowadzać zmiany w ujawnionych danych, ale nie może ograniczyć dostępu do zasobów. Mówiąc prościej, luka ta może zostać wykorzystana do rozpowszechniania fałszywych informacji w zaufanym środowisku SharePoint. Luka ta jest obecnie wykorzystywana w praktyce.
Druga luka typu zero-day w tym miesiącu, oznaczona numerem CVE-2026-33825 i oceniona na 7,8 w 10-punktowej skali CVSS, to luka umożliwiająca podwyższenie uprawnień (EoP) w platformie antywirusowej Microsoft Defender. Pozwala ona lokalnemu atakującemu na podwyższenie swoich uprawnień do poziomu SYSTEM, dając mu w ten sposób pełną kontrolę nad podatnym systemem. Po osiągnięciu tego poziomu atakujący może wyłączyć narzędzia zabezpieczające, zainstalować trwałe złośliwe oprogramowanie, zebrać dane uwierzytelniające i przenieść się do innych systemów w tej samej sieci. Ta luka została upubliczniona, co często obniża barierę dla cyberprzestępców, którzy chcą ją wykorzystać.
Ponadto serwis BleepingComputer ostrzega:
„Firma Microsoft usunęła również liczne luki umożliwiające zdalne wykonanie kodu w pakiecie Microsoft Office (Word i Excel), które można było wykorzystać za pośrednictwem okienka podglądu lub poprzez otwarcie złośliwych dokumentów. W związku z tym użytkownicy powinni jak najszybciej zaktualizować pakiet Microsoft Office, zwłaszcza jeśli często otrzymują załączniki”.
Jak zastosować poprawki i sprawdzić, czy jesteś chroniony
Te aktualizacje rozwiązują problemy bezpieczeństwa i chronią Twoje dane. Windows Komputer chroniony. Oto jak upewnić się, że masz aktualną wersję:
1. Otwórz Ustawienia
- Kliknij przycisk Start ( Windows logo w lewym dolnym rogu ekranu).
- Kliknij Ustawienia (wygląda jak małe koło zębate).
2. Przejdź do usługi Windows Update
- W oknie Ustawienia wybierz opcję Windows Update (zazwyczaj na dole menu po lewej stronie).
3.Sprawdź dostępność aktualizacji
- Kliknij przycisk z napisem Sprawdź aktualizacje.
- Windows wyszuka najnowsze aktualizacje Patch Tuesday.
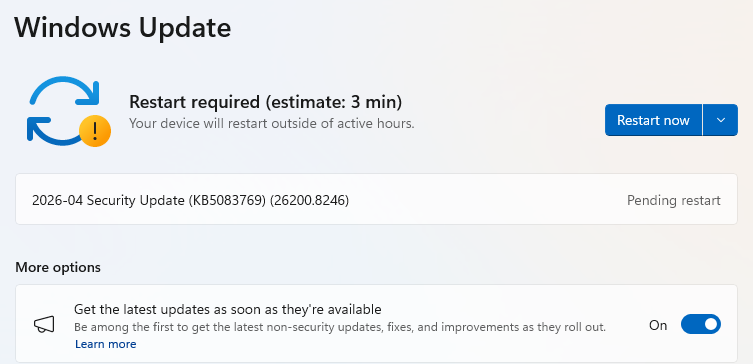
- Jeśli wybrałeś opcjęotrzymywania najnowszych aktualizacji zaraz po ich udostępnieniu, może to być widoczne w sekcji„Więcej opcji”.
- W takim przypadku może pojawić się komunikat Wymagane ponowne uruchomienie komunikat. Uruchom ponownie system, a aktualizacja zostanie zakończona.
- Jeśli nie, wykonaj poniższe czynności.
4. Download i zainstaluj. Jeśli zostaną znalezione aktualizacje, ich pobieranie rozpocznie się automatycznie. Po zakończeniu zobaczysz przycisk „Zainstaluj ” lub „Uruchom ponownie teraz” .
- W razie potrzeby kliknij przycisk Zainstaluj i postępuj zgodnie z wyświetlanymi instrukcjami. Komputer zazwyczaj wymaga ponownego uruchomienia, aby zakończyć aktualizację. Jeśli tak się stanie, kliknij Uruchom ponownie teraz.
5. Upewnij się, że jesteś na bieżąco
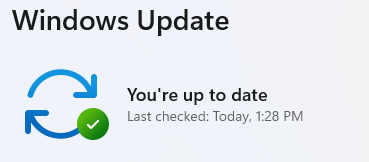
- Po ponownym uruchomieniu wróć do usługi Windows Update i sprawdź ponownie. Jeśli pojawi się komunikat „Aktualizacja jest aktualna” , wszystko jest gotowe!
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .