Cyberprzestępcy znajdują nowe sposoby na oszukiwanie ludzi i nakłanianie ich do włamania się na ich urządzenia i konta. Jedna z kampanii wykorzystywała sponsorowaną reklamę na X celować Mac użytkowników, podczas gdy inna technika, nazwana ConsentFix, pozwala kraść konta Microsoft 365 bez instalowania złośliwego oprogramowania.
Zweryfikowano X konto używane w Mac Atak ClickFix
Naukowcy odkryli atak w stylu ClickFix, który był uruchamiany jako sponsorowana reklama na X Reklamę opublikowano z konta zweryfikowanego, co dodatkowo podniosło wiarygodność oszustwa.
W kampaniach ClickFix wykorzystuje się przekonujące przynęty — dawniej fałszywe ekrany „weryfikacji przez człowieka”, a obecnie fałszywy plik do pobrania programu DynamicLake, legalnego narzędzia dla systemu macOS, które przekształca wycięcie w ekranie MacBooka w nieoficjalną, ale działającą wersję funkcji Dynamic Island firmy Apple. Ten rodzaj ataku wymaga od użytkownika wklejenia polecenia ze schowka, przez co w dużym stopniu opiera się na interakcji użytkownika.
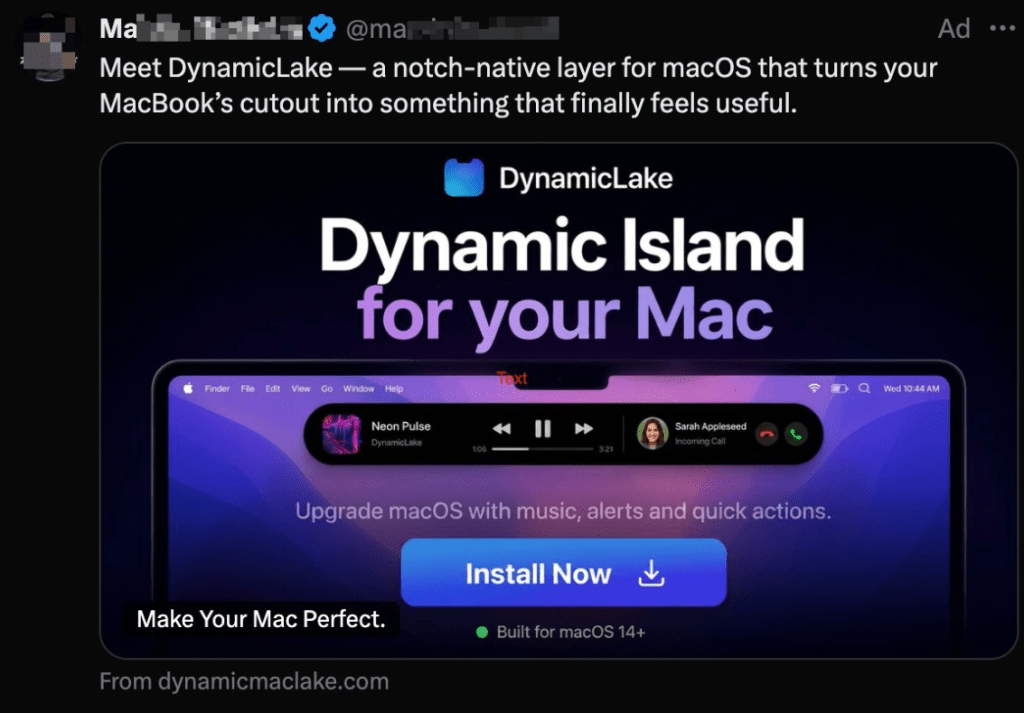
Zdjęcie udostępnione dzięki uprzejmości firmy Jamf
W rzeczywistości osoby, które kliknęły ten link, zostały przekierowane na domenę o podobnej nazwie dynamicmacisland[.]com, gdzie otrzymali polecenie, by otworzyć Terminal i wkleić polecenia instalacyjne, które w trybie cichym instalowały złośliwe oprogramowanie.
Kampania łączy w sobie trzy niepokojące trendy: inżynierię społeczną w stylu ClickFix wykorzystującą polecenia terminala, domeny podobne do zaufanych, Mac aplikacje i płatną infrastrukturę reklamową służącą do skalowania ataków do szerokiej publiczności.
Według doniesień złośliwe oprogramowanie to rozprzestrzenia kilka wariantów programu wykradającego dane o nazwie „Atomic Stealer ”.
Schemat ten przypomina wcześniejsze przypadki, w których w Google Ads promowano fałszywe instalatory oprogramowania, w tym złośliwe reklamy sponsorowane, które dostarczały złośliwe oprogramowanie, gdy użytkownicy wyszukiwali zaufane narzędzia programistyczne. Wniosek jest jasny: płatne pozycjonowanie i oznaczenia weryfikacyjne nie stanowią gwarancji bezpieczeństwa, zwłaszcza gdy cyberprzestępcy celowo projektują kampanie tak, aby ominąć automatyczną weryfikację.
Kampania nadużywana X Platforma reklamowa, a złośliwa reklama pojawiła się na zweryfikowanym koncie. Badacze zgłosili reklamę do X i skontaktowałem się z właścicielem konta. Reklama najwyraźniej została już usunięta.
ConsentFix przejmuje konta zamiast instalować złośliwe oprogramowanie
Windows Użytkownicy są również ostrzegani przed nową generacją ataków ClickFix, zwaną ConsentFix.
ConsentFix wyróżnia się tym, że podczas gdy ClickFix zmienia użytkownika w instalatora, ConsentFix zmienia go w dostawcę tożsamości. Zamiast nakłaniać użytkownika do uruchomienia złośliwego oprogramowania, wykorzystuje techniki inżynierii społecznej, aby skłonić go do przekazania tokenów logowania do usług w chmurze za pośrednictwem przeglądarki, nie prosząc go przy tym o uruchomienie złośliwego oprogramowania ani o wpisanie hasła.
„Wszystko może się zacząć od czegoś tak prozaicznego, jak przeciągnięcie linku do przeglądarki. Trzy sekundy później cyberprzestępca ma już tokeny potrzebne do przejęcia kontroli nad Twoim kontem Microsoft 365, a Ty nie zrobiłeś nic, co zostałoby wskazane w ramach tradycyjnego szkolenia z zakresu świadomości bezpieczeństwa”.
Na przykład może nadejść wiadomość phishingowa zawierająca link, często umieszczony na zaufanych platformach, takich jak Dropbox. Czasami jest on chroniony hasłem, co dodatkowo utrudnia narzędziom zabezpieczającym jego sprawdzenie.
Jeśli odbiorca kliknie ten link, zobaczy stronę przypominającą standardową stronę logowania firmy Microsoft i zostanie poproszony o zakończenie procesu poprzez przeciągnięcie linku zwrotnego „localhost” do przeglądarki.
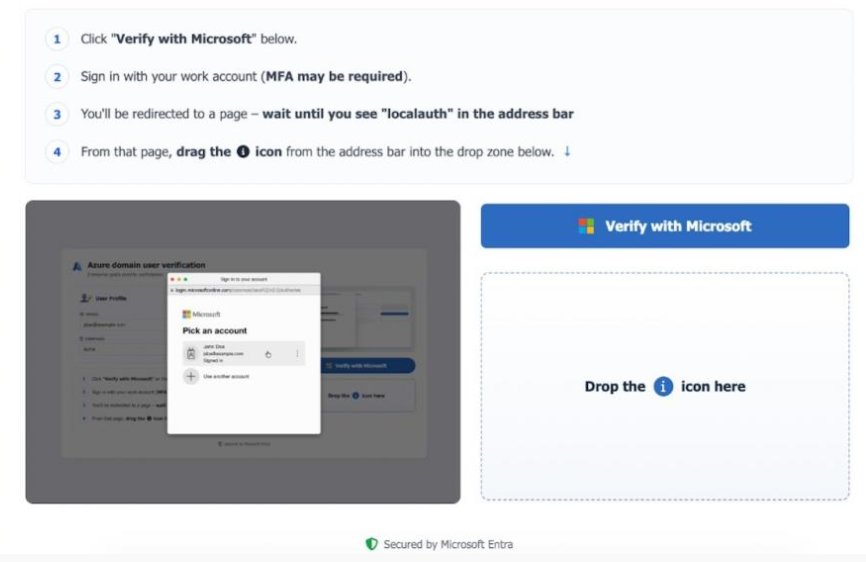
Właśnie wtedy pułapka się zamyka. Nie zdając sobie z tego sprawy, ofiara przekazuje atakującemu tokeny sesji, dając mu dostęp do poczty e-mail i innych usług Microsoft 365 bez konieczności podawania hasła lub przechodzenia przez uwierzytelnianie wieloskładnikowe (MFA).
Metoda ta została podobno udostępniona na rosyjskim forum poświęconym cyberprzestępczości, co sprawia, że nawet mniej doświadczeni cyberprzestępcy mogą dość łatwo przejąć konta Microsoft 365.
Jak zachować bezpieczeństwo
Najlepszą ochroną jest świadomość istnienia takich ataków i umiejętność ich rozpoznania. Dlatego warto śledzić nasz blog. Można jednak zrobić jeszcze więcej:
- Nie ufaj linkom, które pojawiają się niespodziewanie — niezależnie od tego, czy pochodzą z e-maila, SMS-a, mediów społecznościowych, czy nawet z zweryfikowanych kont lub sponsorowanych wyników wyszukiwania.
- Zastanów się dobrze, zanim zastosujesz się do instrukcji, które wydają się nietypowe lub których nie rozumiesz w pełni.
- Podczas wpisywania danych logowania zawsze sprawdzaj adres w pasku przeglądarki. Czy to ten, którego się spodziewałeś? Jeśli nie, przestań.
- Korzystaj z aktualnego oprogramowania antywirusowego działającego w czasie rzeczywistym, wyposażonego w funkcję ochrony sieciowej.
Wskazówka: Czy wiesz, że darmowe Malwarebytes Rozszerzenie przeglądarki Browser Guard chroni Cię przed złośliwymi witrynami i atakami ClickFix? Blokuje również reklamy i moduły śledzące, więc to dodatkowy atut.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →