Google Threat Intelligence Group (GTIG) informuje , że atakujący naruszyli infrastrukturę aktualizacji i powiadomień firmy AOMEI Technology w ramach kampanii badanej od kwietnia do lipca.
AOMEI Backupper to oprogramowanie do tworzenia kopii zapasowych, z którego, jak twierdzi firma, korzysta ponad 100 milionów użytkowników na całym świecie. Umożliwia ono użytkownikom tworzenie kopii zapasowych plików, kopiowanie całych dysków i odzyskiwanie danych w przypadku awarii komputera.
Napastnicy na krótko zmienili infrastrukturę aktualizacji i powiadomień firmy AOMEI, aby zmusić klientów do pobrania oprogramowania i uruchomienia złośliwego oprogramowania .
Ten sam system jest również obsługiwany przez klientów korzystających z AnyViewer, ale raport nie zawiera oddzielnych informacji o potwierdzonych infekcjach AnyViewer.
Przez krótki czas atakujący zmieniali instrukcje pobierania oprogramowania, tak aby wskazywały na złośliwe archiwum ZIP. Zmieniali również oczekiwany numer wersji i sumę kontrolną MD5, aby klient je zaakceptował. Ponieważ ten sam zdalny plik konfiguracyjny zawierał adres pobierania i oczekiwaną sumę kontrolną, atakujący mogli zmienić zarówno pobieranie, jak i informacje używane przez oprogramowanie do jego zaakceptowania.
Naukowcy potwierdzili trzy okresy manipulacji trwające dziesięć, sześć i pięć minut, ale mogło ich być więcej. Chociaż te krótkie okresy dawały mniej okazji do zainfekowania maszyn, utrudniały również wykrycie ataku.
Atak wykorzystał program do pobierania, aby zainstalować trwałą, zdalną furtkę . Badacze nie zidentyfikowali dostarczonego złośliwego oprogramowania jako ransomware ani infostealera, ale tylna furtka umożliwia atakującym uruchamianie poleceń i instalowanie dodatkowego złośliwego oprogramowania. Oznacza to, że zainfekowany komputer może pozostać podatny na dalsze ataki.
Jak sprawdzić, czy zostałeś dotknięty
Jeśli korzystałeś z AOMEI Backupper w okresie objętym awarią, zaktualizuj oprogramowanie zabezpieczające i przeprowadź skanowanie. Możesz pobrać Malwarebytes Free , aby sprawdzić i usunąć złośliwe oprogramowanie.
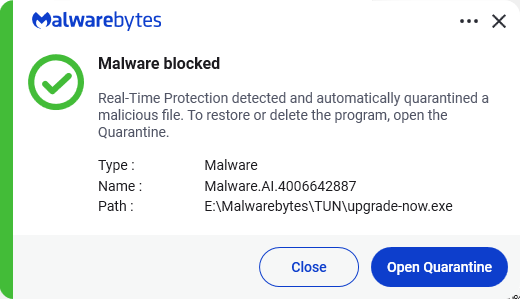
Malwarebytes Silnik wykrywania AI identyfikuje pierwotnego program pobierający złośliwe oprogramowanie, upgrade-now.exe, Jak Malware.AI.4006642887 Więc ThreatDown I Malwarebytes Klienci byli chronieni przez komponent wykrywania w czasie rzeczywistym.
Jeśli nie masz nic przeciwko sprawdzaniu Windows ustawienia i pliki, oto dodatkowe znaki ostrzegawcze:
- Otwarty Windows Harmonogram zadań i sprawdź Biblioteka harmonogramu zadań dla zadania o nazwie
RadminComponentRuntime. - Sprawdź folder instalacyjny AOMEI Backupper, w szczególności jego wersję
htmlorazTmphtmlfoldery, dla niepodpisanegoupgrade-now.exelub nieoczekiwaneupgrade-now.zipNależy pamiętać, że program pobierający złośliwe oprogramowanie usuwa się po przygotowaniu kolejnego ładunku i utworzeniu trwałego kodu, więc jego nieobecność nie oznacza, że komputer jest czysty. - Jeśli widzisz ruch wychodzący do
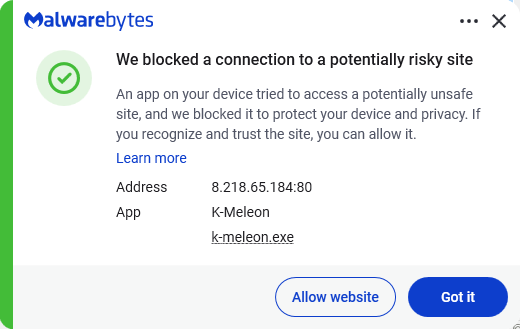
promotion.storage-data.com,aomei.storage-data.com,storage-data.com,8.210.84.56,47.239.60.117lub8.218.65.184, czy zablokowane czy dozwolone.
Jeśli napotkasz jeden z tych objawów, poszukaj pomocy, zamiast próbować ręcznie wszystko wyczyścić. Odłącz komputer od internetu, jeśli podejrzewasz, że jest aktywnie zainfekowany, i skontaktuj się z zaufanym technikiem komputerowym, działem pomocy technicznej Malwarebytes lub zespołem IT/bezpieczeństwa w swojej organizacji.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .