Badacze zagrożeń firmy Socket odkryli trzy złośliwe rozszerzenia przeglądarki Firefox podszywające się pod portfele kryptowalut Phantom, Jupiter i Bitget.
Po zainstalowaniu złośliwe rozszerzenia kradły frazy odzyskiwania i klucze prywatne, które zapewniały atakującemu pełną kontrolę nad portfelem.
Portfel kryptowalutowy to aplikacja, rozszerzenie przeglądarki lub urządzenie fizyczne, które umożliwia zarządzanie kryptowalutami, takimi jak Bitcoin. Pomimo nazwy, w rzeczywistości nie przechowuje on Twoich monet. Są one rejestrowane w blockchainie , czyli współdzielonym cyfrowym rejestrze transakcji. Zamiast tego portfel zarządza tajnymi kluczami cyfrowymi, które umożliwiają dostęp do kryptowalut i ich wydawanie.
Podczas tworzenia portfela możesz otrzymać frazę odzyskiwania: listę słów, których możesz użyć do przywrócenia dostępu. Zapisz ją i przechowuj offline. To kopia zapasowa Twoich kluczy, a nie zwykłe hasło. Każdy, kto ją zdobędzie, może przejąć kontrolę nad Twoimi środkami, dlatego fałszywe rozszerzenia portfela próbują ją ukraść.
Cyberprzestępcy umieścili w dodatkach do Firefoksa trzy fałszywe rozszerzenia portfela, podszywające się pod Phantom, Jupiter i Bitget. Prawdziwe portfele oferują rozszerzenia dla innych przeglądarek: Jupiter wymienia Chrome , Odważny i Edge ; Rozszerzenie Bitget jest przeznaczone dla Chrome ; a Phantom twierdzi, że rozszerzenie Firefoksa nie jest już wspierane .
Złośliwe rozszerzenia wyszukiwały frazy odzyskiwania składające się z 12, 15, 18 i 24 słów, a także klucze prywatne Ethereum i Solana. Potrafiły odczytywać pola wprowadzania, wykrywać wklejony tekst i skanować ekrany wyświetlające frazy odzyskiwania.
Fraza odzyskiwania lub klucz prywatny to sekret posiadacza: ktokolwiek go posiada, kontroluje portfel i może przenosić jego aktywa. Zaplecze wariantu Phantom rejestrowało przechwycone sekrety, wysyłało je do bota Telegram i automatycznie przelewało środki na zakodowane na stałe adresy wypłat. Adresy te obejmowały Ethereum, BSC, Polygon, Arbitrum, Optimism, Base, Avalanche, Solana i Bitcoin. Wariant Phantom potrafił odczytać frazę zarówno podczas jej wpisywania podczas importu, jak i wyświetlania na ekranie.
Jak zachować bezpieczeństwo
Firma Socket twierdzi, że wszystkie trzy rozszerzenia były dostępne w dodatkach do Firefoksa podczas analizy i zostały już usunięte. Jeśli jednak znajdziesz jedno z tych rozszerzeń w swojej przeglądarce Firefox, powinieneś:
- Usuń rozszerzenie. Użyj menu z trzema kropkami obok niego i wybierz Usuń .
- Jeśli kiedykolwiek wpisałeś frazę lub klucz, utwórz nowy portfel na czystym urządzeniu i natychmiast przenieś swoje zasoby . Traktuj stary portfel jako zagrożony.
- W przyszłości instaluj portfele wyłącznie za pośrednictwem oficjalnej strony internetowej sprzedawcy, a nie z wyników wyszukiwania w sklepie.
- Fałszywa oferta Phantom prosiła o dostęp do danych na wszystkich stronach internetowych i nie zawierała żadnej polityki prywatności. To sygnały ostrzegawcze, na które warto zwrócić uwagę.
- Korzystaj z aktualnego rozwiązania antywirusowego działającego w czasie rzeczywistym, które blokuje złośliwe witryny.
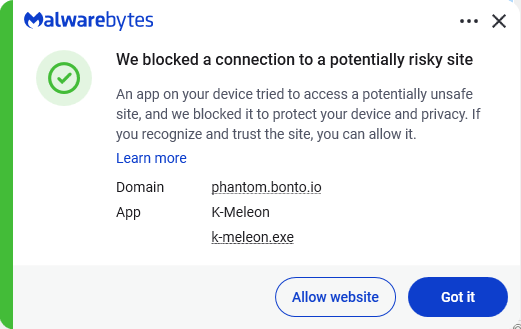
Nigdy nie wpisuj frazy odzyskiwania na stronie internetowej. Wprowadzaj ją tylko w oficjalnej aplikacji Portfela podczas przywracania. Wsparcie Portfela nigdy o nią nie poprosi.
IOC
Złośliwe rozszerzenia:
- Phantom imitator: identyfikator dodatku 3092199
- Podszywacz Jupitera: identyfikator dodatku 3092666
- Podszywacz Bitget: identyfikator dodatku 3092059
Poddomeny:
bonto[.]iophantom[.]bonto[.]iojupiter[.]bonto[.]iobitget[.]bonto[.]iocoinbase[.]bonto[.]ioexodus[.]bonto[.]io
Adresy IP:
104.21.34[.]69172.67.155[.]198
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .