W tym artykule
- LEGO wyłączyło BrickLink po wykryciu nietypowej aktywności
- Firma nie potwierdziła, że doszło do włamania ani czy dane klientów zostały naruszone
- Użytkownicy powinni zwracać uwagę na podejrzane prośby o płatność i unikać ponownego używania haseł
Kolekcjonerzy klocków LEGO poszukujący zaginionego elementu mają większy problem: dostęp do specjalistycznego rynku BrickLink.
LEGO wyłączyło BrickLink po wykryciu „nietypowej aktywności”. Firma twierdzi, że prowadzi dochodzenie przed przywróceniem działania platformy, ale nie ujawniło, czy atakujący uzyskali dostęp do jej systemów ani czy dane klientów zostały naruszone.
BrickLink umożliwia użytkownikom kupowanie i sprzedawanie części, zestawów i minifigurek LEGO, co czyni go użytecznym źródłem informacji dla kolekcjonerów i platformą biznesową dla niezależnych sprzedawców. LEGO przejęło ten założony przez fanów rynek w 2019 roku. Jego rewolucja w branży oznacza wstrzymanie nie tylko niedokończonych modeli: sprzedawcy są również uzależnieni od dostępu do zamówień i swoich sklepów stacjonarnych.
Na stronie internetowej BrickLink wcześniej widniała informacja, że strona będzie niedostępna co najmniej do środy, 11 listopada. Data ta została już usunięta i nie podano żadnej nowej daty.
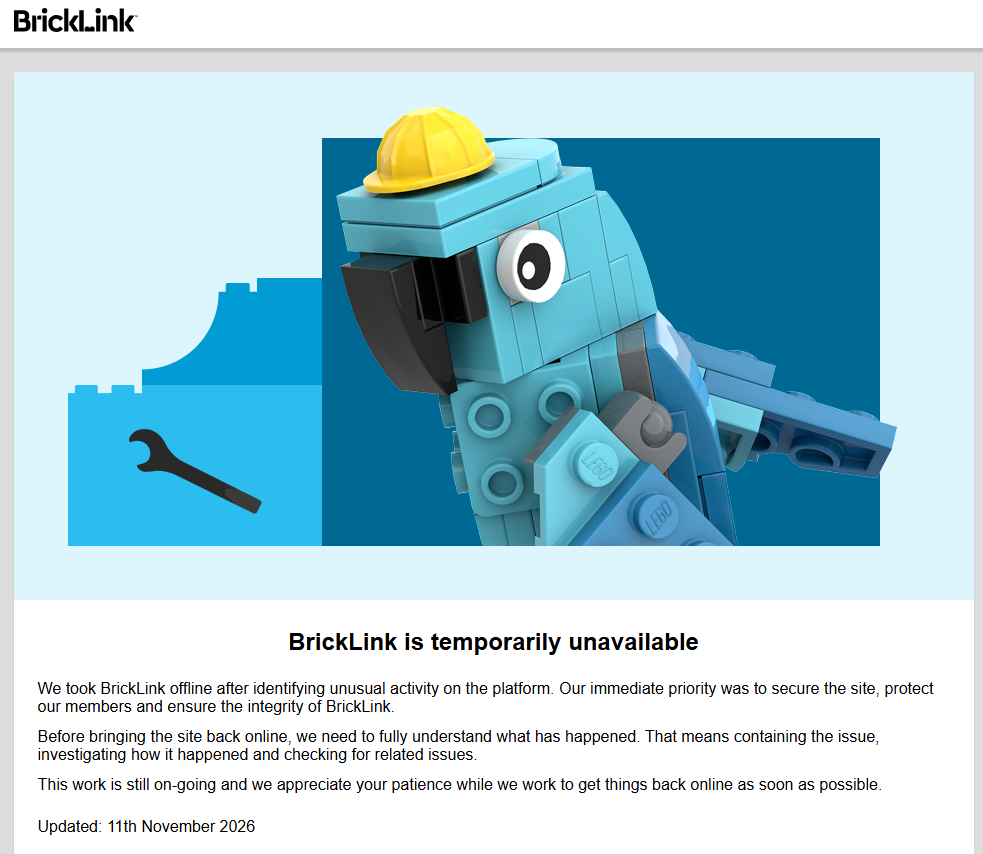
Wyłączyliśmy BrickLink po wykryciu nietypowej aktywności na platformie. Naszym priorytetem było zabezpieczenie strony, ochrona naszych użytkowników i zapewnienie integralności BrickLink.
Zanim przywrócimy witrynę do działania, musimy w pełni zrozumieć, co się stało. Oznacza to opanowanie problemu, zbadanie jego przyczyn i sprawdzenie, czy nie występują problemy z nim związane.
Prace nadal trwają i doceniamy Państwa cierpliwość, podczas gdy staramy się, aby wszystko jak najszybciej wróciło do działania.
Zaktualizowano: 11 listopada 2026 r.
Według BBC firma LEGO nie podała żadnych szczegółów potwierdzających atak hakerski ani nie wyjaśniła, czy dane klientów zostały naruszone.
Specjalistyczne publikacje LEGO donosiły , że BrickLink przestał działać około 5 listopada. Artykuł opublikowany następnego ranka opisywał komunikat informujący, że strona jest niedostępna, ponieważ zespoły wykonywały „niezbędne prace”. W raporcie zauważono również, że użytkownicy nie mieli dostępu do witryn sklepowych, profili, historii zamówień ani strony Programu Projektanta.
W listopadzie 2023 r. firma BrickLink również została zamknięta po wykryciu ataku polegającego na wykorzystaniu danych uwierzytelniających (Credit Sprinkling) .
BBC poinformowało również o przypadku klientki BrickLink, która wielokrotnie otrzymywała linki do płatności za zamówienie limitowanej edycji w przedsprzedaży, za które, jak twierdziła, już zapłaciła. Spór został następnie rozwiązany, a LEGO poinformowało BBC, że nie ma wiedzy o żadnych poważniejszych problemach z płatnościami. Nie ma jednak ustalonego związku między tym problemem a działaniem, które doprowadziło do zamknięcia sklepu.
Jak zachować bezpieczeństwo
Dopóki nie dowiemy się, na czym polega problem, trudno będzie udzielić konkretnej porady, jednak użytkownicy mogą podjąć kilka odpowiednich środków ostrożności:
- Uważaj na nieoczekiwane wiadomości dotyczące konta lub płatności. Prośba o „przywrócenie dostępu”, potwierdzenie danych płatności lub rozwiązanie pilnego problemu z kontem zasługuje na uwagę, ponieważ są to typowe tematy ataków phishingowych.
- Weryfikuj prośby za pośrednictwem niezależnej ścieżki. Korzystaj z oficjalnej strony internetowej lub sprawdzonego kanału wsparcia, zamiast klikać w linki w nieoczekiwanych e-mailach lub SMS-ach.
- Używaj unikalnych haseł. Jeśli Twoje hasło do BrickLink jest używane również w innych serwisach, zmień je teraz. Użyj menedżera haseł do generowania i przechowywania silnych, unikalnych haseł. Zmień hasło do BrickLink, gdy witryna będzie ponownie dostępna.
Zamknięcie BrickLinka jest uciążliwe, ale dostępne dowody nie uzasadniają jeszcze nazywania tego potwierdzonym naruszeniem bezpieczeństwa danych. Na razie priorytetem dla użytkowników jest śledzenie oficjalnych aktualizacji, uważne sprawdzanie nieoczekiwanych żądań płatności i zwracanie uwagi na oszustwa wykorzystujące awarię.
Coś wydaje się nie tak? Sprawdź to przed kliknięciem.
Malwarebytes Scam Guard pomaga błyskawicznie analizować podejrzane linki, teksty i zrzuty ekranu.
Dostępne w pakiecie Malwarebytes Premium Security dla wszystkich urządzeń oraz w aplikacji Malwarebytes dla iOS i Android .