

Odkryliśmy wiele kampanii rozpowszechniających program do kradzieży informacji, który śledzimy jako NWHStealer , wykorzystujący wszystko, od fałszywych pobrań VPN po narzędzia sprzętowe i mody do gier. To, co wyróżnia tę kampanię, to nie tylko złośliwe oprogramowanie, ale także to, jak szeroko i przekonująco się ono rozprzestrzenia.
Po zainstalowaniu może gromadzić dane przeglądarki, zapisane hasła oraz informacje o portfelach kryptowalutowych, które osoby atakujące mogą wykorzystać do uzyskania dostępu do kont, kradzieży środków lub przeprowadzenia kolejnych ataków.
Wykryliśmy wiele kampanii wykorzystujących różne platformy i przynęty do rozpowszechniania programu NWHStealer. Program ten jest ładowany i uruchamiany na kilka sposobów, np. poprzez samoczynne wstrzyknięcie lub wstrzyknięcie do innych procesów, takich jak RegAsm (Narzędzie Microsoftu do rejestracji bibliotek Assembly). Często jako moduł ładujący służy dodatkowa powłoka, taka jak MSI lub Node.js.
Program kradnący dane jest rozpowszechniany za pomocą przynęt (czyli plików, które rzekomo są czymś innym), takich jak:
- VPN instalatorzy
- Narzędzia sprzętowe (np.
OhmGraphite,Pachtop,HardwareVisualizer,Sidebar Diagnostics) - Oprogramowanie dla górnictwa
- Gry, kody i modyfikacje (np.
Xeno)
Jest udostępniane lub rozpowszechniane za pośrednictwem wielu kanałów dystrybucji, w tym:
- Fałszywe witryny podszywające się pod legalne usługi, takie jak Proton VPN
- Platformy do hostingu kodu, takie jak GitHub i GitLab
- Serwisy do udostępniania plików, takie jak MediaFire i SourceForge
- Linki i przekierowania związane z grami i bezpieczeństwem YouTube filmy
Chociaż istnieje wiele metod dystrybucji, w tym wpisie przyjrzymy się dwóm przypadkom:
- Przypadek 1: Dostawca bezpłatnego hostingu internetowego rozpowszechniający złośliwy plik ZIP, który uruchamia program wykradający dane poprzez samoczynną iniekcję
- Przypadek 2: Fałszywe strony internetowe, które ładują program wykradający dane poprzez przejęcie pliku DLL i wstrzyknięcie go do procesu RegAsm
Przypadek 1: Dostawca bezpłatnego hostingu rozpowszechnia program wykradający dane
Pierwszy przypadek jest najbardziej zaskakujący. Odkryliśmy, że dostawca darmowego hostingu, onworks[.]net, udostępnia w swojej sekcji plików do pobrania pliki ZIP, które ostatecznie służą do rozpowszechniania oprogramowania wykradającego dane.
Ta strona internetowa, plasująca się w pierwszej setce tysięcy, umożliwia użytkownikom uruchamianie maszyn wirtualnych całkowicie w przeglądarce.
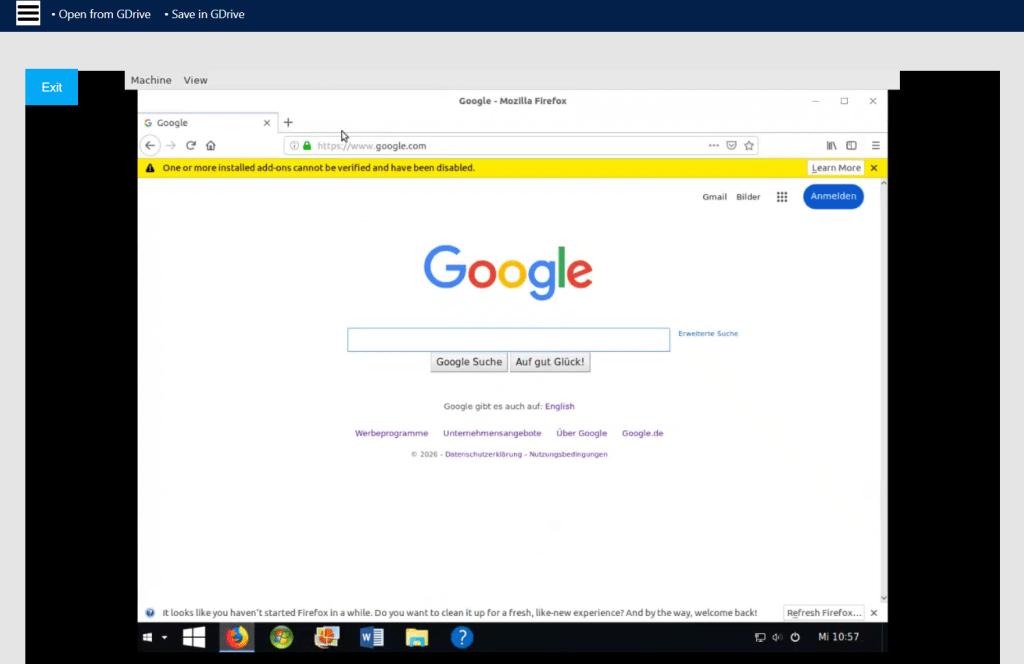
Za pośrednictwem tej strony użytkownicy pobierają złośliwy plik ZIP o nazwach takich jak:
OhmGraphite-0.36.1.zipSidebar Diagnostics-3.6.5.zipPachtop_1.2.2.zipHardwareVisualizer_1.3.1.zip
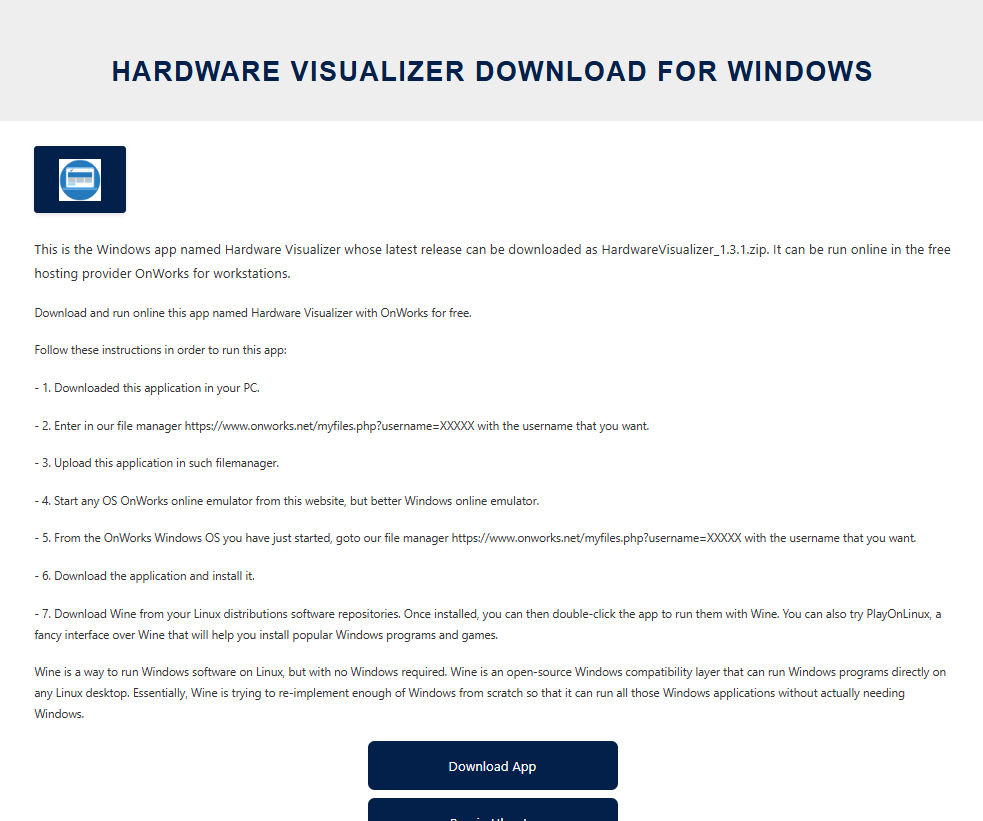
W tym przypadku złośliwy kod odpowiedzialny za uruchomienie programu kradnącego dane jest osadzony w pliku wykonywalnym, na przykład HardwareVisualizer.exe.
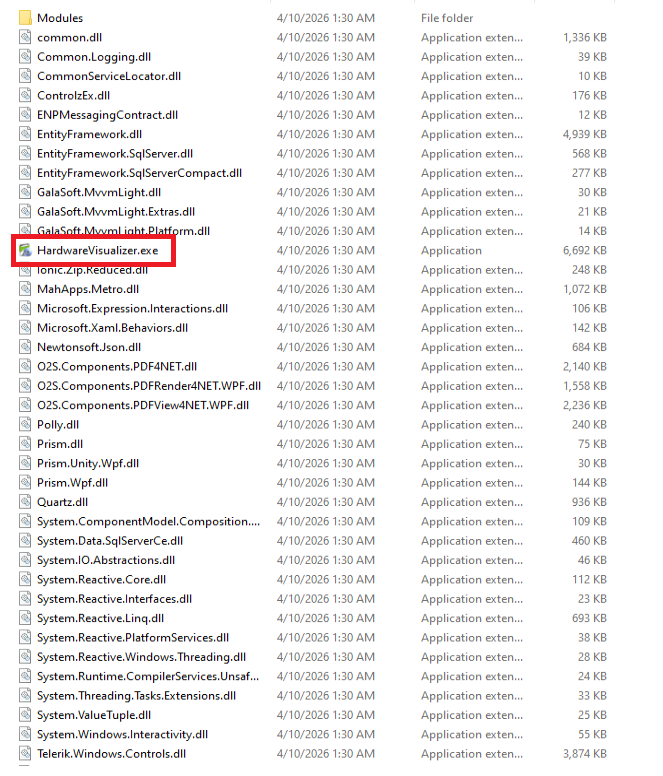
Program ładujący zawiera zbędny kod, który utrudnia analizę, i wykonuje kilka operacji, w tym:
- Sprawdzanie środowiska pod kątem obecności narzędzi analitycznych i zakończenie działania w przypadku ich wykrycia
- Wdrażanie niestandardowej funkcji deszyfrującej dla ciągów znaków
- Rozwiązywanie funkcji za pomocą
LoadLibraryAorazGetProcAddress - Odszyfrowywanie i ładowanie kolejnego etapu przy użyciu algorytmu AES-CBC za pośrednictwem interfejsów API BCrypt
Nie jest to jedyny sposób rozpowszechniania tego programu wykradającego dane. Znaleźliśmy podobne przynęty o tych samych nazwach plików ZIP, które zamiast tego rozpowszechniają ten program poprzez przejęcie kontroli nad bibliotekami DLL.
W tym przypadku, HardwareVisualizer.exe jest w rzeczywistości plikiem wykonywalnym programu WinRAR, a złośliwy kod znajduje się w WindowsCodecs.dll.
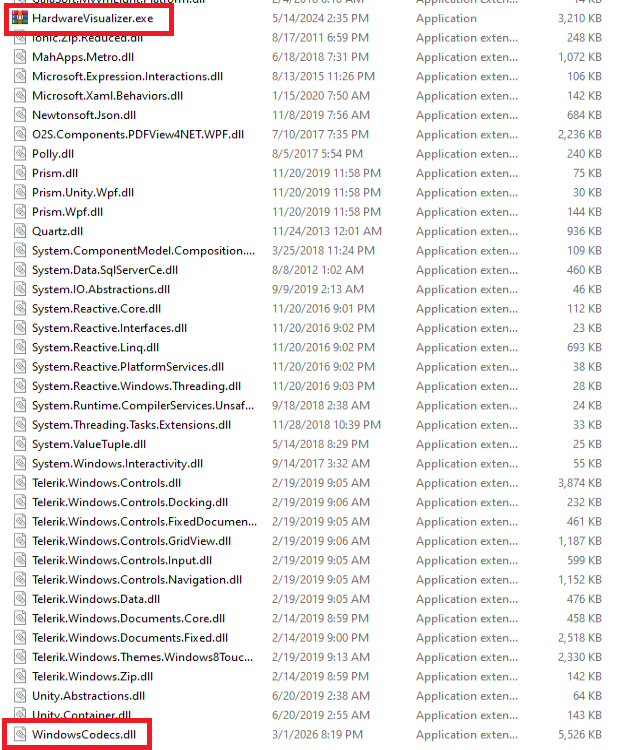
Podczas śledzenia działania modułu ładującego DLL zauważyliśmy również, że był on rozpowszechniany w ramach innych kampanii z wykorzystaniem różnych przynęt. Na przykład w drugim analizowanym przypadku ten złośliwy plik DLL jest dostarczany za pośrednictwem fałszywych stron internetowych.
Przypadek 2: Fałszywy proton VPN witryna internetowa i ładowarka DLL
W drugim przypadku wykryliśmy witrynę podszywającą się pod Proton VPN który dostarcza złośliwy plik ZIP. To archiwum uruchamia program kradnący pliki, przechwytując biblioteki DLL lub plik MSI. Dla jasności, nie ma to żadnego związku z Protonem. VPN i skontaktowaliśmy się z nimi, aby poinformować ich o naszych odkryciach.
Linki do witryny pojawiają się w kilku zainfekowanych YouTube kanały wraz z filmami generowanymi przez sztuczną inteligencję, przedstawiającymi proces instalacji:

Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów. 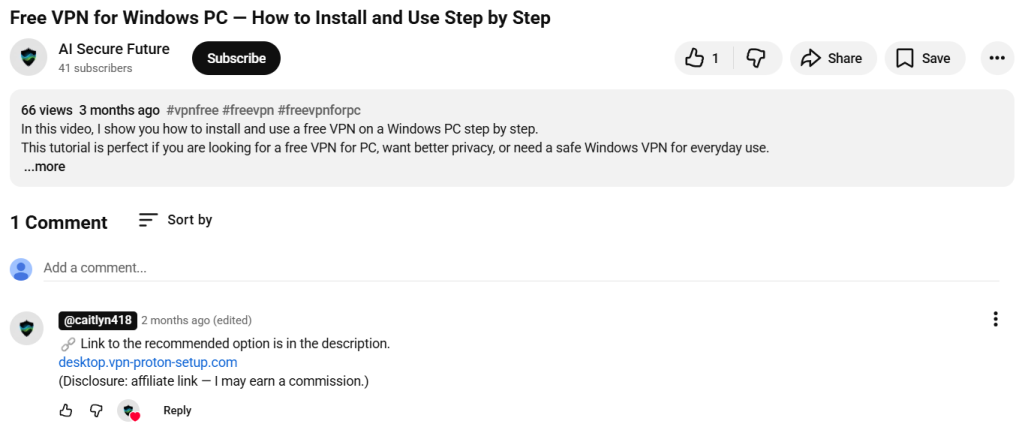
Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów. 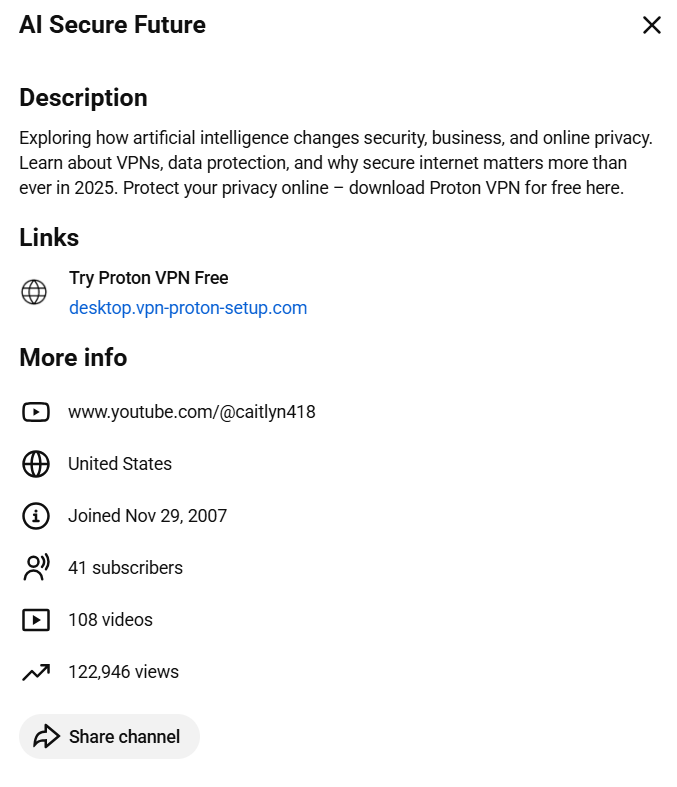
Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów. 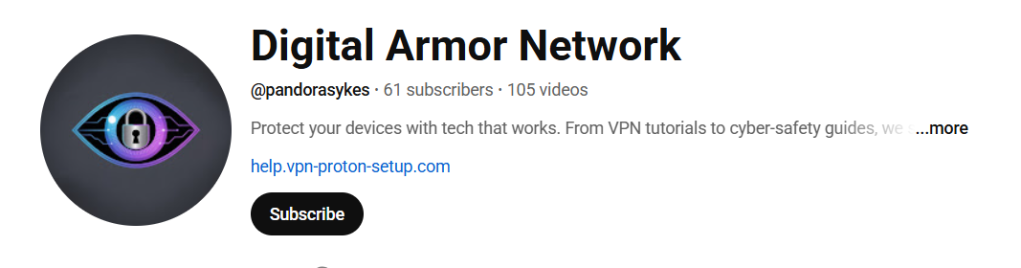
Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów. 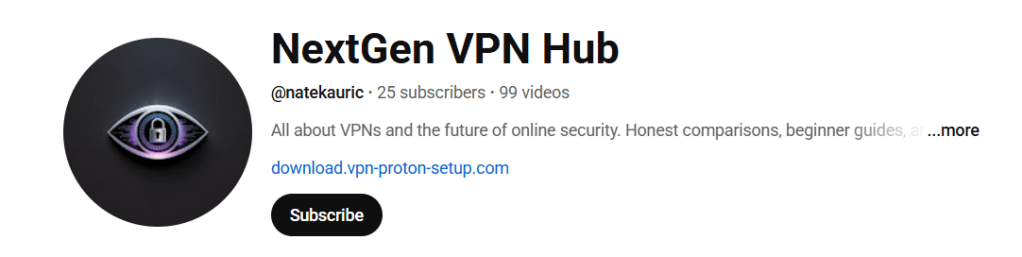
Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów. 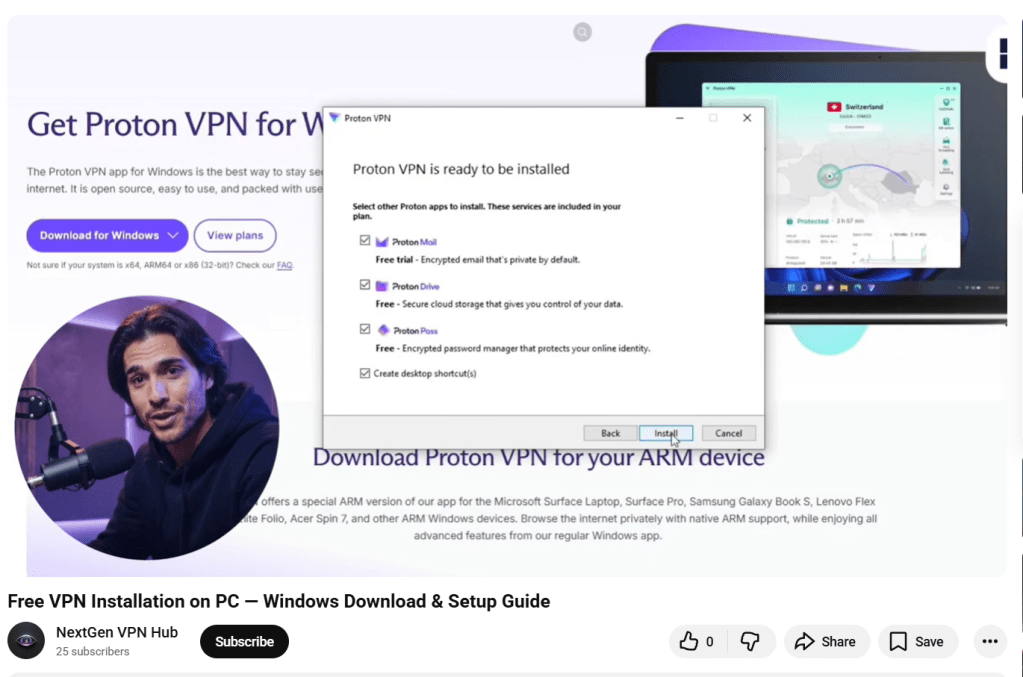
Kanały YouTube ze złośliwym Protonem VPN spinki do mankietów.
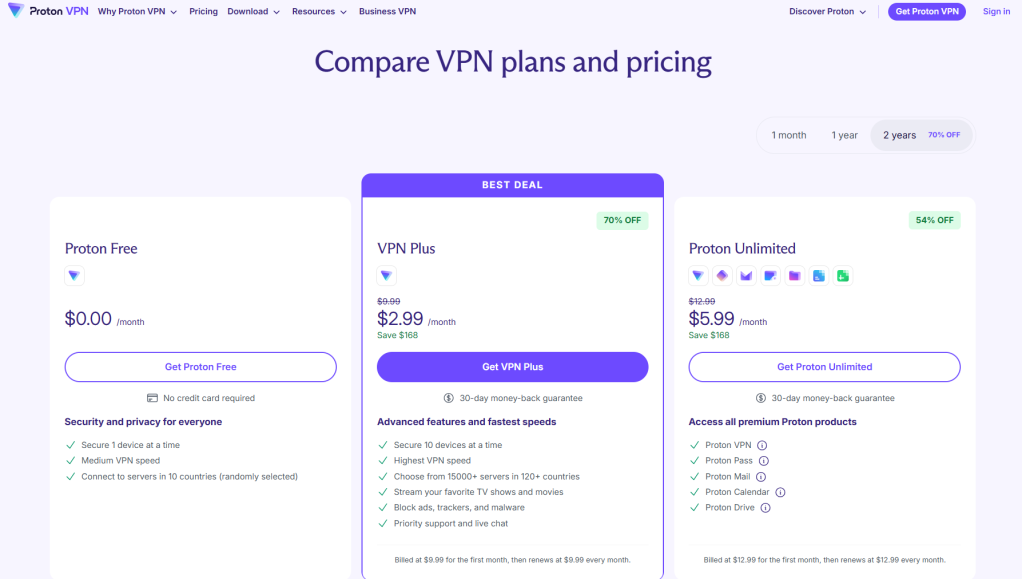
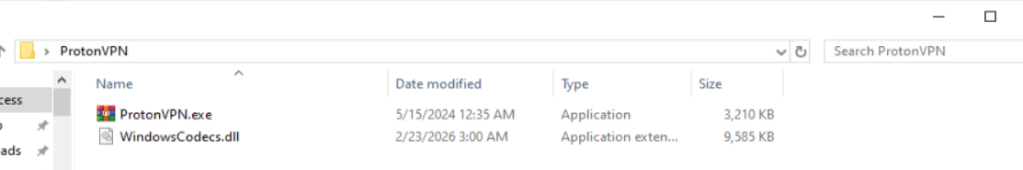
W innych łańcuchach infekcji ta biblioteka DLL występuje pod różnymi nazwami, takimi jak:
iviewers.dllTextShaping.dllCrashRpt1403.dll
Ta biblioteka DLL odszyfrowuje dwa zasoby osadzone w pliku. Metoda odszyfrowywania różni się w zależności od próbki: niektóre wykorzystują niestandardowe implementacje algorytmu AES, podczas gdy inne opierają się na bibliotece OpenSSL.
Jednym z odszyfrowanych zasobów jest biblioteka DLL drugiego etapu, runpeNew.dll, który jest ładowany i wykonywany za pośrednictwem GetGet metoda.
Biblioteka DLL drugiego etapu uruchamia proces (np. RegAsm) oraz realizuje proces wydrążania przy użyciu niskopoziomowych interfejsów API, w tym:
NtProtectVirtualMemoryNtCreateUserProcessNtUnmapViewOfSectionNtAllocateVirtualMemoryNtResumeThread
Ostateczny ładunek: NWHStealer
Na końcu tych łańcuchów infekcji atakujący uruchamia program NWHStealer. Program ten działa bezpośrednio w pamięci lub wstrzykuje się do innych procesów, takich jak RegAsm.exe.
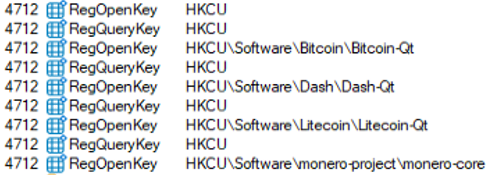
Zawiera listę ponad 25 folderów i kluczy rejestru związanych z portfelami kryptowalutowymi.
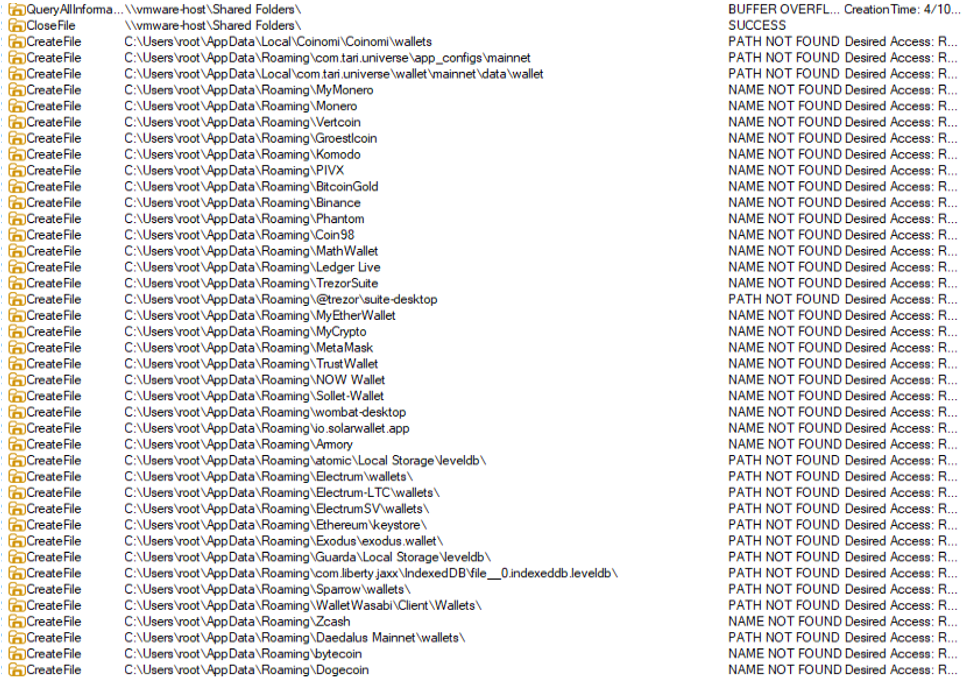
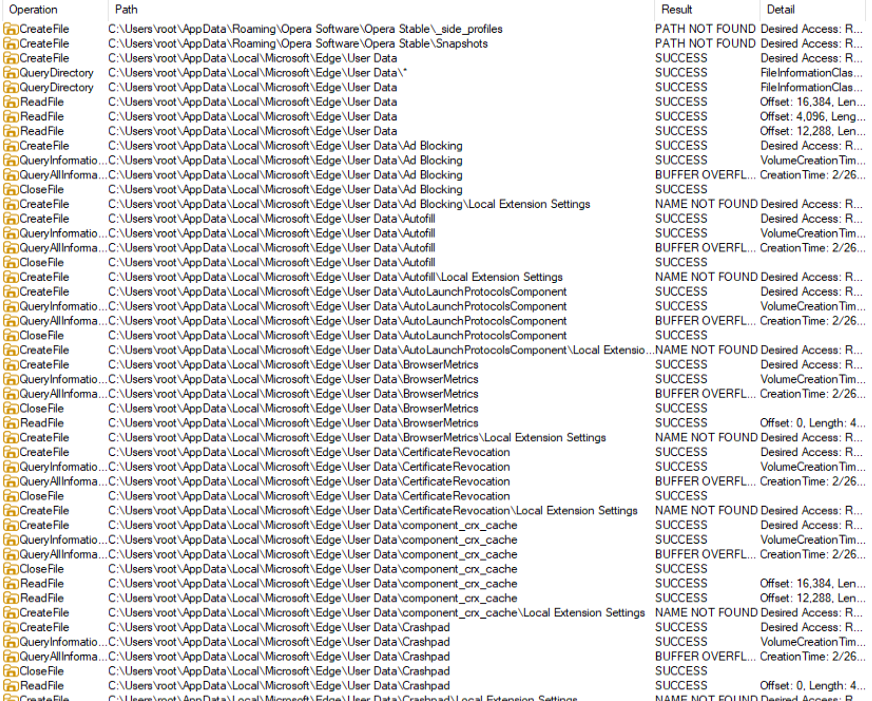
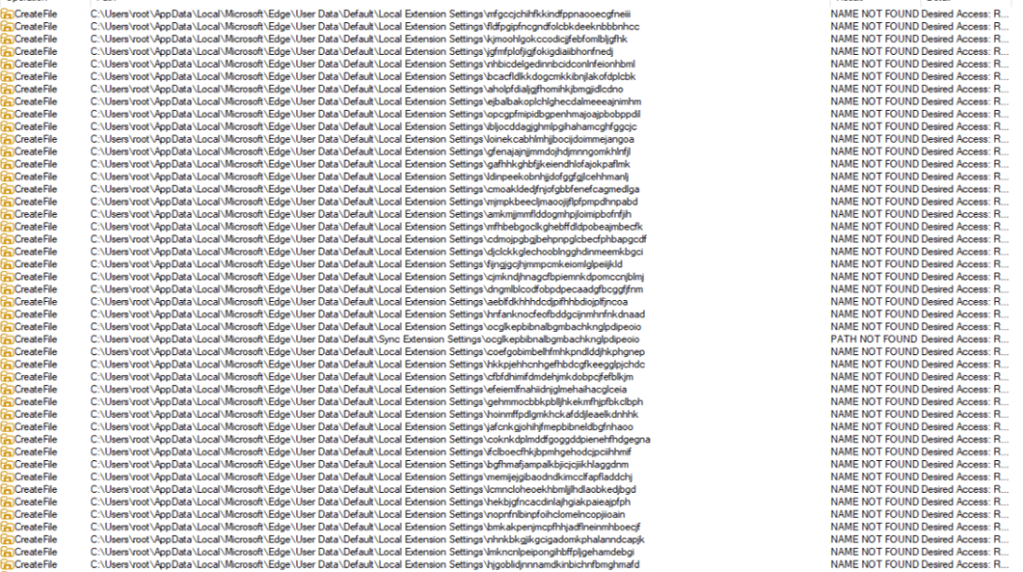
Złodziej zbiera i eksfiltruje również dane z wielu przeglądarek, w tym Edge , Chrome , Opera, przeglądarka 360, K-Melon, Brave, Chromium i Chromodo.
Ponadto wstrzykuje bibliotekę DLL do procesów przeglądarki, takich jak msedge.exe, firefox.exelub chrome.exe. Ta biblioteka DLL wyodrębnia i odszyfrowuje dane przeglądarki przed wysłaniem ich do serwera dowodzenia i kontroli (C2).
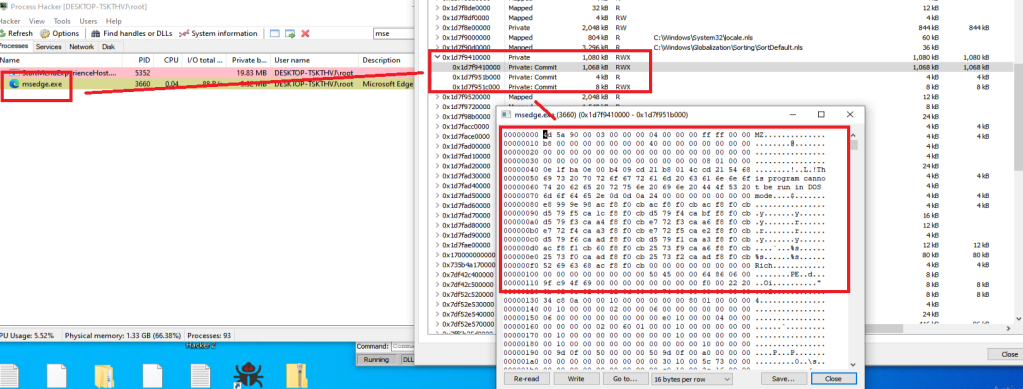
Wprowadzona biblioteka DLL uruchamia również polecenie PowerShell, które:
- Tworzy ukryte katalogi w
LOCALAPPDATA - Dodaje te katalogi do Windows Wykluczenia obrońców
- Wymusza aktualizację zasad grupy
- Szyfruje
getPayloadodbiera żądanie i wysyła je do serwera C2 - Odbiera i uruchamia dodatkowe ładunki ukryte pod postacią procesów systemowych (np.
svchost.exe,RuntimeBroker.exe) - Tworzy zaplanowane zadania w celu uruchomienia kodu przy logowaniu użytkownika z podwyższonymi uprawnieniami
Dane przesyłane do serwera C2 są szyfrowane przy użyciu algorytmu AES-CBC. Jeśli główny serwer jest niedostępny, złośliwe oprogramowanie może pobrać adres nowej domeny C2 za pośrednictwem skrytkowej skrzynki w aplikacji Telegram.
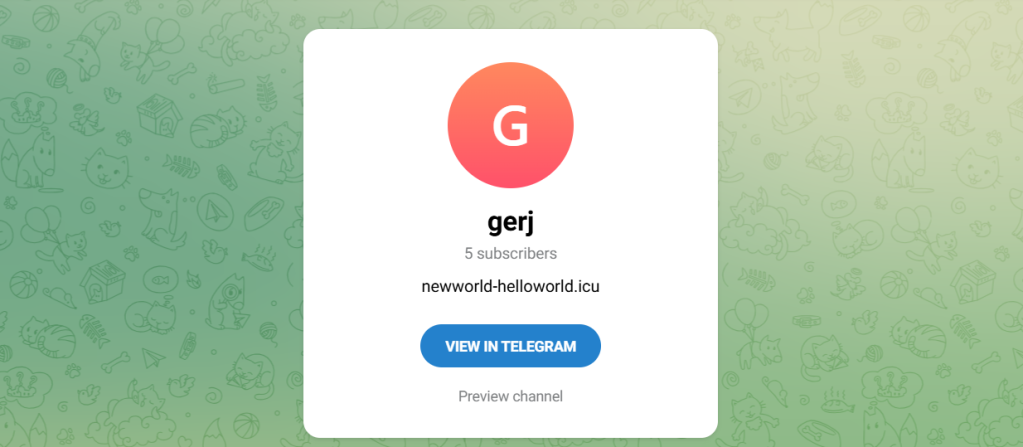
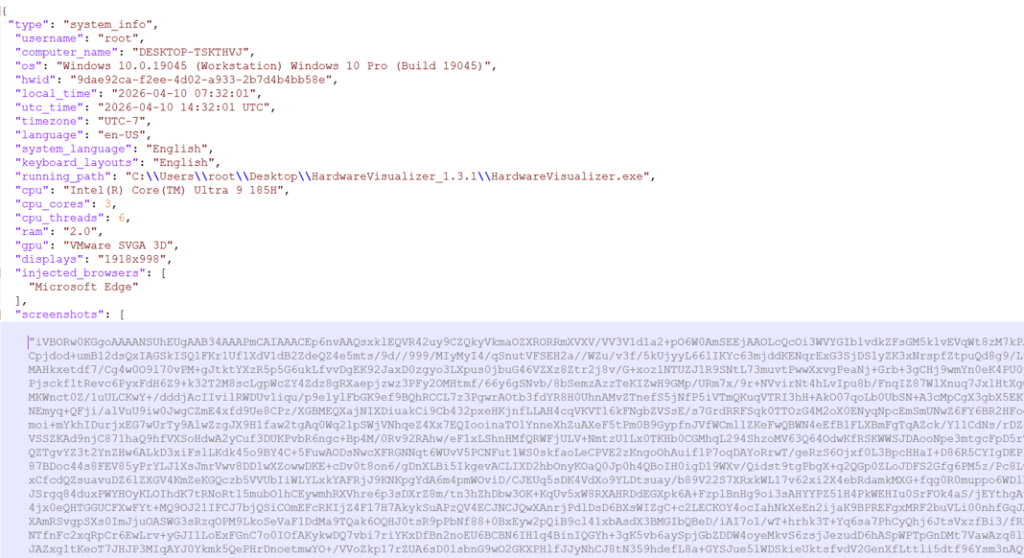
Złodziej wykorzystuje również znaną technikę omijania mechanizmu kontroli konta użytkownika (UAC) w protokole CMSTP w celu wykonania poleceń PowerShell:
- Generuje losową
.infplik w folderze tymczasowym - Zastosowania
cmstp.exew celu podwyższenia uprawnień - Automatycznie potwierdza monit za pomocą Windows Pszczoła
Jak zachować bezpieczeństwo
Zamiast polegać na e-mailach phishingowych lub oczywistych oszustwach, atakujący stojący za tą kampanią ukrywają złośliwe oprogramowanie w narzędziach, których ludzie aktywnie szukają i którym ufają. Rozprzestrzeniając się za pośrednictwem platform takich jak GitHub, SourceForge i YouTube , zwiększają prawdopodobieństwo, że użytkownicy obniżą swoją czujność.
Po zainstalowaniu skutki mogą być poważne. Skradzione dane przeglądarki, zapisane hasła oraz informacje dotyczące portfeli kryptowalutowych mogą prowadzić do przejęcia kont, strat finansowych i dalszych naruszeń bezpieczeństwa.
Oto nasze wskazówki, jak uniknąć przykrych niespodzianek:
- Download oprogramowanie tylko z oficjalnych stron internetowych
- Zachowaj ostrożność przy pobieraniu plików z serwisów GitHub, SourceForge lub platform do udostępniania plików, chyba że masz pewność co do źródła
- Przed uruchomieniem jakiegokolwiek pliku sprawdź jego sygnaturę i dane wydawcy
- Unikaj pobierania narzędzi z linków w YouTube opisy
- Porada: Zainstaluj Malwarebytes Browser Guard w swojej przeglądarce, aby zablokować złośliwe adresy URL.
Wskaźniki kompromisu (IOC)
Sprawdź sygnaturę i wersję oprogramowania w podejrzanych archiwach.
Skróty
e97cb6cbcf2583fe4d8dcabd70d3f67f6cc977fc9a8cbb42f8a2284efe24a1e3
2494709b8a2646640b08b1d5d75b6bfb3167540ed4acdb55ded050f6df9c53b3
Domeny
vpn-proton-setup[.]com (fałszywa strona internetowa)
get-proton-vpn[.]com (fałszywa strona internetowa)
newworld-helloworld[.]icu (domena C2)
https://t[.]me/gerj_threuh (tajna skrzynka w Telegramie)
Adresy URL
https://www.onworks[.]net/software/windows/app-hardware-visualizer
https://sourceforge[.]net/projects/sidebar-diagnostics/files/Sidebar%20Diagnostics-3.6.5.zip
https://github[.]com/PieceHydromancer/Lossless-Scaling-v3.22-Windows-Edition/releases/download/Fps/Lossless.Scaling.v3.22.zip
To tylko częściowa lista złośliwych adresów URL. Download wtyczka Malwarebytes Browser Guard zapewniająca pełną ochronę i blokująca pozostałe złośliwe adresy URL.







