Cyberprzestępcy wykorzystują infrastrukturę Adobe w LinkedIn kampania phishingowa, która kradnie hasła i przekierowuje ofiary do legalnych LinkedIn witrynę później.
Wiadomość e-mail typu phishing podszywa się pod zapytanie biznesowe i wygląda tak, jakby została wysłana za pośrednictwem LinkedIn i zawiera fałszywy załącznik „umowy”. Zawiera jednak szereg ostrzeżeń:
- Nazwa nadawcy, adres e-mail i podpis w wiadomości nie są zgodne
- Firma nadawcy istnieje, ale nie ma siedziby w Stanach Zjednoczonych
- Nazwa nadawcy istnieje, ale nie w tej firmie
- Załącznik ma podwójne rozszerzenie pliku:
pdf.html
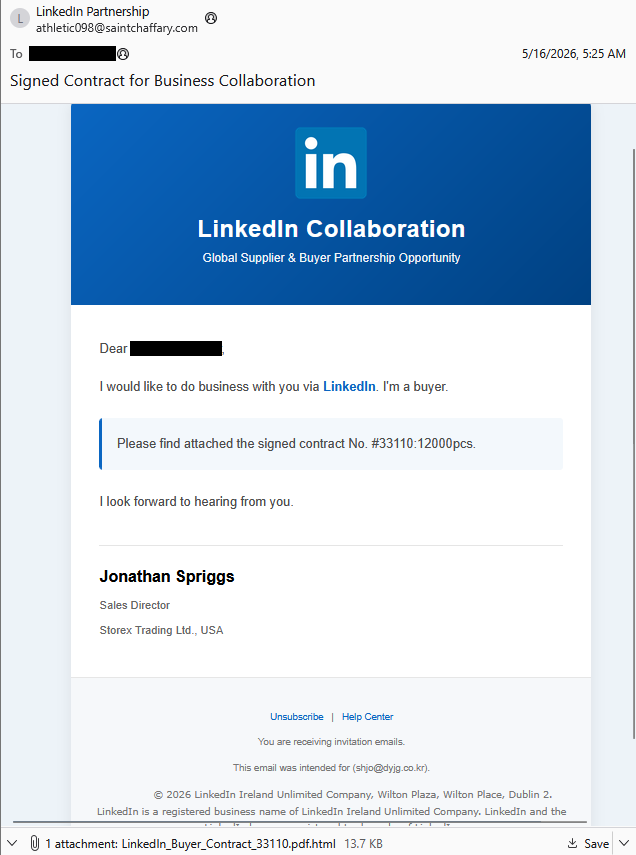
„Chciałbym nawiązać z Państwem współpracę za pośrednictwem LinkedIn . Jestem kupującym.
W załączeniu przesyłamy podpisaną umowę nr #33110: 12 000 sztuk.
Czekam na wiadomość od Ciebie. „

Oszustwo czy uczciwa oferta? Scam Guard to wie.
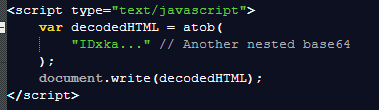
Podwójne rozszerzenia plików są często wykorzystywane w celu wprowadzenia odbiorców w błąd i sprawienia, by sądzili, że plik jest czymś innym niż w rzeczywistości. Załączony plik HTML jest mocno zaszyfrowany. Zasadniczo jest to jednowierszowy kod JavaScript.
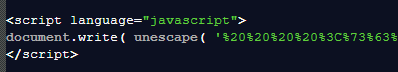
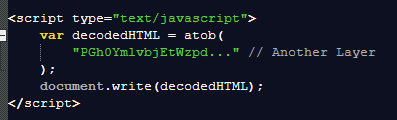
Skrypt wykorzystuje dwie popularne metody zaciemniania kodu: kodowanie URL oraz Base64. Skrypt jest podzielony na dwie sekcje zakodowane w Base64.
Po otwarciu załącznika zobaczysz prosty formularz logowania.
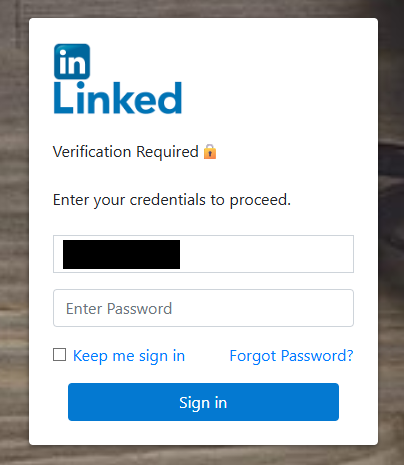
Adres e-mail odbiorcy jest na stałe zapisany w kodzie i nie można go zmienić ani usunąć. Być może wynika to z faktu, że niektórzy badacze nie mają oporów przed zalewaniem kanału odbiorczego fałszywymi danymi uwierzytelniającymi.
Ale dopiero ustalenie, z jakiego kanału pochodzi ten adres, sprawia, że sprawa staje się interesująca. Analiza sieci ujawnia następujący adres URL:
https://lnkd.tt.omtrdc.net/rest/v1/delivery
Ta domena należy do firmy Adobe i jest powiązana z platformą do testów A/B Adobe Target. Kampania nie wykorzystuje jednak Adobe Target do pozyskiwania wyłudzonych danych logowania. Atakujący wykorzystują Adobe Target jako punkt przekierowania lub punkt nadużycia w procesie phishingowym. Najprawdopodobniej służy to śledzeniu ofiar, które dały się nabrać na wiadomość phishingową.
W końcu przekierowuje użytkownika na prawdziwą stronę business.linkedin.com stronę, aby rozwiać wszelkie wątpliwości, jakie może nadal mieć osoba, do której kierujemy działania.
Po odszyfrowaniu skryptów odkryliśmy, dokąd trafiały przesłane dane logowania:

Podsumowując, nawet biorąc pod uwagę stopień zaciemnienia kodu, metoda ta jest bardzo prymitywna i prosta:
OPUBLIKUJ na: http://a1263367.xsph.ru/taam/Ln.php
Z danymi:
- AA = adres e-mail wpisany na stałe
- BB = hasło wprowadzone przez użytkownika
Plik PHP umieszczony na serwerze .ru domena obsługuje przekierowanie do LinkedIn , sprawiając, że ofiara myśli, że właśnie pomyślnie się zalogowała.
Jak zachować bezpieczeństwo
Dobra wiadomość: gdy już wiesz, na co zwrócić uwagę, ataki te znacznie łatwiej jest wykryć i zablokować. Zła wiadomość: są one tanie, łatwo je skalować i najprawdopodobniej będą się nadal pojawiać.
Więc następnym razem, gdy plik „PDF” poprosi Cię o podanie hasła w przeglądarce, zatrzymaj się na chwilę i zastanów się, co może się za tym kryć.
Oprócz unikania niechcianych załączników, oto kilka sposobów na zachowanie bezpieczeństwa:
- Korzystaj z kont wyłącznie za pośrednictwem oficjalnych aplikacji lub wpisując adres oficjalnej strony internetowej bezpośrednio w przeglądarce.
- Sprawdź dokładnie rozszerzenia plików. Nawet jeśli plik wygląda jak PDF, może nim nie być.
- Włączuwierzytelnianie wieloskładnikowedla swoich najważniejszych kont.
- Korzystaj z aktualnegorozwiązania antywirusowegodziałającego w czasie rzeczywistym, wyposażonego w moduł ochrony sieci.
Porada: program Malwarebytes Scam Guard rozpoznał tę wiadomość e-mail jako próbę oszustwa.
Oszuści nie muszą włamują się do twojego komputera. Wystarczy, że raz klikniesz.
Rozwiązanie Malwarebytes Identity Theft Protection wykrywa podejrzaną aktywność zanim stanie się problemem.