Znaleźliśmy falę stron internetowych podszywających się pod strony Calendly służące do rezerwacji rozmów kwalifikacyjnych w Meta. Użytkownicy wybierają termin 30-minutowej rozmowy telefonicznej z rekruterem, wpisują swoje dane i przechodzą coś, co wygląda na test CAPTCHA.
Następnie strona prosi o zalogowanie się Facebook .
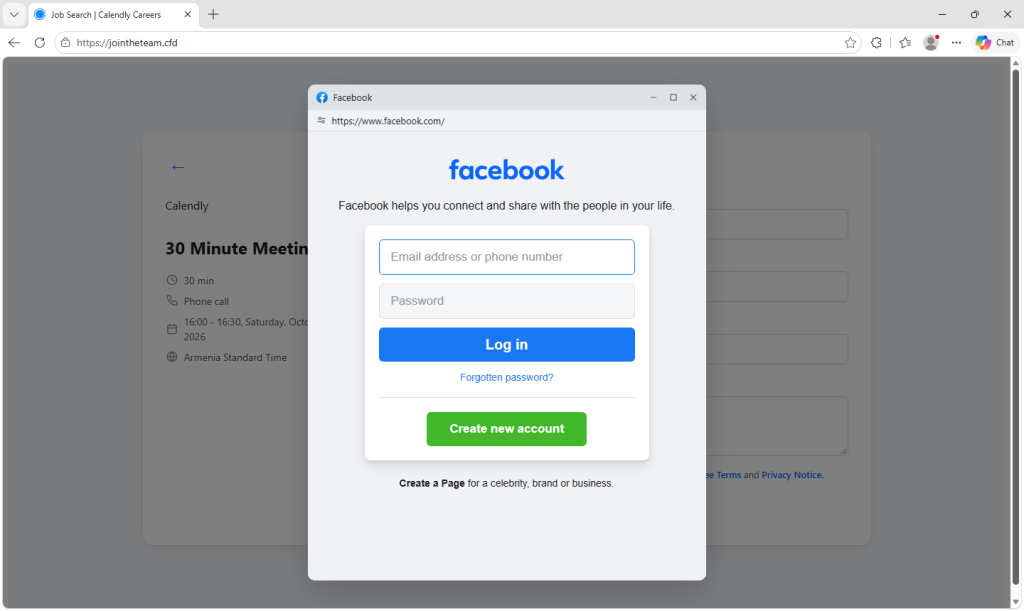
Wywiad jest fałszywy. Strony są zaprojektowane tak, aby ukraść dane odwiedzającego. Facebook dane logowania, w tym kody uwierzytelniania dwuskładnikowego (2FA) mające chronić konto. Następnie użytkownicy są proszeni o zalogowanie się również na swoje konto Google, rzekomo „ze względów bezpieczeństwa”.
Te strony nie są powiązane z Meta, Calendly ani Google. Jeśli wpisałeś już hasło lub zatwierdziłeś/aś prośbę o zalogowanie, natychmiast zabezpiecz konta, których dotyczy problem. Zobacz „Jak zachować bezpieczeństwo” poniżej.
Dlaczego Calendly jest przekonującym kamuflażem
Calendly to powszechnie używane narzędzie do planowania rozmów kwalifikacyjnych, z którego rekruterzy korzystają do umawiania rozmów kwalifikacyjnych. Kliknięcie linku do rezerwacji, wybranie terminu i wpisanie swojego imienia i nazwiska oraz adresu e-mail to coś, co ludzie robią bez zastanowienia. Nie trzeba zakładać konta ani niczego pobierać.
Ta rutyna to dobre przebranie. Zanim strona poprosi o coś nietypowego, użytkownik już wybrał pole i podał swoje dane. Wykonanie kolejnego kroku może wydawać się łatwiejsze niż popadanie w wątpliwości.
Dla kogoś, kto wysyłał aplikacje za aplikacją i nie otrzymywał odpowiedzi, zaproszenie na rozmowę kwalifikacyjną w Meta może być dokładnie taką wiadomością, jakiej oczekuje. Entuzjazm i strach przed utratą wyjątkowej okazji mogą skłonić ludzi do szybkiego działania, zamiast sprawdzenia, kto faktycznie wysłał link.
Osoby poszukujące pracy są również przyzwyczajone do udostępniania danych osobowych nieznajomym. Podanie imienia i nazwiska, adresu e-mail i numeru telefonu rekruterowi, którego nigdy nie spotkałeś, jest normalną częścią procesu aplikacyjnego, więc formularz z prośbą o podanie tych danych może nie wzbudzić podejrzeń.
Rozmowa kwalifikacyjna, która zaczyna się od kalendarza
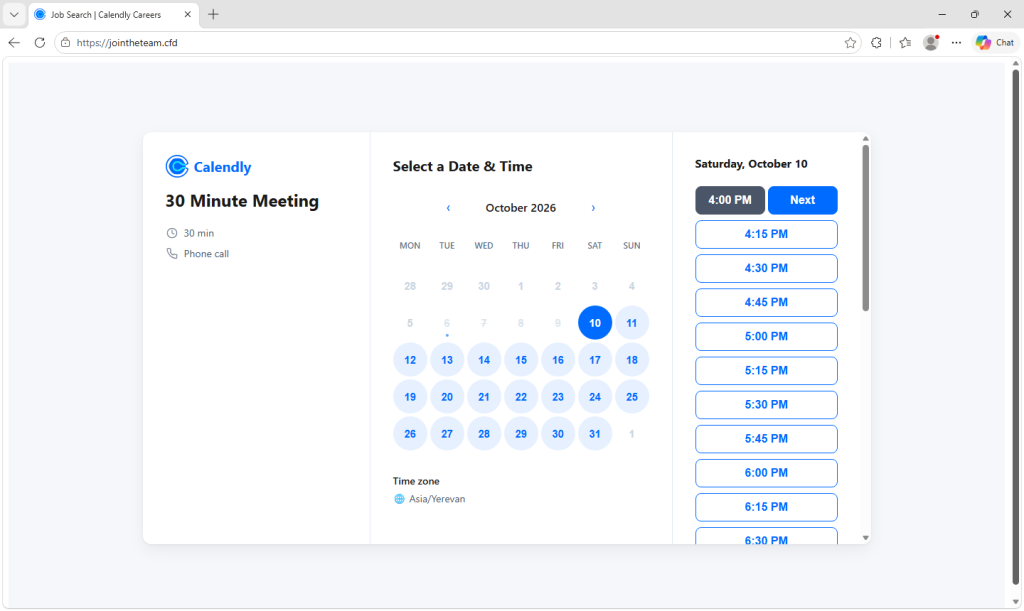
Fałszywa strona kopiuje ekran rezerwacji Calendly zatytułowany „Calendly | Meta Careers”. Wyświetla kalendarz miesięczny, selektor strefy czasowej i 30-minutową „rozmowę telefoniczną”. Dostępne terminy są pobierane z serwera atakujących, więc kalendarz wygląda jak prawdziwy harmonogram rekrutera.
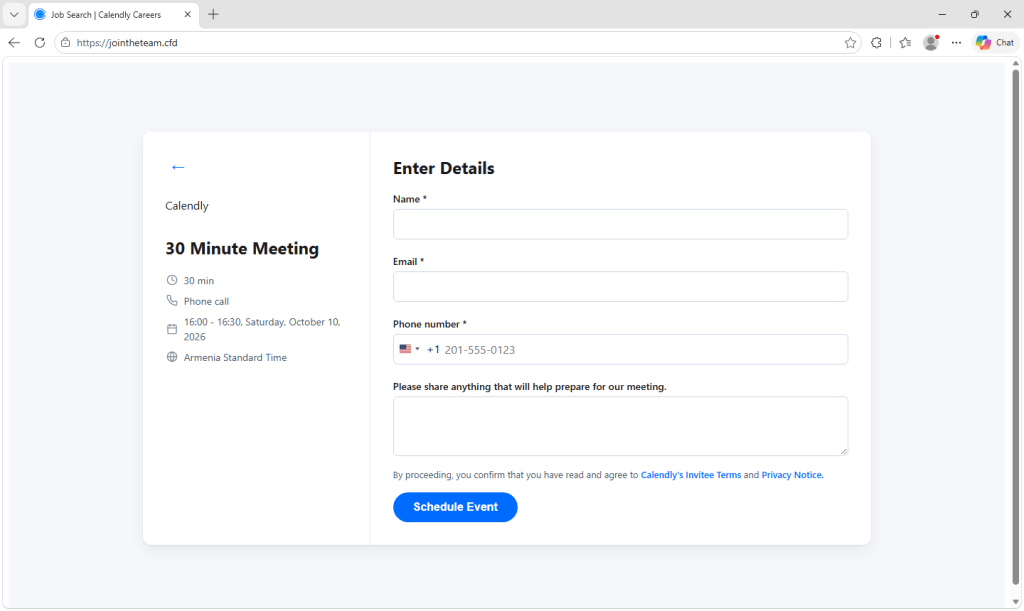
Po wybraniu przez użytkownika czasu strona poprowadzi go przez szereg kroków:
- Twoje dane. Formularz prosi o podanie imienia i nazwiska, adresu e-mail i numeru telefonu oraz wszelkich informacji, które „pomogą nam przygotować się do spotkania”.
- Fałszywa CAPTCHA. Siatka obrazków prosi Cię o „ Select wszystkie obrazy z…”. Dzięki temu strona wydaje się wiarygodna, a automatyczne skanery bezpieczeństwa mogą nie widzieć, co będzie dalej.
- Logowanie przez Facebook . Okno na stronie kopiuje Facebook Strona logowania. Rysuje nawet własny fałszywy pasek adresu, pokazujący Facebook Adres internetowy, więc wygląda jak autentyczne wyskakujące okienko w przeglądarce. Kopia zawiera realistyczne komunikaty o błędach, takie jak „Podane dane logowania są nieprawidłowe”. Strona prosi również odwiedzających o utworzenie „Profilu kariery”.
- Twój kod bezpieczeństwa Facebook . Jeśli konto obsługuje uwierzytelnianie dwuskładnikowe (2FA), strona poprosi o kod z aplikacji uwierzytelniającej, SMS-a, WhatsAppa lub e-maila.
- Logowanie przez Google. Strona twierdzi, że „ Facebook wymaga zalogowania się na adres Gmail” na Twoim koncie. Aby prośba wydawała się nieszkodliwa, strona dodaje, że „ Facebook Nie udostępni żadnych Twoich danych Twojemu kontu Google”. Fałszywe ekrany Google, również pod fałszywym paskiem adresu, proszą o podanie hasła, a następnie o podanie żądanych przez Google informacji: dotknięcia ekranu monitu telefonicznego, kodu z Google Authenticator, kodu SMS lub adresu e-mail odzyskiwania. Wszystko, co wpisujesz na tych ekranach, w tym hasło Google, jest wysyłane na serwer atakujących.
- Fałszywe potwierdzenie. Na końcu strona informuje, że zaproszenie do kalendarza zostało wysłane i że otrzymasz odpowiedź w ciągu 90 minut. Zanim zaczniesz się zastanawiać, atakujący mogą już być na Twoich kontach.
Jak oszustwo może ominąć uwierzytelnianie dwuskładnikowe
Wiele stron phishingowych po prostu zbiera hasło i przestaje działać. Ta strona działa dalej.
Podczas gdy użytkownik znajduje się na stronie, stale łączy się z serwerem atakujących i czeka na informację, który ekran ma wyświetlić jako następny. Pozwala to atakującym na wypróbowanie skradzionego hasła na prawdziwym komputerze. Facebook od razu. Jeśli Facebook prosi o kod, fałszywa strona prosi odwiedzającego o ten sam kod, a atakujący mogą go wykorzystać, zanim straci ważność. Jeśli kod nie działa, strona wyświetla jedynie komunikat: „Nieprawidłowy kod. Spróbuj ponownie”.
Ekrany Google obsługują to samo podejście. Jeśli Google wyśle monit o zalogowanie na telefon użytkownika, fałszywa strona może poprosić go o kliknięcie „Tak”, potencjalnie zatwierdzając logowanie atakujących.
Użytkownik widzi fałszywą stronę, podczas gdy atakujący próbują zalogować się do prawdziwej usługi, pozostając poza ich zasięgiem.
Kody i komunikaty telefoniczne nadal znacznie utrudniają przejęcie kont, dlatego należy je pozostawić włączone. Jednak kod wprowadzony na fałszywej stronie lub komunikat zatwierdzony do logowania przez kogoś innego może umożliwić atakującym dostęp. Klucze dostępu i kompatybilne sprzętowe klucze bezpieczeństwa są powiązane z prawdziwą stroną internetową, więc fałszywa strona, taka jak ta, nie może ich przekazać w ten sam sposób. Ta ochrona nie zadziała, jeśli zamiast tego wybierzesz zapasowe hasło i kod i podasz te dane atakującym.
Oznaki wielokrotnego użytku zestawu do phishingu
Kod zawiera numer wersji (0.8.0), szczegółowe rejestrowanie błędów oraz „klucz kampanii” wysyłany z każdą wiadomością na serwer atakujących. Te funkcje sugerują zestaw wielokrotnego użytku z obsługą identyfikacji różnych kampanii.
Adres zbioru używa Amazon Brama API w regionie AWS w Singapurze, ap-southeast-1Komentarz pozostawiony w kodzie jest napisany po wietnamsku. Tłumaczy się to następująco:
„Podczas wdrażania do środowiska produkcyjnego zmień klucz w tym miejscu”.
Ani region hostingu, ani język komentarza w kodzie nie decydują o tym, kto stoi za stronami ani gdzie działają.
Facebook Konta, zwłaszcza te powiązane ze stronami firmowymi lub kontami reklamowymi, są cenne dla przestępców. Przejęcie konta Google może również ujawnić adresy e-mail i inne dane, a także umożliwić atakującym resetowanie haseł do kont powiązanych z tym adresem.
Domeny to kolejny znak ostrzegawczy. Wszystkie 11 mają ten sam schemat: join plus słowo brzmiące rekrutacyjnie, takie jak joinhire, joinquestlub jointheteam, na .cfd, .infoi .works Domeny najwyższego poziomu. Żadna z nich nie wspomina o Calendly ani Meta. Te ogólne nazwy mogłyby być również wykorzystywane w innych firmach do wabienia ofert pracy.
Jak zachować bezpieczeństwo
- Sprawdź adres, nie projekt. Bezpośrednie linki do rezerwacji w Calendly
calendly.comChociaż legalne formularze mogą być również osadzone na innych stronach internetowych. Potraktuj nieznaną domenę rekrutacyjną jako powód do niezależnej weryfikacji zaproszenia. - Nie podawaj stronie rezerwacji swojego hasła Facebook . Umówienie rozmowy nie wymaga podawania rekruterowi hasła do mediów społecznościowych. Jeśli w procesie rezerwacji nagle pojawi się prośba o zalogowanie się gdzie indziej, zweryfikuj zarówno prośbę, jak i domenę logowania.
- Spójrz na prawdziwy pasek adresu swojej przeglądarki. Te fałszywe loginy windows narysuj własne paski adresu, pokazujące Facebook lub adresy internetowe Google. Aby wyświetlić osobne wyskakujące okienko, sprawdź adres wyświetlany przez samą przeglądarkę. Okno logowania, którego nie można przeciągnąć poza stronę internetową, może być częścią strony, a nie oddzielnym oknem przeglądarki.
- Zweryfikuj rekrutera i stanowisko. Przejdź bezpośrednio na oficjalną stronę firmy z ofertami pracy. Prawdziwe ogłoszenie o pracę nie gwarantuje, że osoba kontaktująca się z Tobą reprezentuje firmę, dlatego weryfikuj nieoczekiwane zaproszenia za pośrednictwem niezależnego konsultanta.
- Nie udostępniaj kodów ani nie zatwierdzaj nieoczekiwanych monitów. Wprowadź kod tylko w oryginalnej usłudze, do której sam się zalogowałeś. Nigdy nie zatwierdzaj monitów telefonicznych tylko dlatego, że rekruter lub strona rezerwacji Ci to zaleca.
- Używaj haseł lub klucza bezpieczeństwa, gdzie tylko możesz. Są one odporne na tego typu phishing. Zachowaj ostrożność, jeśli strona namawia Cię do użycia hasła i kodu.
- Wpisałeś już hasło lub zatwierdziłeś monit? Z zaufanego urządzenia przejdź bezpośrednio do usługi, której dotyczy problem, i zmień hasło. Wyloguj się z innych sesji i sprawdź metody zabezpieczeń, adres e-mail odzyskiwania i numer telefonu. Jeśli oba konta zostały zainfekowane, jak najszybciej zabezpiecz swoje konto Google, ponieważ dostęp do poczty e-mail może pomóc atakującym zresetować inne hasła. Sprawdź Gmaila pod kątem nieznanych reguł i filtrów przekierowań i przejrzyj wszelkie dostępne opcje. Facebook stron firmowych lub kont reklamowych, którymi zarządzasz. Zmień hasło wszędzie tam, gdzie go użyłeś.
- Zablokowane konto? Skorzystaj z pomocy technicznej Meta dotyczącej odzyskiwania konta lub poradnika Google dotyczącego kont zagrożonych . Jeśli udostępniłeś tylko dane kontaktowe, uważaj na kolejne oszustwa, które wykorzystują je , aby brzmieć przekonująco.
W jaki sposób Malwarebytes
Malwarebytes Browser Guard może blokować witryny phishingowe i oszustwa, zanim wejdziesz z nimi w interakcję. Ma to znaczenie w kampaniach takich jak ta, gdzie strona wiernie kopiuje usługę, z której ludzie korzystają na co dzień.
Jeśli otrzymasz link do wywiadu i nie masz pewności, czy jest on wiarygodny, Malwarebytes Scam Guard pomoże Ci go ocenić, zanim klikniesz.
Wskaźniki naruszenia bezpieczeństwa
Domeny phishingowe
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
Punkt końcowy kolekcji
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →