W tym artykule
- Fałszywa strona z nagrodą „FC27 x Prime Gaming” prowadzi do skopiowanego formularza logowania EA
- Strona gromadzi hasła i kody 2FA , narażając konta graczy EA na ryzyko
- Jeśli podałeś dane logowania, zmień hasło EA i sprawdź ustawienia zabezpieczeń konta
Kibice piłki nożnej szukający darmowych pakietów z zawodnikami w EA SPORTS FC 27 mogą skończyć na oddaniu swojego konta do gry. FC 27 to najnowsza odsłona serii gier piłkarskich EA. Ultimate Tryb drużynowy umożliwia graczom tworzenie drużyn przy użyciu wirtualnych kart graczy, które można zdobyć otwierając pakiety.
Po premierze gry 25 września zidentyfikowaliśmy fałszywą stronę z nagrodami „FC27 x Prime Gaming”, która miała na celu pozyskanie danych logowania graczy. Prime Gaming oferuje gry i nagrody w grze w ramach Amazon Członkostwo Prime. Fałszywa strona zapożycza tę markę, informuje odwiedzających, że nagroda czeka i prosi o „połączenie” konta EA – konta, którego używają do uzyskiwania dostępu do gier i usług EA.
Seria przyciąga miliony graczy. EA poinformowało, że w pierwszym tygodniu 2023 roku FC 24 zgromadziło ponad 11,3 miliona graczy na całym świecie, również za pośrednictwem EA Play.
Na tej fałszywej stronie nie ma nagrody. Poniższy link „EA Sign-in” to kopia hostowana na własnej domenie oszustów. Strona prosi o podanie adresu e-mail, hasła i kodu bezpieczeństwa z uwierzytelniania dwuskładnikowego (2FA), a następnie wysyła je na serwer kontrolowany przez przestępców. Kod strony został zaprojektowany tak, aby na podstawie odpowiedzi serwera decydować, czy wyświetlić błąd hasła, czy poprosić o kod 2FA.
Ta strona nie jest powiązana z EA, Amazon lub Prime Gaming. Jeśli podałeś swoje dane na stronie takiej jak ta, przejdź do sekcji „Jak zachować bezpieczeństwo” poniżej.
Nagroda, która na Ciebie czeka
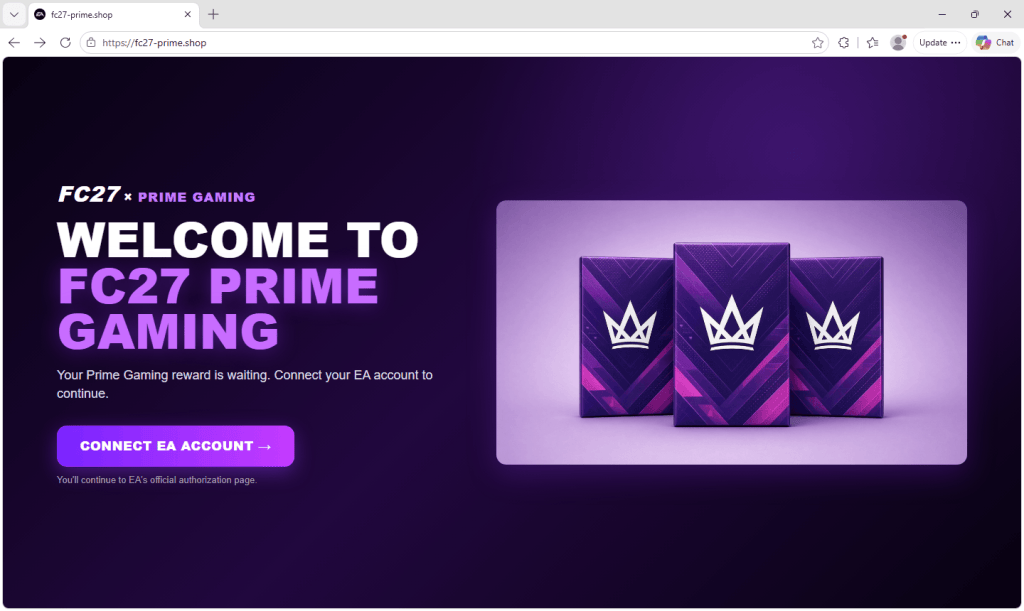
Strona docelowa jest ciemnofioletowa i stylizowana na promocję gry. Na stronie widnieje napis: „Twoja nagroda Prime Gaming czeka. Połącz swoje konto EA, aby kontynuować”. Pod przyciskiem znajduje się mniejsza linijka z napisem: „Przejdziesz do oficjalnej strony autoryzacyjnej EA”.
Nie. Kliknięcie przycisku pokazuje komunikaty „Łączenie…” i „Przekierowanie do autoryzacji EA…”. Kod czeka stałe 1,4 sekundy, a następnie przenosi Cię do /in, który nadal znajduje się w tej samej domenie.
Skopiowana strona logowania EA
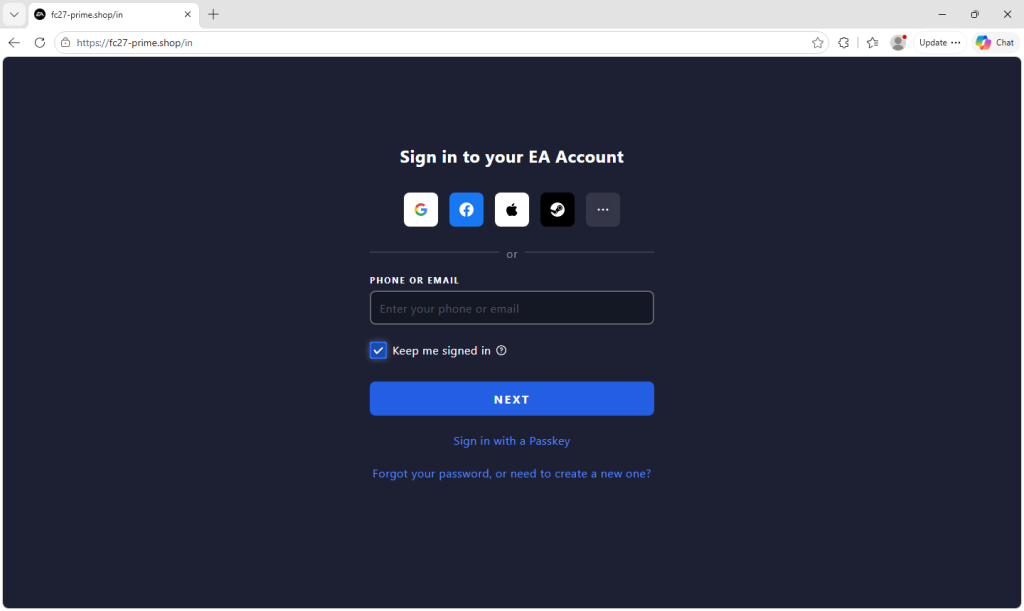
Strona logowania jest bardzo podobna do strony EA. Ma ciemny układ, pole „Telefon lub e-mail”, „Zapamiętaj mnie”, „Zaloguj się za pomocą kodu dostępu” oraz rządek Google. Facebook , Apple i przyciski Steam.
Przyciski logowania społecznościowego nie działają po kliknięciu. Zamiast tego strona kieruje użytkowników do podania adresu e-mail i hasła.
Jak działa kradzież, krok po kroku
Każdy krok wysyła wpisane przez Ciebie dane na oddzielny serwer fedserv.thenewsip[.]site.
- E-mail. Wprowadzasz swój adres e-mail i przechodzisz na stronę hasła.
- Hasło . Podajesz swoje hasło, które jest wysyłane na serwer. Strona na podstawie odpowiedzi serwera decyduje, czy wyświetlić błąd w stylu EA „Twoje dane logowania są nieprawidłowe”, czy kontynuować, w tym czy poprosić o kod 2FA. Jest to zgodne z próbą sprawdzenia danych w EA, ale sam przechwycony kod strony nie potwierdza, jak serwer je obsługuje.
- Kod. Jeśli konto ma włączoną weryfikację dwuetapową (2FA), strona „Zweryfikuj swoją tożsamość” poprosi Cię o kliknięcie „Wyślij kod”, a następnie o wprowadzenie sześciocyfrowego kodu. Kod trafi bezpośrednio na serwer.
- Wyjście. Strona przekieruje Cię do prawdziwej strony EA Ultimate Aplikacja Team Web na ea.com. Konta bez uwierzytelniania dwuskładnikowego pomijają krok trzeci. Dotarcie do prawdziwej strony nie oznacza, że poprzednie logowanie było prawidłowe.
Przechwycenie prawidłowego kodu 2FA może pozwolić atakującym na dokończenie logowania przed jego wygaśnięciem. Nie wyłącza to 2FA, ale może pozwolić im ominąć weryfikację konkretnego logowania.
Śledzenie pochodzenia ofiar
Strona rejestruje, skąd pochodzi każdy odwiedzający i wysyła to „źródło ruchu” do serwera wraz z przesłanymi danymi. Rozpoznaje Facebook Messenger, Sieć odbiorców Meta, Instagram i TikTok, poprzez śledzenie parametrów w linku i za pośrednictwem Facebook i identyfikatory kliknięć reklam TikTok (fbclid, ttclid). Wszystko inne jest oznaczone jako „bezpośrednie” lub „nieznane”.
Zestaw posiada również wbudowaną obsługę analityki internetowej Umami. Jej włączenie zależy od osobnego pliku ustawień, którego nie uwzględniliśmy w naszych danych. W trybie domyślnym odpowiedzi serwera decydują o tym, czy późniejsze kroki użytkownika (hasło, wysłanie kodu, powodzenie) pojawią się w statystykach, a strona, na której ofiary wpiszą kod bezpieczeństwa, nie jest liczona w śledzeniu wyświetleń stron. Ustawienia można również przełączyć na tryb zliczania każdej strony.
Łącznie te funkcje dają operatorom możliwość śledzenia ruchu przypisanego do platform społecznościowych. Pokazują one, że strona została stworzona z myślą o obsłudze tych źródeł, ale nie potwierdzają, że reklamy faktycznie się na nich wyświetlały.
Przebrany za „narzędzie wewnętrzne”
- W kodzie HTML wyszukiwarka prosi, aby nie indeksowała, nie archiwizowała ani nie wyświetlała podglądu strony, dodając komentarz: „Prywatne narzędzie zespołowe — nie indeksuj ani nie archiwizuj”.
- „ Privacy Na stronach „Polityka” i „Warunki świadczenia usług” opisano „portal uwierzytelniania” przeznaczony do „wewnętrznego użytku przez upoważniony personel”.
- Zestaw ma dwa przełączniki. Jeden wyłącza stronę docelową Prime Gaming, więc ten sam kod wyświetlałby zamiast tego fałszywe logowanie EA. Drugi wybiera między przekierowaniem ofiar na prawdziwą stronę EA a wyświetleniem strony „zarejestrowano się do cotygodniowych nagród FC 27”. W analizowanej przez nas wersji włączona była zarówno przynęta Prime Gaming, jak i przekierowanie do EA.
Dlaczego warto ukraść swoje konto EA
Konto EA to coś więcej niż login. Można na nim przechowywać FC Ultimate Klub drużynowy z monetami i zawodnikami do wymiany, dostępem do zakupionych gier i zapisanymi metodami płatności. Utrata dostępu może zagrozić latom zakupów i postępom.
Atakujący mogą również wykorzystać przejęte konto, aby podszyć się pod Ciebie i nakłonić Twoje kontakty do gry do udostępniania informacji lub klikania fałszywych linków.

Bezpieczniejsze. Czystsze. Przeglądanie bez reklam.
Jak zachować bezpieczeństwo
- Zacznij od strony internetowej EA. Wpisz ea.com w przeglądarce i przejdź dalej. Zanim wpiszesz hasło lub kod bezpieczeństwa EA, sprawdź, czy strona logowania znajduje się na ea.com lub w prawdziwej subdomenie, takiej jak accounts.ea.com .
- Sprawdź pasek adresu. Strona, która wygląda dokładnie jak strona logowania EA, nie jest stroną EA, jeśli adres zawiera coś w rodzaju fc27-prime[.]shop.
- Zachowaj prywatność kodów bezpieczeństwa. Wprowadź kod weryfikacyjny EA tylko na oryginalnej stronie logowania EA, aby zalogować się za pomocą konta, które sam zainicjowałeś.
- Uważaj na darmowe pakiety, monety i nagrody w reklamach i postach. Sponsorowany post nie jest dowodem na autentyczność oferty.
- Użyj menedżera haseł. Zazwyczaj nie zaproponuje on automatycznego uzupełnienia hasła EA w niepowiązanej domenie, co może pomóc w oznaczeniu fałszywej strony.
Wprowadziłeś już swoje dane?
- Natychmiast przejdź na stronę ea.com i zmień hasło, nawet jeśli nie podałeś kodu 2FA.
- Sprawdź ustawienia zabezpieczeń i zaufane urządzenia, usuń nieznane urządzenia i sprawdź, czy nie zmienił się Twój adres e-mail, powiązane konta i zakupy.
- Włącz uwierzytelnianie dwuskładnikowe (2FA). Zmień wszystkie ponownie używane hasła w innych miejscach, zwłaszcza na koncie e-mail.
- Jeśli widzisz nieznane powiązane konta, zostały one zablokowane lub brakuje Ci treści, postępuj zgodnie ze wskazówkami EA dotyczącymi odzyskiwania konta i skontaktuj się z pomocą techniczną EA.
Jak Malwarebytes pomaga
Malwarebytes Browser Guard blokuje witryny phishingowe i oszustwa, zanim strona się załaduje. Jeśli nie masz pewności co do danej strony internetowej, linku lub oferty nagrody, możesz najpierw poprosić Malwarebytes Scam Guard o ich sprawdzenie.
Wskaźniki naruszenia bezpieczeństwa
Domeny
fc27-prime[.]shopfc27prime[.]shopfc27utprime[.]comfc27utprime[.]onlinefcutprime[.]onlinefedserv.thenewsip[.]site
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →