Principais conclusões
- O pharming é um ataque cibernético que redireciona os usuários de sites legítimos para sites falsos, com o objetivo de roubar credenciais de login, dados financeiros e outras informações confidenciais.
- Isso funciona manipulando o sistema de endereçamento da Internet (DNS), redirecionando os usuários para sites maliciosos mesmo quando eles digitam o endereço correto.
- São utilizados dois métodos principais: malware que altera as configurações locais de um dispositivo e envenenamento de DNS, que compromete servidores ou roteadores para redirecionar um grande número de usuários.
- Esses ataques são difíceis de detectar porque os sites falsos costumam ser idênticos aos verdadeiros, fazendo com que os usuários não percebam que suas informações estão sendo roubadas.
- A proteção envolve o uso de ferramentas antimalware, gerenciadores de senhas, configurações de rede seguras e serviços DNS confiáveis, além de uma conscientização geral sobre segurança.
O que é pharming?
Pharming é um tipo de ataque cibernético que envolve o redirecionamento do tráfego da Web de um site legítimo para um site falso com o objetivo de roubar nomes de usuário, senhas, dados financeiros e outras informações pessoais.
Quando você digita um URL na barra de endereços do seu navegador, como www.google.com, por exemplo, vários processos em segundo plano precisam acontecer antes que você veja o logotipo do Google e a caixa de pesquisa na tela do computador. Durante um ataque de pharming, os criminosos cibernéticos manipulam discretamente esses processos, enviando o tráfego da Web para um site mal-intencionado em vez daquele que você pretendia visitar. O site de destino pode carregar malware em seu computador. Na maioria das vezes, é um site falso de phishing. É essa última atividade que dá nome ao pharming, uma mistura das palavras "phishing" e "farming".
Um site típico de phishing é falsificado para se parecer com um site que a vítima visita rotineiramente, geralmente de natureza financeira ou de comércio eletrônico. O objetivo de um site de phishing é coletar ou cultivar nomes de usuário e senhas quando a vítima desavisada tenta fazer login em sua conta.
O pharming é um tipo sofisticado de ataque de phishing que pode afetar qualquer pessoa em qualquer plataforma. Windows e usuários Mac , bem como usuários de dispositivos móveis Android e iOS Todos devem estar atentos a possíveis ataques de pharming. Felizmente, existem algumas medidas de bom senso que você pode tomar para se proteger contra o pharming, então continue lendo para aprender tudo o que você precisa saber sobre o assunto.
Como funciona o pharming?
Para entender como o pharming funciona, precisamos começar com uma breve introdução sobre nomes de domínio e endereços IP. Os nomes de domínio e os endereços IP estão para os sites assim como seu nome e sua localização estão para o correio tradicional.
Se você endereçar uma carta para "Nancy Thompson", por exemplo, sem escrever nada no envelope selado além do nome dela, Nancy não receberá sua carta. Os correios precisam do nome e da localização dela; por exemplo, "Nancy Thompson, 1428 Elm Street, Springwood, Ohio", para entregar sua carta com sucesso.
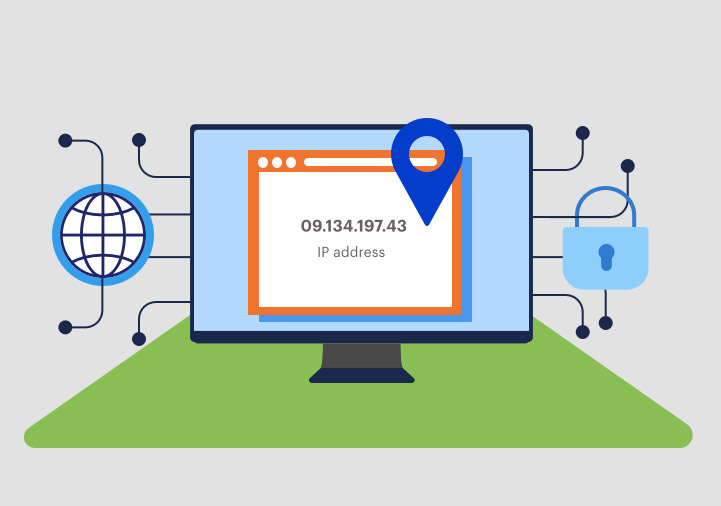
Da mesma forma, o endereço IP (abreviação de endereço de protocolo da Internet) funciona como a localização subjacente para o nome de domínio que você deseja contatar. Quando você digita “www.facebook.com” na barra de endereços do seu navegador, sua solicitação é enviada a um servidor DNS. O servidor DNS é um computador com uma única função: traduzir nomes de domínio em endereços IP. Para o tipo mais comum de protocolo de Internet, o IPv4 , esse endereço será composto por quatro números separados por pontos: “0.0.0.0”. No caso de Facebook O endereço IP terá uma aparência semelhante a “66.220.159.255”, embora os números reais possam variar, porque grandes empresas como Facebook possuírem grandes blocos de endereços IP.
Com o endereço IP em mãos, o servidor DNS comunica essa informação de volta para o seu computador, e o seu computador o direciona para o site. Facebook Esse processo de resolução de DNS, desde o momento em que você pressiona a tecla Enter na barra de endereços até o momento em que a página da web começa a carregar, geralmente ocorre em milissegundos.
Agora, voltando ao assunto do pharming, os criminosos cibernéticos podem manipular esse sistema de endereços on-line para direcionar sua solicitação de "www.facebook.com" para outro endereço controlado pelo criminoso. Isso pode acontecer de duas maneiras diferentes.
Quais são os tipos de pharming?
Há dois tipos de pharming: malware de pharming e envenenamento de DNS.
Os malwares de pharming, também conhecidos como sequestradores/alteradores de DNS, infectam o computador da vítima e fazem alterações furtivas no arquivo de hosts da vítima. É útil pensar no arquivo hosts de seu computador como um Rolodex de sites. Conforme mencionado, o processo de enviar um nome de domínio para um servidor DNS e traduzir esse nome de domínio em um endereço IP geralmente acontece tão rapidamente que a maioria de nós nem percebe. "Geralmente" é a palavra-chave aqui. Para evitar problemas ao carregar uma página, seu computador armazena traduções de nomes de domínio para endereços IP, reduzindo o tempo necessário para carregar cada site. Em um ataque de pharming baseado em malware, o malware entra sorrateiramente em seu computador (geralmente por meio de um cavalo de Troia) e começa a modificar o arquivo hosts para que o nome de domínio de um determinado site aponte para um site mal-intencionado. Alguns malwares de pharming, por exemplo, o Trojan Extenbro, também bloqueiam o acesso a sites de segurança cibernética, impedindo que as vítimas façam o download do software para remover o malware alterador de DNS.
O envenenamento de DNS, também conhecido como DNS spoofing, aproveita-se de explorações no software que controla os servidores de DNS para sequestrar os servidores e redirecionar o tráfego da Web. Normalmente, o envenenamento de DNS vai atrás das empresas que executam e mantêm os servidores de DNS que traduzem nomes de domínio amigáveis aos humanos em endereços IP prontos para computadores. Dessa forma, o envenenamento de DNS tem uma base muito mais ampla de vítimas em potencial, chegando a dezenas de milhares. Dito isso, seu roteador de Internet doméstico tem um cache de DNS que armazena pesquisas de DNS anteriores. Qualquer dispositivo conectado à sua rede doméstica pode consultar esse cache ao tentar se conectar a um site que você ou outra pessoa da sua rede tenha visitado anteriormente. Seu roteador funciona, de certa forma, como um servidor DNS de pequena escala e também pode ser envenenado.
Como se proteger contra pharming
Crie uma senha forte para sua Internet doméstica. E, definitivamente, não use a senha padrão escrita na parte inferior do roteador. Essa é a maneira de proteger sua rede doméstica contra o envenenamento de DNS local. Se você tiver problemas para lembrar sua senha, considere usar uma frase secreta. Uma frase secreta é uma sequência de palavras sem sentido que são fáceis de serem lembradas por um ser humano, mas quase impossíveis de serem forçadas por um aplicativo de quebra de senha. Ao contrário de uma senha longa e forte convencional, não há mistura de letras maiúsculas e minúsculas nem símbolos especiais. Por exemplo, (não use isso como sua frase secreta) "pensivepurpurplecathighheelshoes" seria uma excelente frase secreta. Tudo o que você precisa fazer é imaginar um gato roxo usando sapatos de salto alto com um olhar pensativo no rosto.
Use um gerenciador de senhas. Especificamente, você precisa de um gerenciador de senhas que se ofereça para preencher automaticamente os campos de nome de usuário e senha quando detectar uma página de login que você já visitou antes. Um site de phishing falsificado pode se passar por verdadeiro após uma inspeção superficial, mas um gerenciador de senhas não pode ser enganado tão facilmente. Se você entrar em um site ruim, o gerenciador de senhas não o reconhecerá e não oferecerá o preenchimento automático das suas credenciais de login.
Use um bom programa antimalware. Phishing não é um tipo de vírus de computador e os antivírus tradicionais não oferecem proteção contra ele. Advanced Por outro lado, um software antimalware pode bloquear ativamente malwares que tentam invadir o arquivo hosts do seu computador. Malwarebytes Por exemplo, a [nome da empresa] possui programas para Windows , Mac , Chromebook , Android e iOS que impedem que adware , spyware e Trojans alterem seu arquivo hosts. Malwarebytes Também bloqueará sites suspeitos que você possa acessar devido a um DNS envenenado.
Considere a possibilidade de usar um serviço de DNS diferente. Embora os consumidores possam usar um programa de segurança cibernética para bloquear sites maliciosos e de pharming baseados em malware de um DNS envenenado, eles não podem fazer nada para evitar que o envenenamento de DNS aconteça. Cabe às empresas que oferecem os serviços de DNS manter seus servidores seguros. Para a maioria das pessoas, o serviço de DNS padrão é aquele oferecido pelo seu provedor de serviços de Internet (ISP), o que provavelmente é bom, mas há outras alternativas populares, como o Google DNS, o OpenDNS e o Cloudflare. Todas as três empresas afirmam que seus serviços de DNS oferecem mais segurança e privacidade do que um DNS tradicional. O OpenDNS também oferece servidores especiais especificamente para famílias que desejam bloquear conteúdo adulto.