

A Google lançou atualizações para o Chrome browser e o sistema operativo ChromeOS.
No dia 6 de outubro, a Google lançou uma atualização do canal estável para desktop . Esta é a atualização mais importante para os utilizadores de desktop, pois traz Chrome para a versão 155.0.8059.39 para Linux e versões 154.0.8037.39/.40 para Windows e Mac . A atualização inclui 247 correções de segurança, incluindo quatro classificadas como Críticas.
No mesmo dia, a Google lançou a versão 155.0.8059.39 para Android , para uma pequena percentagem de utilizadores. Pode ser que ainda não esteja disponível para todos no Google Play, mas fique atento. A Google afirma que inclui melhorias de estabilidade e desempenho.
Como atualizar Chrome
A opção mais fácil é permitir Chrome atualize automaticamente. No entanto, pode acabar por ficar atrasado nas atualizações se nunca fechar o navegador ou se algo correr mal, como, por exemplo, uma extensão que impeça a atualização.
Se não quiser esperar que a atualização lhe chegue, atualizar manualmente é fácil. Abra " Acerca do Google Chrome em Chrome Definições ou menu Ajuda. Chrome O sistema verificará se existem atualizações. Se houver alguma disponível, clique em Reiniciar para a aplicar.
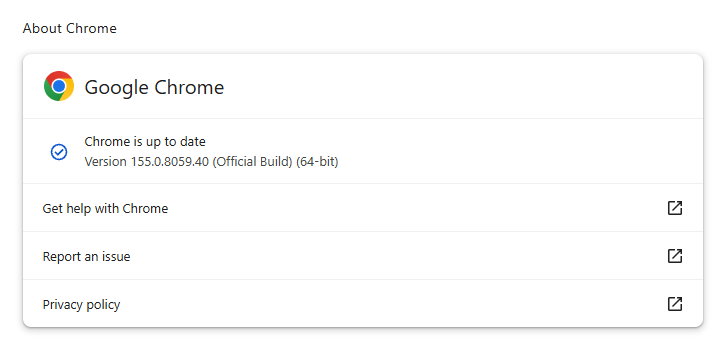
Pode encontrar uma explicação do sistema de numeração de versões e instruções passo a passo no nosso guia: Como atualizar Chrome em qualquer sistema operativo .
Como atualizar o ChromeOS
Pode atualizar o sistema operativo do seu Chromebook seguindo estes passos:
- Ligue-se à internet. O seu Chromebook Verifica automaticamente se há atualizações e faz downloads quando se liga.
- No canto inferior direito, junto à data, encontra a notificação "Atualizar dispositivo".
- Para concluir a atualização, reinicie o seu Chromebook .
Dados técnicos
Nas vulnerabilidades corrigidas, encontrámos três que são provavelmente falhas de alto impacto.
CVE-2026-106197 : Esta é uma vulnerabilidade de utilização após libertação (use-after-free) no módulo Browser, classificada como crítica. É uma candidata de alta prioridade devido à sua localização na funcionalidade do navegador, e não numa funcionalidade especializada. A exploração permitiria a um atacante remoto executar código arbitrário fora do ambiente de segurança (sandbox) através de uma página HTML manipulada.
Uma vulnerabilidade de utilização após libertação ocorre quando um programa tenta aceder a um endereço de memória depois de este já ter sido libertado. Isto pode causar falhas ou, em alguns casos, permitir que um atacante execute o seu próprio código.
Chrome As vulnerabilidades que permitem a execução remota de código fora do ambiente isolado do browser são particularmente valiosas para os atacantes, uma vez que podem transformar uma visita a um site malicioso ou comprometido em código executado diretamente no sistema operativo subjacente, muitas vezes sem a necessidade de passos adicionais de exploração.
CVE-2026-106358 : Outra vulnerabilidade de utilização após libertação (use-after-free), desta vez no módulo Navigation, também classificada como crítica. O Navigation é fundamental para a navegação comum, tornando esta falha potencialmente amplamente exposta no caso de páginas ou redireccionamentos controlados por atacantes conseguirem atingir o caminho vulnerável. Além disso, oferece a um atacante remoto a opção de executar código arbitrário fora do sandbox através de uma página HTML manipulada.
CVE-2026-106240 : Uma vulnerabilidade de confusão de tipos no V8. Chrome O motor JavaScript do [nome da plataforma] é classificado como de alta vulnerabilidade, mas oferece a um atacante remoto, após exploração bem-sucedida, a possibilidade de executar código arbitrário dentro do ambiente isolado (sandbox) através de uma página HTML manipulada. Além disso, uma falha no motor JavaScript é sempre um alvo plausível para ataques realizados através de conteúdo web malicioso.
Impedir as ameaças antes que causem qualquer dano.
Browser Guard Malwarebytes Browser Guard automaticamente páginas de phishing e sites maliciosos. É gratuito e instala-se com um clique. Adicione-o ao seu navegador →








