Principais conclusões
- O phishing é um crime cibernético em que os atacantes induzem as pessoas a revelar informações confidenciais através de e-mails, mensagens de texto ou chamadas falsas.
- Os criminosos fazem-se passar por fontes de confiança e criam mensagens urgentes para levar as vítimas a clicar em links ou a partilhar credenciais.
- O phishing recorre a remetentes falsos, mensagens alarmistas e sites falsos que parecem reais para roubar dados de login ou informações financeiras.
- Os sinais de alerta incluem ofertas que parecem boas demais para ser verdade, anexos inesperados, linguagem que transmite urgência, remetentes invulgares e URLs suspeitos.
- Qualquer pessoa pode ser alvo de ataques, pelo que a proteção passa por evitar links desconhecidos, utilizar a autenticação multifator (MFA), verificar os remetentes e recorrer a software de segurança.
O que é o phishing?
O phishing é uma forma de cibercrime em que os criminosos tentam obter informações sensíveis através de correio eletrónico com hiperligações fraudulentas, pedindo-lhe que preencha um formulário com as suas informações pessoais identificáveis. Podem então utilizar estas informações para obter as suas credenciais online para perfis de redes sociais, contas bancárias e muito mais.
Como é que o phishing funciona?
O phishing pode ocorrer através de e-mails, telefonemas ou mensagens de texto. Os burlões enviam mensagens que parecem reais e urgentes, pedindo à pessoa que tome medidas. Por exemplo, um e-mail pode parecer ser de um banco de confiança, dizendo à pessoa para atualizar as informações da sua conta para evitar problemas. Como a mensagem parece urgente e real, as pessoas podem partilhar informações sensíveis, como palavras-passe e números de cartões de crédito, que os burlões podem depois utilizar indevidamente.
Fazendo-se passar por uma entidade legítima, o atacante atrai as vítimas para um site falso, onde são persuadidas a introduzir informações confidenciais. Esta fachada bem elaborada, associada a um sentido de urgência, permite que o esquema de phishing consiga recolher dados pessoais valiosos, deixando a vítima desprevenida vulnerável ao roubo de identidade e a perdas financeiras.
O remetente: Num ataque de phishing, o remetente imita (ou "falsifica") a identidade de alguém de confiança que o destinatário provavelmente conhece. Dependendo do tipo de ataque de phishing, pode ser um indivíduo, como um membro da família do destinatário, o CEO da empresa em que trabalha ou até alguém famoso que supostamente está a distribuir algo gratuitamente. Muitas vezes, as mensagens de phishing imitam e-mails de grandes empresas como PayPal , Amazon ou a Microsoft, e bancos ou repartições públicas.
A mensagem: Sob o disfarce de alguém de confiança, o atacante pede ao destinatário que clique numa ligação, descarregue um anexo ou envie dinheiro. Quando a vítima abre a mensagem, depara-se com uma mensagem assustadora destinada a ultrapassar o seu bom senso, enchendo-a de medo. A mensagem pode exigir que a vítima vá a um sítio Web e tome medidas imediatas ou arrisque-se a sofrer algum tipo de consequência.
O destino: Se os utilizadores mordem o isco e clicam no link, são enviados para uma imitação de um site legítimo. A partir daqui, é-lhes pedido que façam login com o seu nome de utilizador e palavra-passe. Se forem suficientemente ingénuos para aceitar, as credenciais de início de sessão vão para o atacante, que as utiliza para roubar identidades, pilhar contas bancárias e vender informações pessoais no mercado negro. O URL de destino no e-mail de phishing é frequentemente muito semelhante ao URL legítimo, o que pode enganar ainda mais a vítima.
Como reconhecer o phishing?
As tentativas de phishing são actividades fraudulentas em que os burlões utilizam mensagens de correio eletrónico ou de texto com o objetivo de enganar as pessoas para que revelem informações sensíveis, como palavras-passe, números de contas bancárias ou números da segurança social. Para reconhecer o phishing, é necessário estar atento a certos sinais de alerta.
Normalmente, as mensagens de phishing podem parecer vir de fontes respeitáveis, como bancos, empresas de cartões de crédito ou plataformas online conhecidas. Muitas vezes, criam um sentido de urgência, sugerindo atividade suspeita ou problemas com a sua conta, instando-o a agir rapidamente.
Alguns indicadores comuns de phishing incluem comunicações inesperadas que solicitam informações pessoais ou financeiras, endereços de correio eletrónico de remetentes desconhecidos, saudações genéricas, erros ortográficos e gramaticais e URLs enganadores. Ao serem cautelosos e verificarem quaisquer comunicações suspeitas diretamente com as instituições envolvidas antes de responderem, os indivíduos podem proteger-se melhor contra tentativas de phishing. Agora queremos entrar em mais pormenores sobre os sinais de phishing e ajudá-lo a identificá-los.
Sinais de phishing
Detetar tentativas de phishing pode ser um desafio, mas com alguma vigilância, diretrizes básicas e uma dose de senso comum, pode reduzir significativamente os riscos. Procure irregularidades ou peculiaridades no e-mail. Utilize o "teste do cheiro" para determinar se algo não lhe parece bem. Confie nos seus instintos, mas mantenha-se afastado do medo, uma vez que as fraudes de phishing exploram frequentemente o medo para prejudicar o seu discernimento.
Eis outros sinais de tentativas de phishing:
Sinal 1: A mensagem de correio eletrónico apresenta uma oferta que parece demasiado boa para ser verdade.
Pode afirmar que acertou no jackpot, que ganhou um prémio extravagante ou outras recompensas improváveis.
Sinal 2: O remetente é reconhecível, mas não é alguém com quem interage habitualmente.
Mesmo que reconheça o nome do remetente, tenha cuidado se não for alguém com quem comunica regularmente, especialmente se o conteúdo da mensagem de correio eletrónico não estiver relacionado com as suas tarefas profissionais habituais. Da mesma forma, tenha cuidado se for incluído numa mensagem de correio eletrónico juntamente com pessoas desconhecidas ou colegas de departamentos não relacionados.
Sinal 3: A mensagem induz o medo.
Tenha cuidado se a mensagem de correio eletrónico utilizar uma linguagem carregada ou alarmante para incutir um sentido de urgência, pedindo-lhe que clique e "aja imediatamente" para evitar o encerramento da conta. Lembre-se, as organizações legítimas não pedem informações pessoais por correio eletrónico.
Sinal 4: A mensagem inclui anexos inesperados ou estranhos.
Estes anexos podem conter malware, ransomware ou outras ameaças em linha.
Sinal 5: A mensagem inclui ligações que parecem duvidosas.
Mesmo que os indicadores acima não levantem suspeitas, nunca confie cegamente nas hiperligações incorporadas. Passe o cursor sobre a hiperligação para revelar o URL real. Preste especial atenção a erros ortográficos subtis no URL de um site aparentemente familiar, pois é um sinal de alerta para o engano. É sempre mais seguro introduzir manualmente o URL no seu browser em vez de clicar na hiperligação incorporada.
Quem é visado pelo phishing?
O phishing é uma ameaça para todos, visando vários indivíduos e indústrias, desde executivos de empresas a utilizadores quotidianos de redes sociais e clientes de serviços bancários online. O vasto âmbito do phishing faz com que seja crucial ter cuidado em linha e adotar medidas preventivas. Ser vigilante e proactivo pode reduzir significativamente o risco de ser vítima de esquemas de phishing, garantindo uma experiência online mais segura para todos.
Como se proteger contra ataques de phishing
Como já foi referido anteriormente, o phishing é uma ameaça que atinge todos de igual forma, podendo surgir em computadores desktop, portáteis, tablets e smartphones. A maioria dos navegadores de internet possui mecanismos para verificar se um link é seguro, mas a primeira linha de defesa contra o phishing é o seu bom senso. Treine-se para reconhecer os sinais de phishing e tente praticar a computação segura sempre que verificar o seu e-mail, ler Facebook publique mensagens ou jogue o seu jogo online favorito.
Malwarebytes Labs Partilhou algumas das principais práticas para se proteger contra ataques de phishing:
- Não abra mensagens de correio eletrónico de remetentes que não conhece.
- Nunca clique numa ligação dentro de uma mensagem de correio eletrónico, a menos que saiba exatamente para onde vai.
- Se lhe pedirem para fornecer informações confidenciais, verifique se o URL da página começa por “HTTPS” em vez de apenas “HTTP”. O “S” significa “seguro”. Não é garantia de que um site seja legítimo, mas a maioria dos sites legítimos utiliza HTTPS porque é mais seguro. Os sites HTTP, mesmo os legítimos, são vulneráveis a ataques. hackers .
- Ativar a autenticação multi-fator (MFA): Utilize a MFA sempre que possível para adicionar uma camada extra de segurança. Mesmo que os phishers obtenham a sua palavra-passe, terão de contornar passos de verificação adicionais para aceder à sua conta.
- Procure o certificado digital de um sítio Web.
- Para reforçar essa proteção, se receber uma mensagem de correio eletrónico de uma fonte que não conhece, navegue para a ligação fornecida manualmente, introduzindo o endereço do sítio Web legítimo no seu browser.
- Passe o rato sobre a ligação para ver se é uma ligação legítima.
- Se suspeitar que uma mensagem de correio eletrónico não é legítima, pegue num nome ou num texto da mensagem e coloque-o num motor de busca para ver se existem ataques de phishing conhecidos que utilizem os mesmos métodos.
Recomendamos vivamente a utilização de soluções antivírus/antimalware fiáveis, como Malwarebytes Premium , para reforçar a sua segurança digital. A maioria das ferramentas modernas de cibersegurança, equipadas com algoritmos inteligentes, consegue identificar ligações ou anexos maliciosos, oferecendo uma proteção eficaz mesmo contra tentativas sofisticadas de phishing.
Se conseguir evitar uma tentativa de phishing, o nosso robusto software de segurança mantém as suas informações sob o seu controlo. Oferecemos um período de teste gratuito. Malwarebytes , permitindo-lhe experimentar a sua proteção superior antes de efetuar a compra.
Diferentes tipos de ataques de phishing
Os ataques de phishing utilizam métodos enganadores para recolher ilegalmente informações sensíveis e apresentam-se de várias formas, cada uma com as suas caraterísticas únicas. Estas são formas específicas de os atacantes de phishing tentarem enganar os seus alvos:
Spear Phishing
O Spear phishing é uma forma de phishing direcionada em que os atacantes adaptam as mensagens a indivíduos ou organizações específicas, utilizando dados recolhidos para tornar o engano mais convincente. Requer um reconhecimento antes do ataque para descobrir nomes, cargos, endereços de correio eletrónico e afins.
O hackers O burlão vasculha a internet para cruzar esta informação com outros conhecimentos já obtidos sobre os colegas da vítima, incluindo os nomes e as relações profissionais de funcionários-chave das suas organizações. Com isto, cria um e-mail convincente.
Exemplo: Os autores de fraudes podem fazer-se passar por executivos para induzir os empregados a autorizar pagamentos fraudulentos.
Phishing de baleias
O phishing de baleia tem como alvo indivíduos de alto nível, como executivos, celebridades ou empresários de nível C. Tenta enganá-los para que revelem informações pessoais ou detalhes profissionais.
Compreender e identificar as diversas formas de ataques de phishing é crucial para implementar medidas de proteção eficazes, garantindo a segurança e a integridade dos bens pessoais e organizacionais.
Phishing de correio eletrónico
Frequentemente observados desde o início do correio eletrónico, os e-mails de phishing envolvem e-mails enganadores que parecem vir de fontes respeitáveis (por exemplo, bancos, retalhistas em linha), instando os destinatários a clicar em ligações ou a descarregar anexos.
Exemplos:
- Compromisso de correio eletrónico empresarial (BEC): Um ataque de comprometimento de correio eletrónico empresarial (BEC) visa alguém do departamento financeiro de uma organização, frequentemente o diretor financeiro, e tenta enganá-lo para que envie grandes somas de dinheiro. Os atacantes utilizam frequentemente tácticas de engenharia social para convencer o destinatário de que o envio do dinheiro é urgente e necessário.
- Phishing de clone: Neste ataque, os criminosos fazem uma cópia - ou clone - de mensagens de correio eletrónico legítimas anteriormente entregues, que contêm uma ligação ou um anexo. Depois, o phisher substitui as hiperligações ou os ficheiros anexados por substituições maliciosas disfarçadas de verdadeiras. Os utilizadores desprevenidos clicam na ligação ou abrem o anexo, o que muitas vezes permite que os seus sistemas sejam controlados. Depois, o phisher pode falsificar a identidade da vítima para se fazer passar por um remetente de confiança para outras vítimas da mesma organização.
- Fraudes 419/Nigerianas: Um e-mail de phishing verboso de alguém que diz ser um príncipe nigeriano é uma das primeiras e mais antigas burlas da Internet. Este "príncipe" oferece-lhe dinheiro, mas diz que tem de lhe enviar primeiro uma pequena quantia para o reclamar, ou diz que está em apuros e precisa de fundos para os resolver. O número "419" está associado a esta burla. Refere-se à secção do Código Penal Nigeriano que trata da fraude, das acusações e das penas para os infractores.
Vishing (phishing por voz)
Os atacantes fazem-se passar por figuras de autoridade (por exemplo, funcionários de bancos, agentes da autoridade) por telefone para assustar as pessoas e levá-las a partilhar informações sensíveis ou a transferir fundos.
Smishing (SMS Phishing)
Semelhante ao vishing , mas realizado via SMS, smishing envia mensagens fraudulentas incitando os destinatários a clicar em links maliciosos ou a partilhar dados pessoais.
Catfishing
Uma tática enganosa em que os atacantes criam falsas personas online para atrair indivíduos para relações românticas para exploração monetária ou acesso a informações pessoais.
Exemplos de ataques de phishing
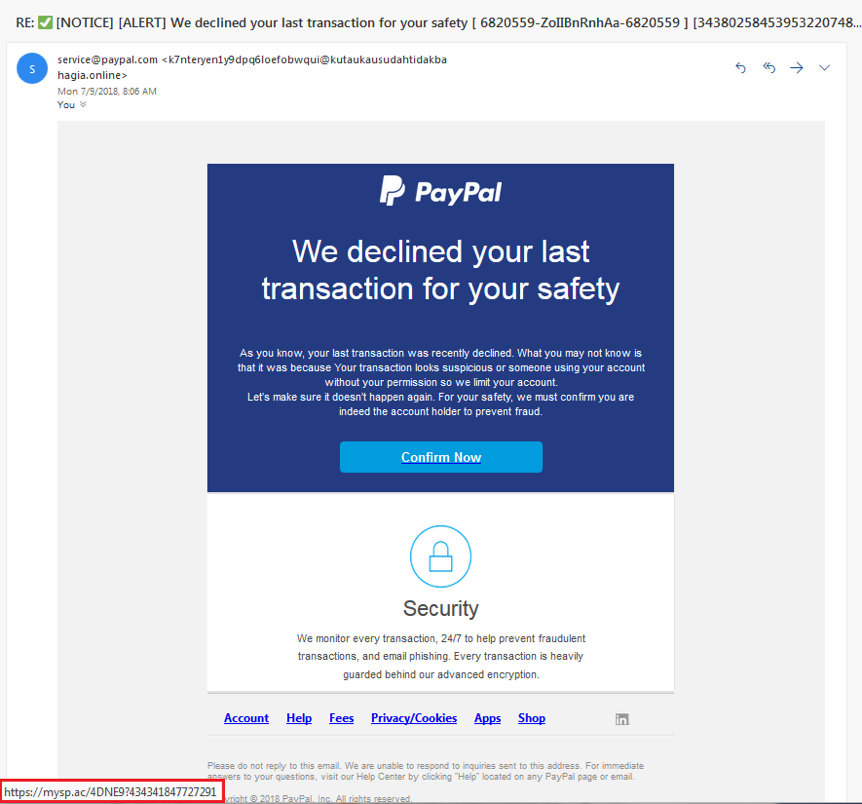
Eis um exemplo de uma tentativa de phishing que falsifica um aviso de PayPal , solicitando ao destinatário que clique no botão “Confirmar agora”. Ao passar o cursor sobre o botão, o verdadeiro destino do URL é revelado no retângulo vermelho.
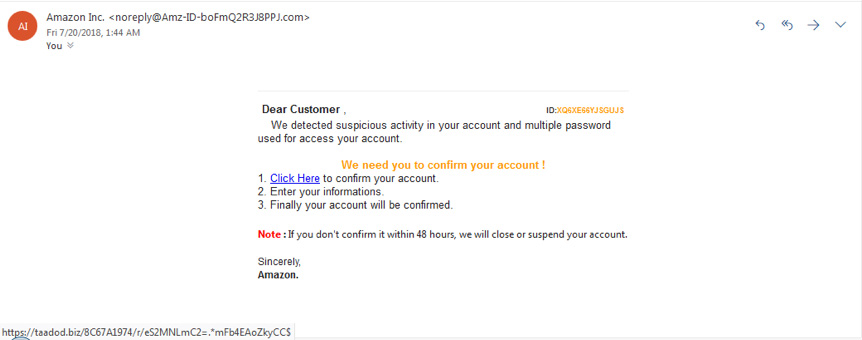
Eis outra imagem de ataque de phishing, desta vez afirmando ser de Amazon Observe a ameaça de encerramento da conta caso não haja resposta no prazo de 48 horas.
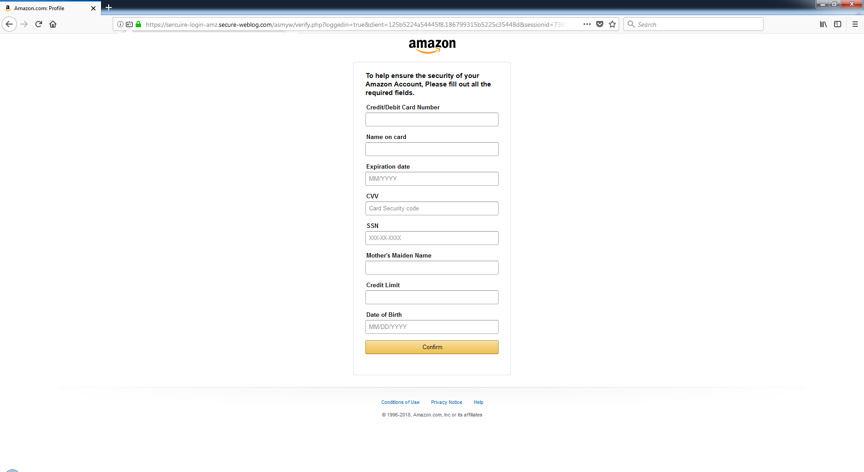
Clicar na ligação leva-o a este formulário, convidando-o a dar o que o phisher precisa para saquear os seus valores:
Porque é que o phishing é eficaz?
O phishing é notavelmente eficaz devido à sua exploração da psicologia humana, em vez de se basear em tácticas técnicas avançadas. Muitas vezes disfarçados de comunicações urgentes de figuras autorizadas, os esquemas de phishing aproveitam-se da confiança e do medo dos indivíduos.
Adam Kujawa, anteriormente de Malwarebytes Labs Em síntese: “O phishing destaca-se como o ciberataque mais simples e, ao mesmo tempo, mais potente, visando principalmente o elemento mais vulnerável e poderoso: a mente humana.” A falta de sofisticação técnica e o potencial para provocar reações imediatas evidenciam porque é que o phishing continua a ser uma ameaça online generalizada e grave.
"O phishing é o tipo mais simples de ciberataque e, ao mesmo tempo, o mais perigoso e eficaz."
Os burlões não estão a tentar explorar uma vulnerabilidade técnica no sistema operativo do seu dispositivo — estão a usar engenharia social. Windows Dos iPhones aos Macs e Androids, nenhum sistema operativo está completamente imune ao phishing, por mais robusta que seja a sua segurança. Aliás, os atacantes recorrem frequentemente ao phishing por não conseguirem encontrar vulnerabilidades técnicas.
Para quê perder tempo a quebrar as camadas de segurança quando se pode enganar alguém para que nos entregue a chave? Muitas vezes, o elo mais fraco num sistema de segurança não é uma falha enterrada no código informático, mas sim um ser humano que não verifica duas vezes a origem de um e-mail.
Agora que já explorámos o que é o phishing e como funciona, vamos ver onde tudo começou, remontando aos anos 70 com a pirataria de sistemas telefónicos, também conhecida como "phreaking".
A história do phishing
O termo "phishing" compara as tentativas de burla à pesca, em que o isco é utilizado para atrair as vítimas. Pensa-se que teve origem na cultura "phreaking" dos anos 70, que envolvia a pirataria de sistemas telefónicos. Antes do termo "phishi
O termo “ng” foi cunhado, e uma técnica semelhante foi apresentada numa conferência de tecnologia em 1987. O primeiro uso conhecido do termo remonta a 1996, associado a hacker Khan C Smith, envolvido num golpe contra os utilizadores da America Online (AOL), explorou a popularidade da AOL fazendo-se passar por funcionários da empresa para recolher informações dos utilizadores.
Com a chegada dos anos 2000, os burlões mudaram o foco para os sistemas de pagamento online, bancos e plataformas de redes sociais. Criaram domínios falsos convincentes, especialmente falsificando o eBay e outros sites. PayPal , enganando os utilizadores para que partilhem informações confidenciais. O primeiro ataque de phishing dirigido a um banco foi reportado em 2003. Em meados da década de 2000, o phishing já se tinha tornado uma grande ameaça cibernética, com campanhas sofisticadas e organizadas, causando perdas financeiras significativas.
Os danos aumentaram ao longo dos anos, com incidentes notáveis, incluindo uma campanha patrocinada pelo Estado em 2011, a enorme violação de dados da Target em 2013 e tentativas de phishing político de grande impacto em 2016. A tendência continuou em 2017, com um golpe que resultou no desvio de mais de 100 milhões de dólares de gigantes tecnológicos como a Google e a... Facebook .