As campanhas de phishing que envolvem entregas de encomendas surgem em todo o mundo sob diferentes nomes de transportadoras. Nos Estados Unidos, as mensagens fazem-se geralmente passar pelo USPS (United States Postal Service) e alegam que um pacote tem um endereço inválido ou não pôde ser entregue. Mensagens semelhantes se fazem passar pela Colissimo e Chronopost em França, pelos Correos em Espanha, pelos Poste Italiane em Itália e pelos PostNL na Holanda.
Os detalhes variam, mas o objetivo é geralmente o mesmo: persuadi-lo a visitar um site falso de entregas e fornecer informações pessoais e financeiras.
Um e-mail falso de entrega da bpost
Uma recente campanha dirigida aos clientes do serviço postal belga bpost começa com um e-mail que afirma que uma encomenda não pôde ser entregue porque não foram pagos 4,95 € em taxas alfandegárias.
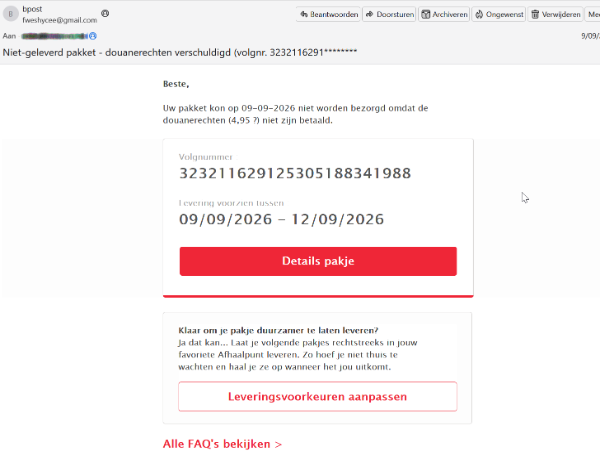
Em inglês, o assunto e a mensagem eram:
Pacote não entregue — taxas alfandegárias a pagar (código de seguimento 3232116291*******).
A sua encomenda não pôde ser entregue no dia 9 de setembro de 2026 porque os direitos aduaneiros (4,95 €) não foram pagos.
O valor é tão pequeno que os destinatários podem pagar sem pensar muito. No entanto, o site não se limita a cobrar a suposta taxa. Solicita informações pessoais, dados do cartão e informações bancárias.
Como funciona o esquema
O link passa primeiro por um serviço de encurtamento de URL (hxxps://qr[.]paps[.]jp/1GWsa) antes de redirecionar para um site falso do bpost. A campanha utilizou diversos domínios falsos do bpost, incluindo:
hxxps://bpost[.]be-pakje-ontvangen-nl-recevoir-colis-fr[.]my[.]id/
bpost[.]center, que é o domínio apresentado nas capturas de ecrã abaixo.
A página copia a identidade visual da bpost e exibe alegações de segurança como "Ligação SSL segura", "SSL de 256 bits", "Compatível com SEPA" e "Pagamento seguro". Estes rótulos foram adicionados pelos burlões e não comprovam que a página ou o pagamento sejam seguros.
Traduzimos as capturas de ecrã abaixo do holandês original para o inglês.
A primeira página solicita o nome, número de telefone, endereço de e-mail e idade do destinatário:
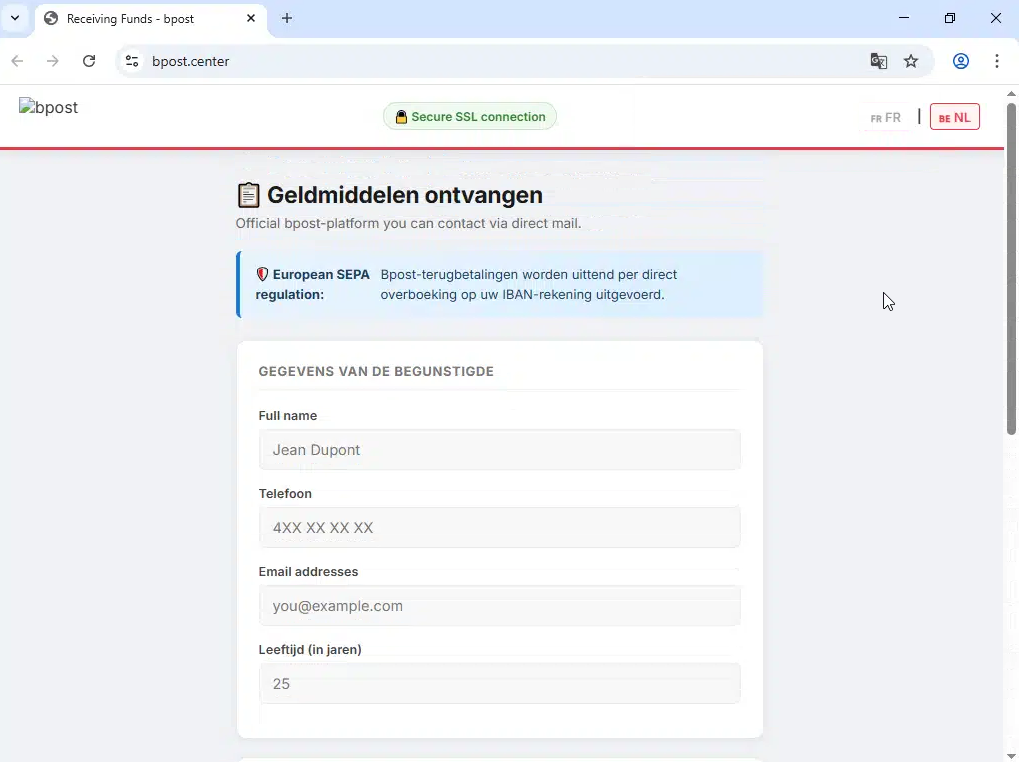
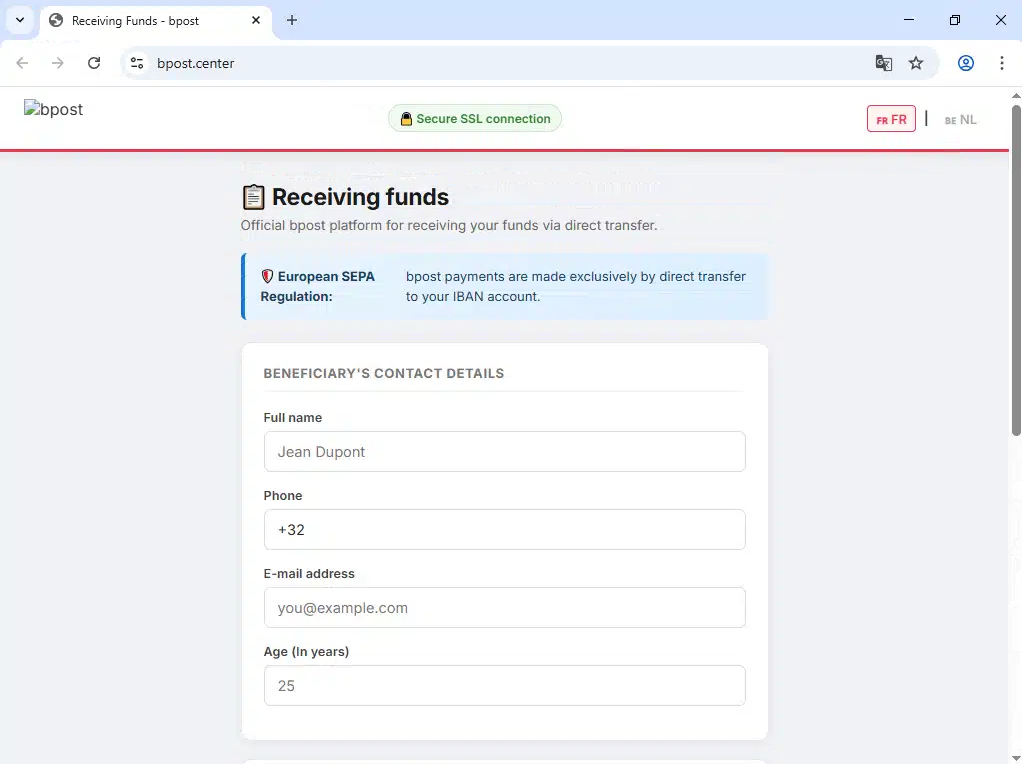
Esta referência ao recebimento de fundos não corresponde à afirmação do e-mail de que deve ser paga uma taxa alfandegária. A página seguinte solicita um IBAN, número do cartão, data de validade e valor do pagamento:
De seguida, solicita o alvo real: os dados completos do cartão de crédito e da conta bancária.
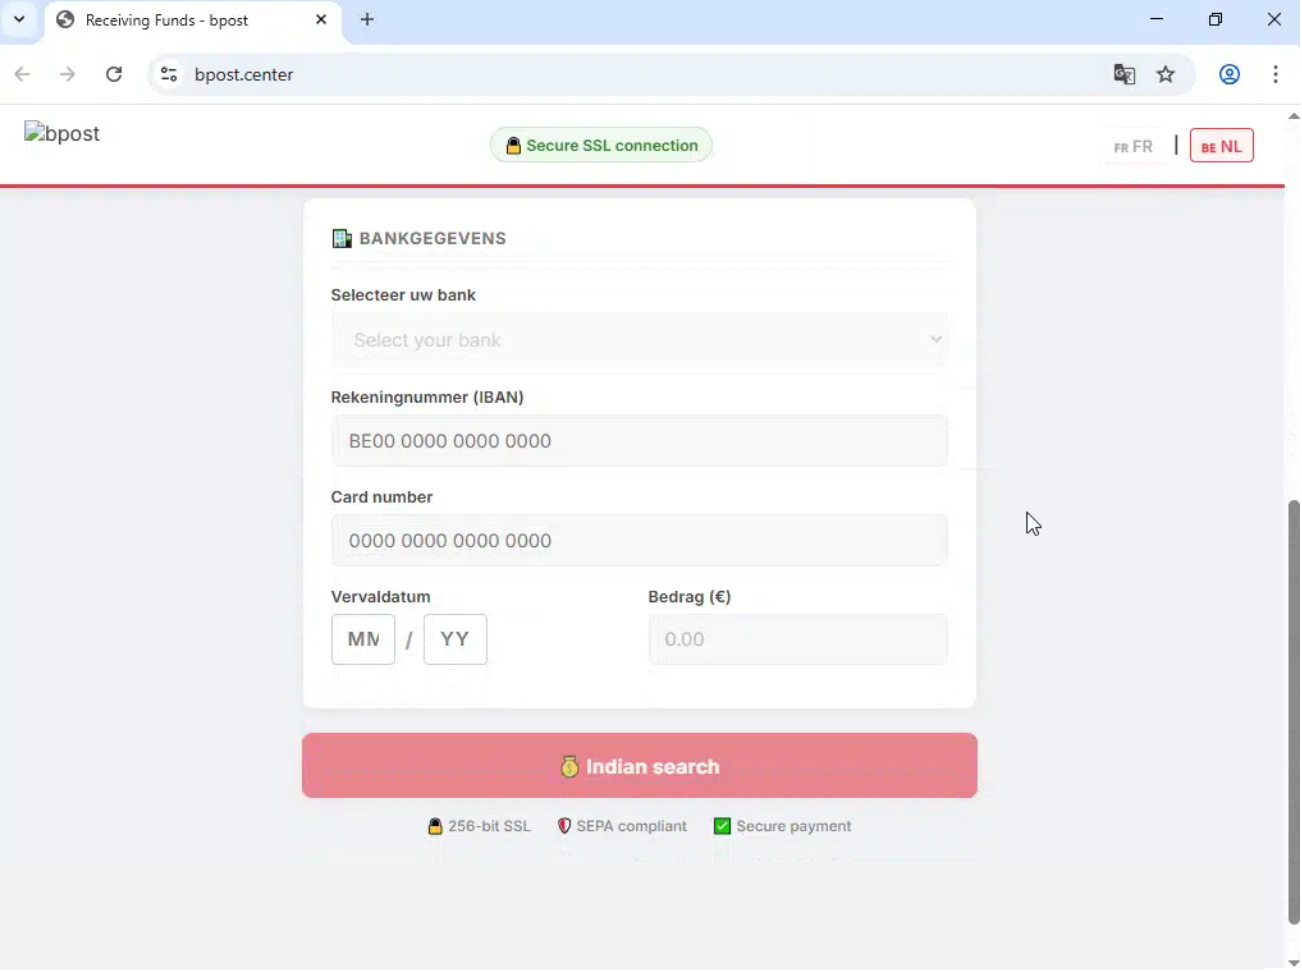
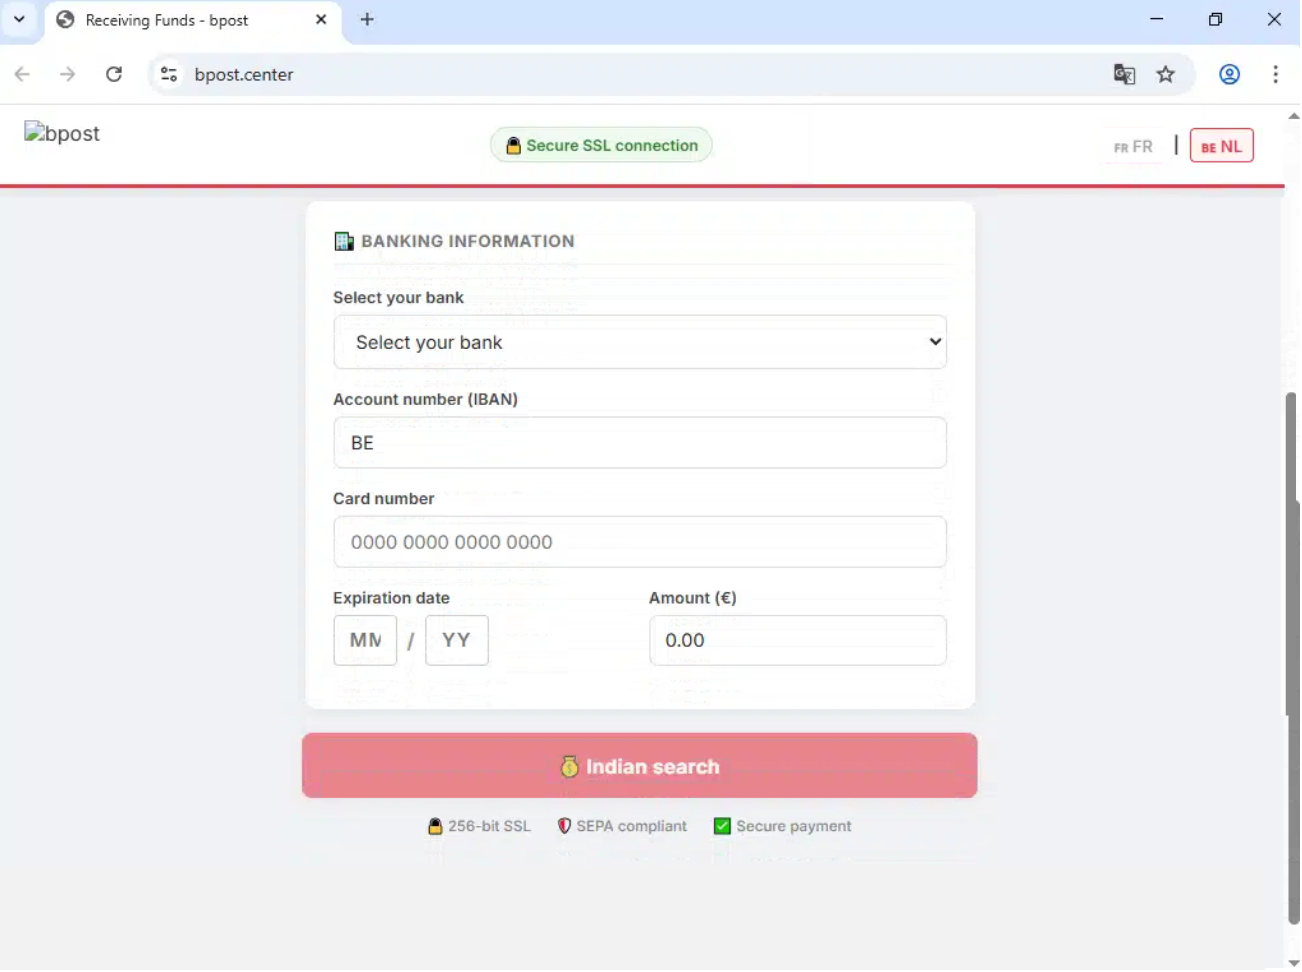
A versão original em holandês continha outro erro: um dos botões exibia “Indian search” em vez de “Betaal”, a palavra holandesa para “Pagar”. Erros como este podem expor uma fraude, mas muitas páginas de phishing são construídas com tanto cuidado que não apresentam gralhas ou traduções incorretas óbvias.
Uma vez introduzidos, os dados do cartão podem ser utilizados para compras fraudulentas ou vendidos a outros criminosos. As informações pessoais e bancárias também podem ser utilizadas para tornar os esquemas posteriores mais convincentes.
Como se proteger
- Verifique o estado da sua entrega por conta própria. Abra a aplicação oficial da transportadora ou introduza o endereço do site no seu browser e utilize o seu código de seguimento para consultar o estado da entrega.
- Verifique o remetente e o destinatário. Uma mensagem pode utilizar o nome de uma transportadora, mesmo vindo de um endereço de e-mail não relacionado ou com uma ligação para um domínio diferente.
- Tenha cuidado com taxas ou reembolsos inesperados. Um pequeno pagamento ou a promessa de reembolso podem ser utilizados para o persuadir a fornecer informações muito mais valiosas.
- Desconfie de encomendas que forneçam demasiada informação financeira. Um pedido de IBAN, para além dos dados do cartão, deve ser visto com desconfiança, principalmente quando supostamente se refere a uma pequena taxa de entrega.
Se tiver introduzido os seus dados bancários ou de cartão num site suspeito, contacte imediatamente o seu banco ou emissor do cartão. Bloqueie o cartão afetado, se a aplicação do seu banco o permitir, monitorize as suas contas em busca de transações desconhecidas e altere qualquer palavra-passe que tenha introduzido no site.
Malwarebytes O Scam Guard — integrado no Malwarebytes — rastreia e bloqueia estas campanhas assim que aparecem. Se tiver dúvidas sobre uma mensagem, utilize o Scam Guard , que está integrado no Malwarebytes . Windows , Mac , Android , e iOS —posso verificar por si. Cole a mensagem ou o link, ou carregue uma captura de ecrã, para uma avaliação instantânea.
Algo parece errado? Verifique antes de clicar.
Malwarebytes Guardajuda-o a analisar instantaneamente links, mensagens de texto e capturas de ecrã suspeitos.
Disponível comMalwarebytes Premium para todos os seus dispositivos e naMalwarebytes para iOS Android.