A Bitrefill é uma empresa legítima que vende cartões-presente para lojas populares como Amazon Vendem serviços de operadoras como a Deliveroo, Apple, Nintendo e milhares de outras. Também vendem eSIMs e carregamentos para telemóveis. Pode pagar tudo isto no site deles com criptomoedas.
A burla visa enganar as pessoas que pesquisam por Bitrefill ou por algum produto ou serviço que a empresa venda, como por exemplo um cartão presente. As vítimas veem um resultado de pesquisa que parece levar ao site da Bitrefill, mas que na verdade direciona para um domínio falso. O site falso conduz-nas então através de um processo que aparenta ser uma compra normal. Os sites falsos não são operados pela Bitrefill nem têm qualquer ligação com a mesma; os burlões copiaram a identidade visual e o processo de finalização da compra.
A vítima escolhe um valor e uma criptomoeda antes de receber um código QR e um endereço de pagamento. Mas, em vez de pagar à Bitrefill, envia a criptomoeda diretamente para um endereço controlado pelos burlões. Ela não recebe nada em troca e a recuperação do pagamento é extremamente improvável.
Porque é que os pagamentos falsos de criptomoedas funcionam tão bem?
O phishing envolve frequentemente várias etapas. Primeiro, o atacante precisa de roubar a palavra-passe. Depois, pode precisar de contornar a autenticação de dois fatores (2FA), aceder à conta sem acionar a verificação de fraude e encontrar uma forma de transformar o acesso à conta em dinheiro. Muitos golpes falham em algum ponto desta cadeia.
Este golpe de pagamento evita estes obstáculos persuadindo as vítimas a enviar dinheiro diretamente para os burlões. Não há conta para invadir nem cartão roubado para usar. A vítima envia criptomoedas diretamente para um endereço controlado pelos burlões, e os pagamentos com criptomoedas geralmente não podem ser revertidos ou estornados.
O pedido de pagamento também se enquadra na situação. Um pedido de criptomoeda pode parecer suspeito em muitos sites, mas a Bitrefill aceita-o realmente. Numa cópia convincente do seu checkout, pagar com criptomoeda parece completamente normal.
Tudo isto pode explicar porque encontrámos um conjunto de sites falsos em vez de uma única página, com opções de pagamento que permitiam valores até 1.990 dólares.
Como é um caixa falso?
O site que analisámos é uma cópia quase idêntica do checkout da Bitrefill, alojado num domínio criado simplesmente adicionando uma palavra ao nome da marca. Tudo o que um cliente espera está presente. A identidade visual está correta, o layout é idêntico, a página é rápida e bem conseguida, e o processo de pagamento funciona exatamente como o original.
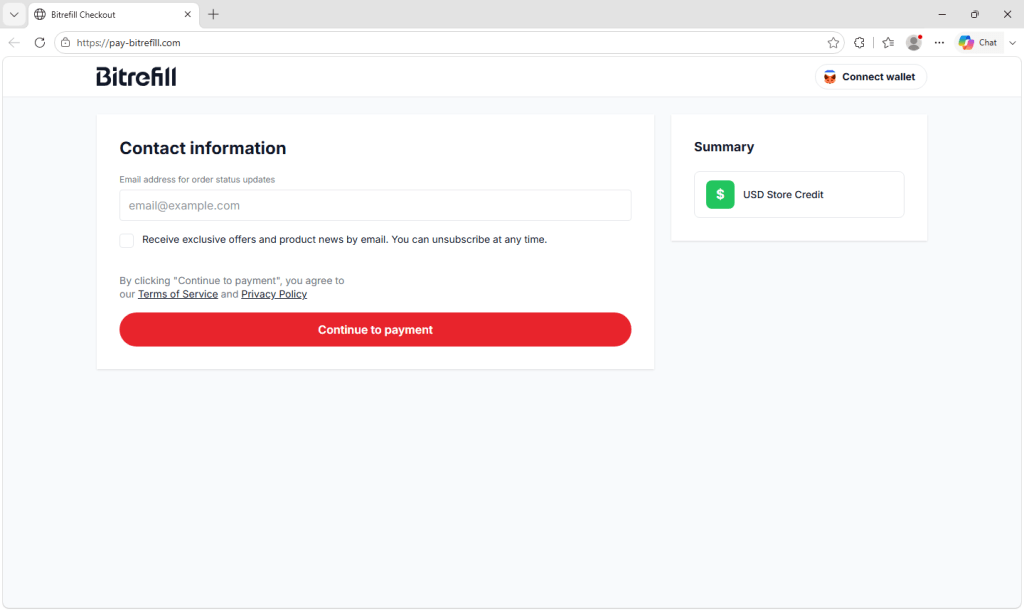
Terá de fornecer um endereço de e-mail para receber atualizações sobre a encomenda, bem como links para os termos de serviço e a política de privacidade. De seguida, escolhe o método de pagamento, de entre as opções oferecidas: Bitcoin, Ethereum, USDC, USDT, Solana e Litecoin. O site também aceita pagamentos com cartão, mediante uma pequena taxa adicional.
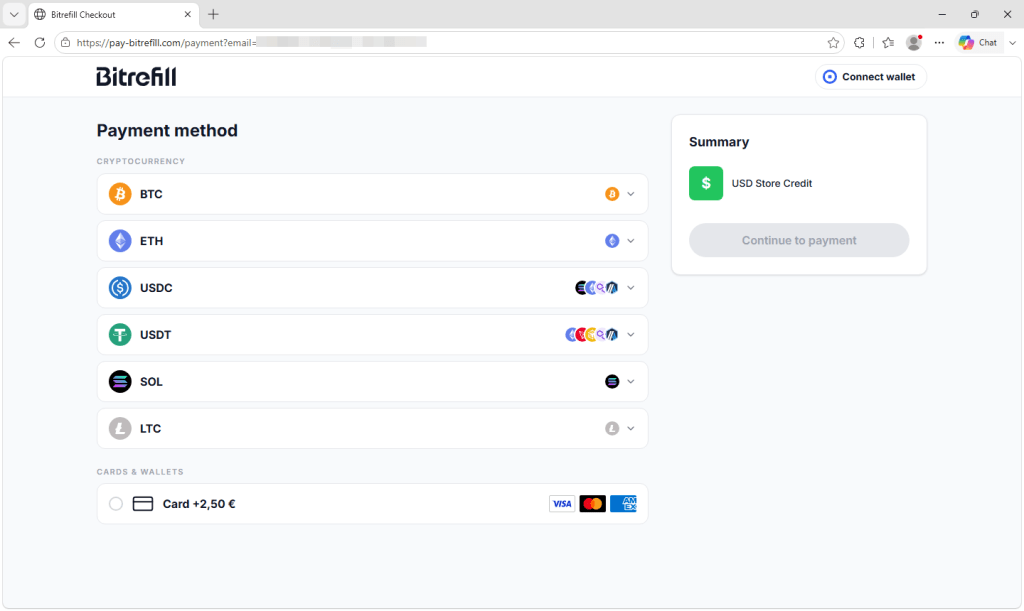
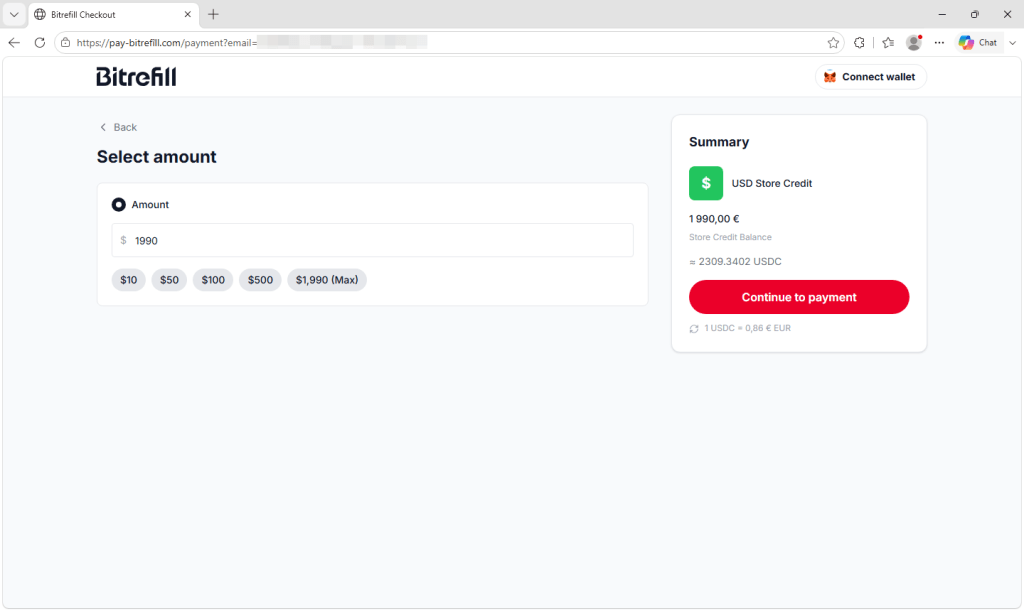
De seguida, seleciona um valor, com botões predefinidos e um máximo de 1.990 dólares, embora os símbolos de moeda inconsistentes ofereçam uma pequena pista de que algo está errado.
Por fim, chega a um ecrã de pagamento que exibe um código QR, um endereço marcado para utilização única, o valor convertido na criptomoeda escolhida e um cronómetro regressivo que lhe dá pouco menos de uma hora para enviar os fundos.
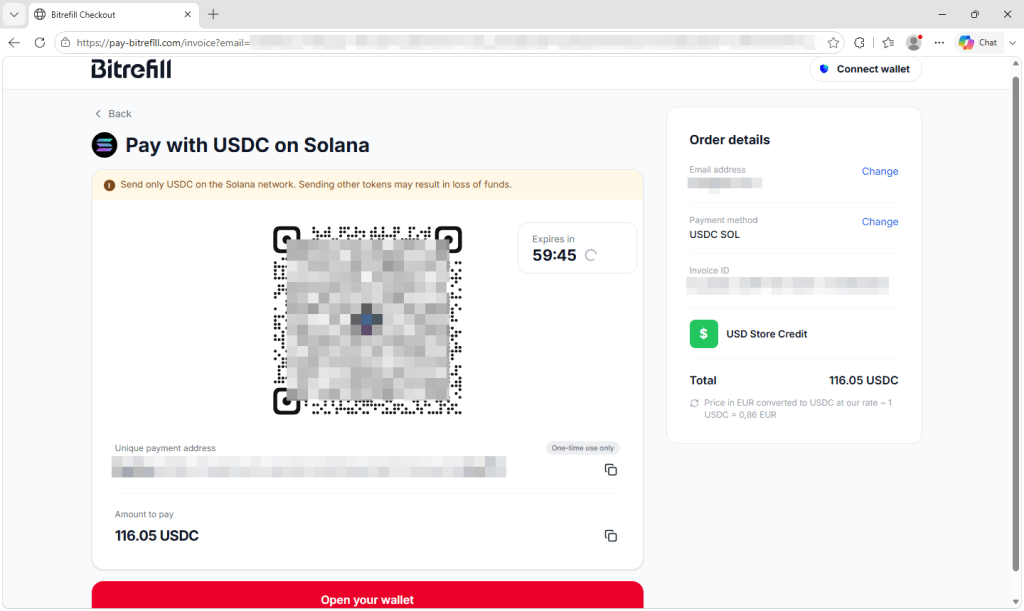
Nenhum destes elementos, por si só, é sinal de alerta. Endereços únicos, prazos de validade e conversão de moeda são comuns nos pagamentos com criptomoedas, e é exatamente por isso que o texto é convincente. Todos os elementos de pressão na página foram copiados de sistemas de pagamento legítimos.
A única diferença significativa é o endereço para onde o dinheiro é enviado e, quando a vítima envia a criptomoeda, recuperá-la é extremamente improvável.
Como é que as pessoas estão a chegar a essas páginas
A distribuição aqui não parece depender do e-mail. A Bitrefill afirmou publicamente que os sites que copiam o seu sistema de checkout e utilizam nomes semelhantes têm aparecido nos resultados dos motores de busca, e que a sua equipa de segurança está a trabalhar com especialistas em remoção de conteúdos para os eliminar.
A configuração do site corrobora esta hipótese. O falso checkout redireciona os visitantes para um segundo domínio da mesma família, sendo que o link utilizado contém um parâmetro que nomeia um motor de busca, sugerindo que os operadores estão a categorizar o tráfego recebido com base na sua origem.
Há aqui um pormenor que merece mais atenção do que aquela que geralmente recebe. O checkout falso tem um software comercial de análise instalado, o mesmo tipo de produto que uma equipa legítima de e-commerce utiliza para medir quantos visitantes abandonam o carrinho. A sua presença sugere que os operadores querem medir e melhorar o número de visitantes que completam um pagamento.
Estas campanhas não são iniciativas oportunistas e isoladas, criadas por alguém na esperança de um sucesso passageiro. São geridas como negócios, medidas e otimizadas como qualquer outro funil de vendas, com a vítima no papel do cliente.
Uma marca não é um destino.
Os domínios deste grupo utilizam vários truques para fazer com que os seus endereços pareçam convincentes. Alguns trocam uma letra por um caractere visualmente semelhante, fazendo com que a marca pareça correta, a menos que se olhe atentamente. Outros acrescentam uma palavra plausível, como pay ou gift, produzindo endereços que se assemelham aos sites de pagamento oficiais. Alguns fazem as duas coisas.
Vários utilizam nomes de domínio internacionalizados, que podem conter caracteres de diferentes alfabetos ou versões acentuadas de letras latinas. Os browsers traduzem estes domínios para um formato ASCII que começa por xn--, conhecido como Punycode. A olho nu, as versões exibidas podem ser quase indistinguíveis do nome genuíno.
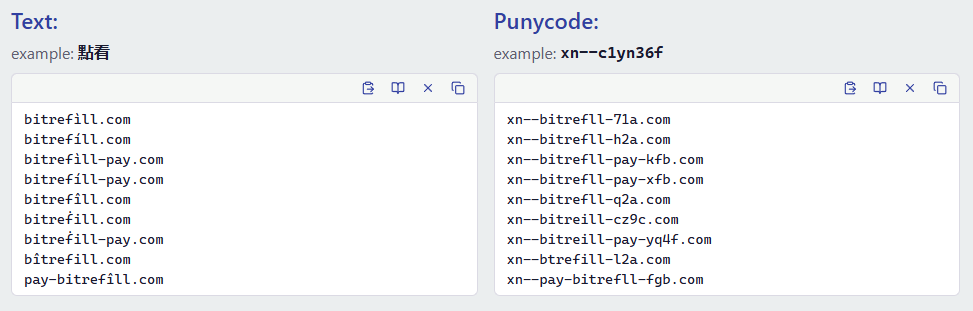
xn--.A solução não é simplesmente melhorar a capacidade de identificar pequenas diferenças. Estes domínios são concebidos para contornar a inspeção visual e podem ser especialmente difíceis de reconhecer no ecrã de um telemóvel. Reconhecer o nome de uma empresa algures no endereço de um website não indica quem é o proprietário.
Lembre-se: ver o nome correto da empresa num URL não é suficiente. Verifique se o domínio real é exatamente o que a empresa utiliza.
O que fazer
- Comece pelo site em que já confia. Utilize um marcador guardado ou digite com cuidado.
bitrefill.comSe já estiver a fazer uma compra no site legítimo, permaneça nessa sessão em vez de abrir uma página de checkout a partir de uma pesquisa separada. - Suspeite dos resultados de pesquisa para páginas de pagamento e finalização de compra. Os burlões podem comprar anúncios nos motores de busca ou manipular os seus sites para aparecerem em destaque. O primeiro resultado não é necessariamente o mais seguro.
- Verifique a barra de endereço antes de enviar. Os pagamentos em criptomoedas geralmente não podem ser revertidos ou estornados. Confirme se o domínio principal está correto.
bitrefill.comantes de aprovar um pagamento. - Suspeite de domínios que contenham uma marca seguida de uma palavra extra. Um subdomínio legítimo colocaria o texto adicional antes do domínio principal da empresa, como em
pay.example.comUm endereço comoexample-pay.comÉ um domínio completamente separado que qualquer pessoa pode registar. - Não aprove pedidos de carteira em sites que não verificou. A ligação de uma carteira normalmente não transfere fundos, mas um site fraudulento pode pedir-lhe que subscreva uma transação ou conceda permissões de tokens que permitam o roubo de ativos.
- Se já enviou fundos, aja rapidamente, embora a recuperação seja improvável. Informe o endereço de destino à corretora ou ao fornecedor da carteira que utilizou, denuncie o incidente ao serviço nacional de denúncia de fraudes do seu país e notifique a Bitrefill para que esta possa adicionar o domínio à sua lista de atividades de remoção. Os serviços de recuperação que prometem recuperar criptomoedas roubadas mediante o pagamento de uma taxa antecipada são geralmente fraudes subsequentes.
Verifique antes de clicar
A proteção mais simples contra uma página como esta é evitar aceder a ela. Malwarebytes Browser Guard é uma extensão gratuita para browsers que bloqueia sites conhecidos por fraudes e phishing, bem como anúncios maliciosos e resultados de pesquisa que levam até eles.
Tem uma captura de ecrã ou URL de uma possível fraude? Enviar para o Scam Guard — integrado no Malwarebytes Premium Security . Windows , Mac , iOS , e Android —e receberá um veredicto e dicas de segurança em segundos.
Indicadores de comprometimento (IOCs)
Domínios:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Impedir as ameaças antes que causem qualquer dano.
Browser Guard Malwarebytes Browser Guard automaticamente páginas de phishing e sites maliciosos. É gratuito e instala-se com um clique. Adicione-o ao seu navegador →