

Злоумышленники выдают себя за крупные компании и рекрутеров, чтобы обмануть специалистов в области маркетинга, используя надежные сервисы и хитрости браузера, чтобы их мошенничество выглядело правдоподобно.
В статье сайта BleepingComputer, посвященной этой кампании, было выявлено как минимум 34 домена, подделывающих имена известных компаний, в том числе Netflix, Coca-Cola, Adidas и FIFA.
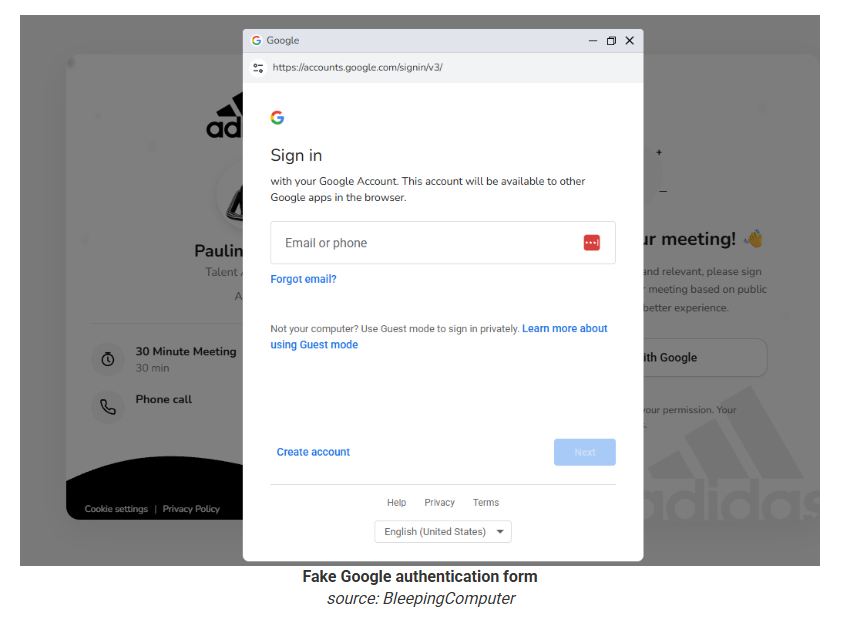
Приманкой служит поддельное приглашение на собеседование или запрос о назначении встречи от «рекрутера», представляющего одну из этих крупных компаний. Затем на поддельном веб-сайте жертве отображается поддельное всплывающее окно входа в систему Google, встроенное непосредственно в страницу, а не в реальном окне браузера.
Чтобы избежать обнаружения, злоумышленники направляют жертв через цепочку легитимных сервисов, прежде чем те попадают на фишинговый сайт. Таким образом, вместо прямого перехода из точки A в точку D пользователь проходит путь A → B → C → D. В фишинге злоумышленники используют этот прием, чтобы конечный вредоносный сайт выглядел менее подозрительно, поскольку жертва сначала проходит через сервисы, выглядящие легитимными.
«В ходе этой атаки злоумышленники злоупотребляют легитимной облачной платформой управления персоналом PeopleForce и доменом, связанным со службой Salesforce Marketing Cloud, после чего перенаправляют получателя на вредоносную целевую страницу».
Сайт BleepingComputer отметил, что эта кампания проводится уже не менее пяти месяцев и в первую очередь нацелена на специалистов в сфере маркетинга. Из наших собственных исследований известно, что фишинг под видом вакансий чрезвычайно распространен и, вероятно, особенно эффективен в условиях, когда конкуренция за вакансии начального уровня остается высокой, а искусственный интеллект продолжает оказывать влияние на рынок труда.
Как оставаться в безопасности
Подобные кампании демонстрируют, как мошенничество с использованием искусственного интеллекта меняет характер мошенничества, кражи личных данных и способы, которыми злоумышленники злоупотребляют доверием.
Как написал Стефан Дасич в посте о подобной фишинговой кампании, целью которой было... Facebook реквизиты для входа:
«Лучшая защита — это не распознавание подделок, а знание того, что ни один законный процесс найма никогда не потребует от вас аутентификации через незнакомую страницу, даже если она замаскирована под Google». Facebook или что-нибудь еще. Если сомневаетесь, закройте вкладку, зайдите на сайт компании самостоятельно и примените решение старым проверенным способом.
Среди других полезных советов можно отметить следующие:
- Не переходите по ссылкам и не открывайте вложения в незапрашиваемых предложениях о работе.
- Используйте менеджер паролей. Он не будет автоматически вводить ваше имя пользователя и пароль Google на поддельном сайте.
- Используйте актуальноеантивирусное решениес защитой в режиме реального времени и функцией защиты в Интернете.
Полезный совет: Malwarebytes Scam Guard помог бы распознать эту атаку как мошенничество.
Что-то не так? Проверьте, прежде чем нажимать.
Malwarebytes Scam Guard помогает мгновенно анализировать подозрительные ссылки, тексты и скриншоты.
Доступно в составе Malwarebytes Premium Security для всех ваших устройств, а также в приложении Malwarebytes для iOS и Android .








