Eine Domain, die seit langem in Softwaredokumentationen, Codebeispielen und Entwicklertestmaterialien auftaucht, wird nun verwendet, um einen ClickFix-Angriff gegen Windows Nutzer.
Eine Platzhalterdomain steht in einem Beispiel für eine Website. Die bekannteste ist wahrscheinlich … example.com. Ein anderer, third-party[.]com, wird häufig in Dokumentationen verwendet, um eine externe Website, API oder einen Dienst darzustellen.
Es gibt jedoch einen sehr wichtigen Unterschied zwischen den beiden: example.com ist für die Dokumentation reserviert, während third-party[.]com Es handelt sich um eine gewöhnliche Domain. Jeder konnte sie registrieren, und jemand hat es getan. Jedes Dokument, jeder Test und jede Anwendung, die sie fest im Code verankert hat, verweist nun Leser und Nutzer auf die Infrastruktur des Angreifers.
Forscher von Manifold Security fanden heraus, dass Das third-party[.]com wurde eine gefälschte Verifizierungsseite im Cloudflare-Stil angezeigt Windows Besucher. Die Seite versucht, sie zum Öffnen zu bewegen. Windows Führen Sie das Skript aus und fügen Sie den Befehl ein, den es in die Zwischenablage kopiert hat. Dieser Befehl dient zum Herunterladen und Ausführen einer Datei. PowerShell Das Skript. Zum Zeitpunkt der Erstellung dieses Dokuments ist die Domain, auf der das Skript gehostet wird, nicht erreichbar.
ClickFix ist eine Social-Engineering-Technik, die das Opfer zum Installateur der Schadsoftware macht.
Anstatt auf einen schädlichen Anhang oder einen offensichtlichen Download einer ausführbaren Datei zu setzen, verleitet der Angreifer jemanden dazu, selbst einen Befehl auszuführen. Gängige Köder sind:
- Ein gefälschter CAPTCHA- oder Cloudflare Turnstile-Check.
- Ein Browserfehler, der behauptet, eine „manuelle Behebung“ sei erforderlich.
- Ein gefälschter Videoplayer, Dokumentenbetrachter oder beliebter Software- Download.
- Eine Betrugsseite , die den Besucher auffordert, einen Befehl in „Ausführen“, „Eingabeaufforderung“, „Terminal“ oder „PowerShell“ einzufügen.
ClickFix funktioniert, weil der Befehl häufig legitime Befehle verwendet. Windows oder Mac Werkzeuge zum Herunterladen und Ausführen des nächsten Schritts. Es läuft außerdem mit den Berechtigungen der Person, die zum Betreten des Programms bewegt wurde.
Die Folgen können von Datendiebstahl bis hin zu schwerwiegenderen Sicherheitslücken in Unternehmensnetzwerken reichen. In einer kürzlich durchgeführten Kampagne namens TerminalFix verleitete ein gefälschtes Cloudflare-CAPTCHA die Opfer dazu, einen PowerShell-Befehl einzufügen. Windows Terminal oder PowerShell.
Wie man sicher bleibt
Da ClickFix derzeit weit verbreitet ist – und es nicht so aussieht, als würde sich daran in nächster Zeit etwas ändern –, ist es wichtig, aufmerksam, vorsichtig und geschützt zu sein.
- Langsam angehen. Seien Sie vorsichtig bei Webseiten, die Sie auffordern, Befehle auf Ihrem Gerät auszuführen, insbesondere wenn sie einen Countdown oder andere Drucktaktiken anwenden.
- Führen Sie keine Befehle oder Skripte aus unbekannten Quellen aus. Kopieren Sie niemals Code oder Befehle von Webseiten, E-Mails oder Nachrichten, es sei denn, Sie vertrauen der Quelle und verstehen den Zweck der Aktion. Überprüfen Sie Anweisungen selbstständig. Wenn eine Webseite Sie auffordert, einen Befehl auszuführen oder eine technische Aktion durchzuführen, konsultieren Sie die offizielle Dokumentation oder kontaktieren Sie den Support, bevor Sie fortfahren.
- Überprüfen Sie, was Sie einfügen. Eine Website kopiert möglicherweise einen Befehl in Ihre Zwischenablage, ohne Ihnen den vollständigen Text anzuzeigen. Fügen Sie ihn nicht in ein Befehlsfenster ein.
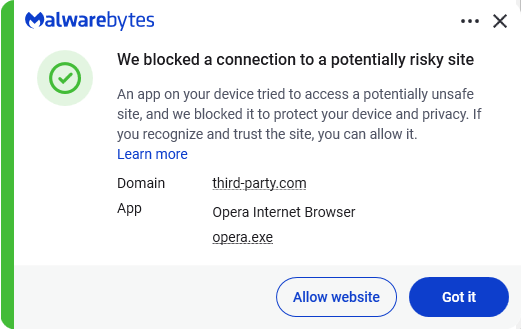
- Sichern Sie Ihr Gerät. Verwenden Sie eine aktuelle Echtzeit- Anti-Malware-Lösung mit einer Webschutzkomponente.
- Informieren Sie sich über neue Angriffstechniken.Das Verständnis, dass Angriffe aus unerwarteten Richtungen kommen und sich weiterentwickeln können, hilft Ihnen, wachsam zu bleiben. Lesen Sie weiter unseren Blog!
Profi-Tipp:Die kostenlose Malwarebytes Browser Guard warnt dich, wenn eine Website versucht, etwas in deine Zwischenablage zu kopieren.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →