Phishing-Angriffe auf Paketdienste tauchen weltweit unter verschiedenen Kuriernamen auf. In den USA geben sich die Betrüger häufig als USPS aus und behaupten, ein Paket habe eine ungültige Adresse oder konnte nicht zugestellt werden. Ähnliche Nachrichten werden in Frankreich von Colissimo und Chronopost, in Spanien von Correos, in Italien von Poste Italiane und in den Niederlanden von PostNL verbreitet.
Die Details variieren, aber das Ziel ist in der Regel dasselbe: Sie dazu zu bewegen, eine gefälschte Kurier-Website zu besuchen und persönliche und finanzielle Informationen preiszugeben.
Eine gefälschte Liefer-E-Mail von bpost
Eine aktuelle Kampagne, die sich an Kunden des belgischen Postdienstes bpost richtet, beginnt mit einer E-Mail, in der behauptet wird, dass ein Paket nicht zugestellt werden konnte, weil 4,95 € an Zollgebühren nicht bezahlt wurden.
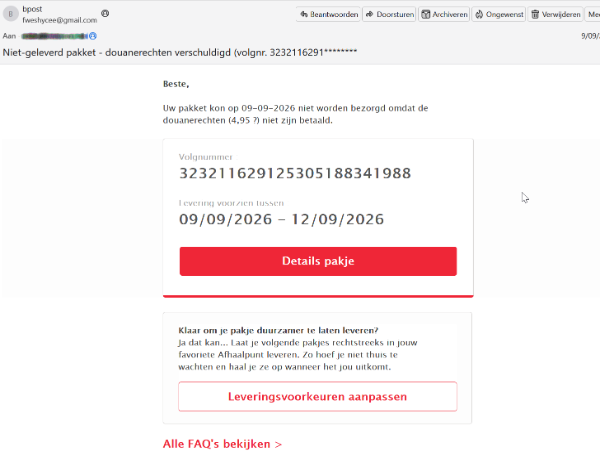
Betreff und Nachricht lauteten auf Englisch:
Nicht zugestelltes Paket – Zollgebühren fällig (Sendungsverfolgungsnummer 3232116291*******).
Ihr Paket konnte am 9. September 2026 nicht zugestellt werden, da die Zollgebühren (4,95 €) nicht bezahlt wurden.
Der Betrag ist so gering, dass Empfänger ihn möglicherweise ohne großes Nachdenken bezahlen. Die Website begnügt sich jedoch nicht mit der Einziehung der vermeintlichen Gebühr. Sie fragt nach persönlichen Daten, Kartendaten und Bankinformationen.
Wie der Betrug funktioniert
Der Link durchläuft zunächst einen URL-Kürzungsdienst (hxxps://qr[.]paps[.]jp/1GWsa) bevor auf eine gefälschte bpost-Website weitergeleitet wurde. Die Kampagne nutzte mehrere gefälschte bpost-Domains, darunter:
hxxps://bpost[.]be-pakje-ontvangen-nl-recevoir-colis-fr[.]my[.]id/
bpost[.]center, das ist die Domain, die in den folgenden Screenshots angezeigt wird.
Die Seite kopiert das Branding von bpost und wirbt mit Sicherheitsversprechen wie „Sichere SSL-Verbindung“, „256-Bit-SSL“, „SEPA-konform“ und „Sichere Zahlung“. Diese Kennzeichnungen wurden von den Betrügern hinzugefügt und beweisen nicht, dass die Seite oder die Zahlung sicher ist.
Wir haben die folgenden Screenshots aus dem Niederländischen ins Englische übersetzt.
Auf der ersten Seite werden Name, Telefonnummer, E-Mail-Adresse und Alter des Empfängers abgefragt:
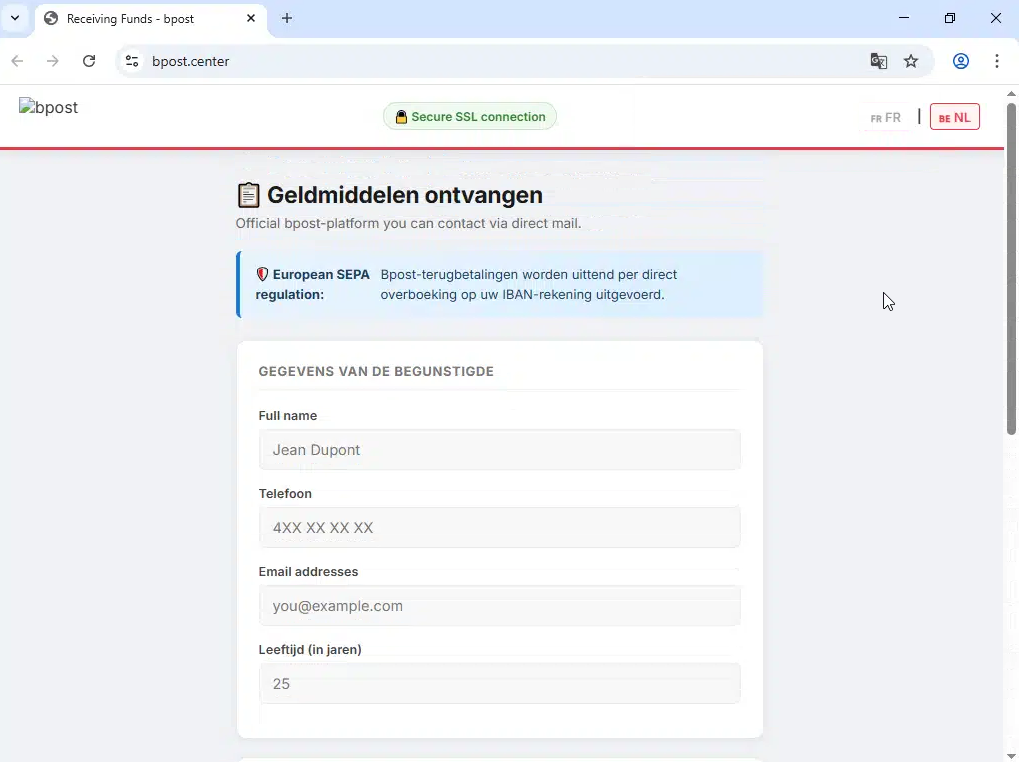
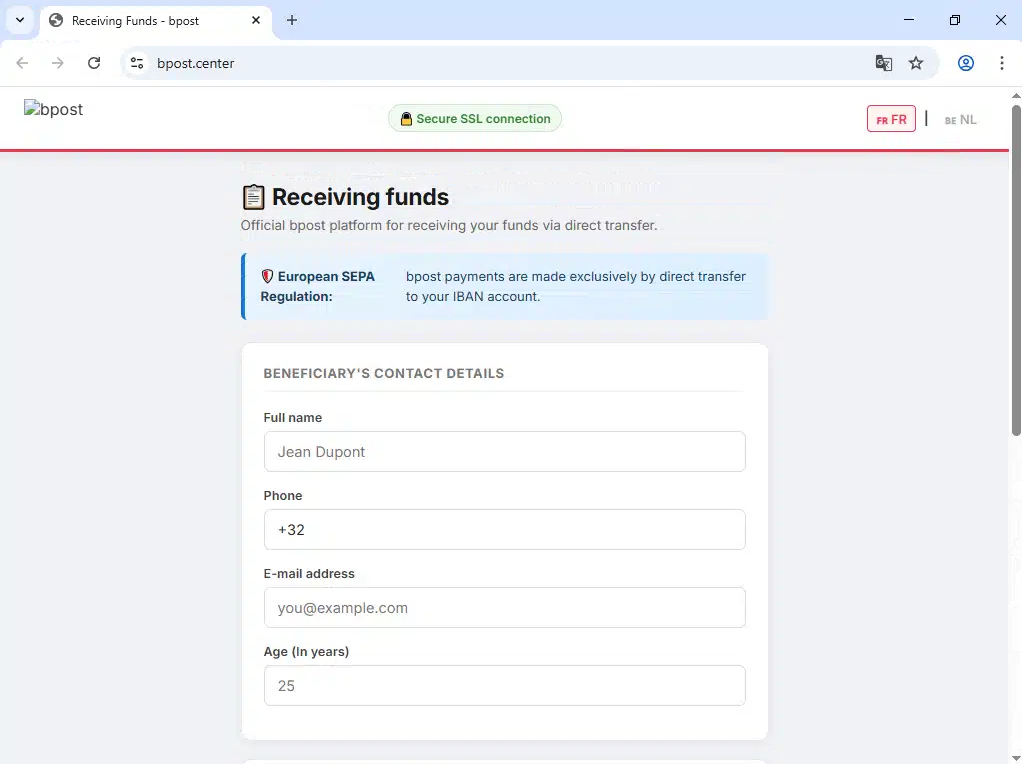
Der Hinweis auf den Geldeingang steht im Widerspruch zu der Behauptung in der E-Mail, dass eine Zollgebühr zu entrichten sei. Auf der nächsten Seite werden IBAN, Kartennummer, Ablaufdatum und Zahlungsbetrag abgefragt.
Dann fragt es nach dem eigentlichen Ziel: den vollständigen Karten- und Bankdaten.
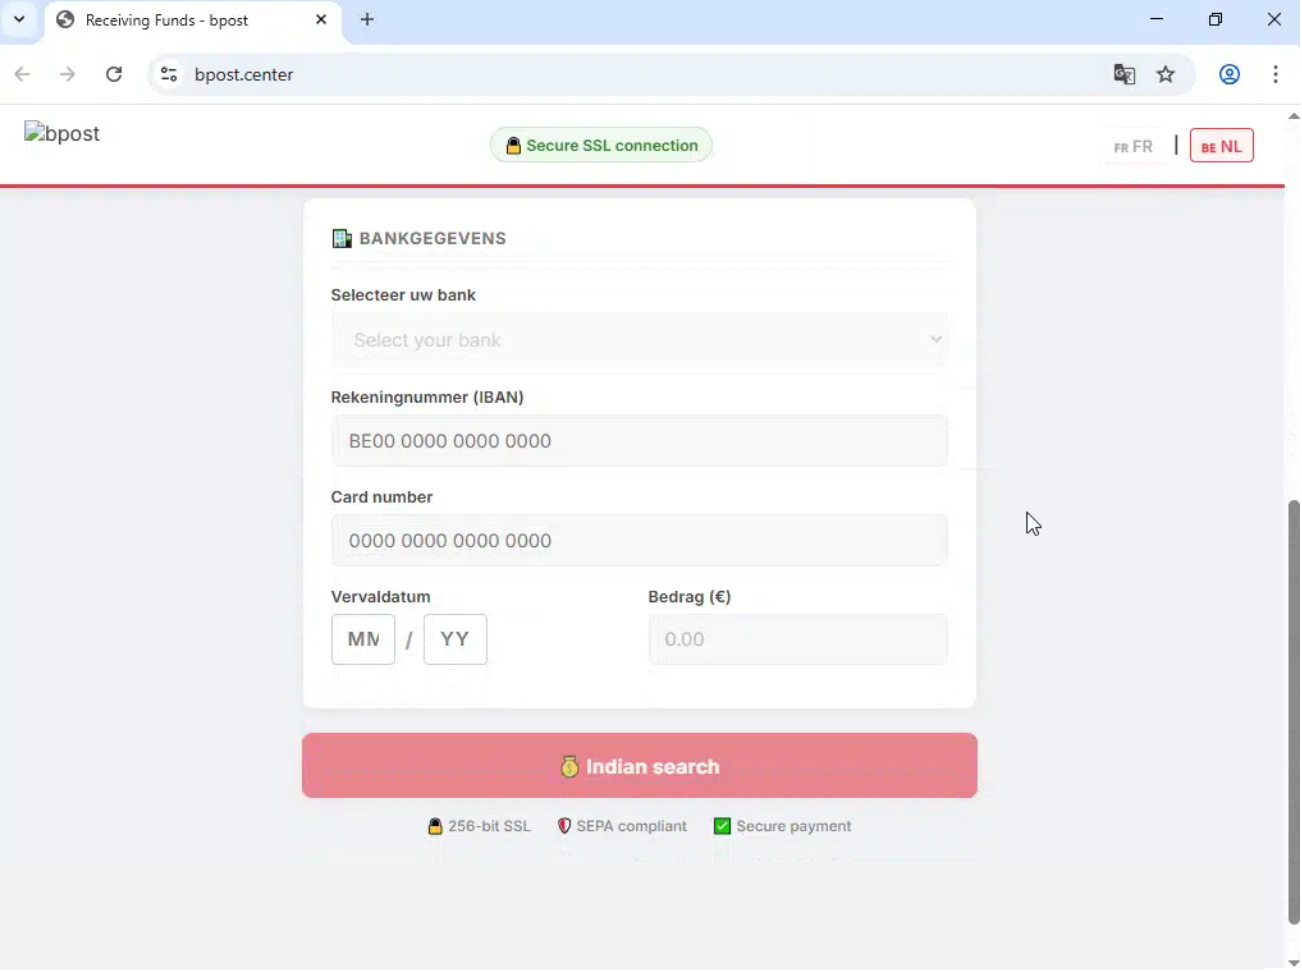
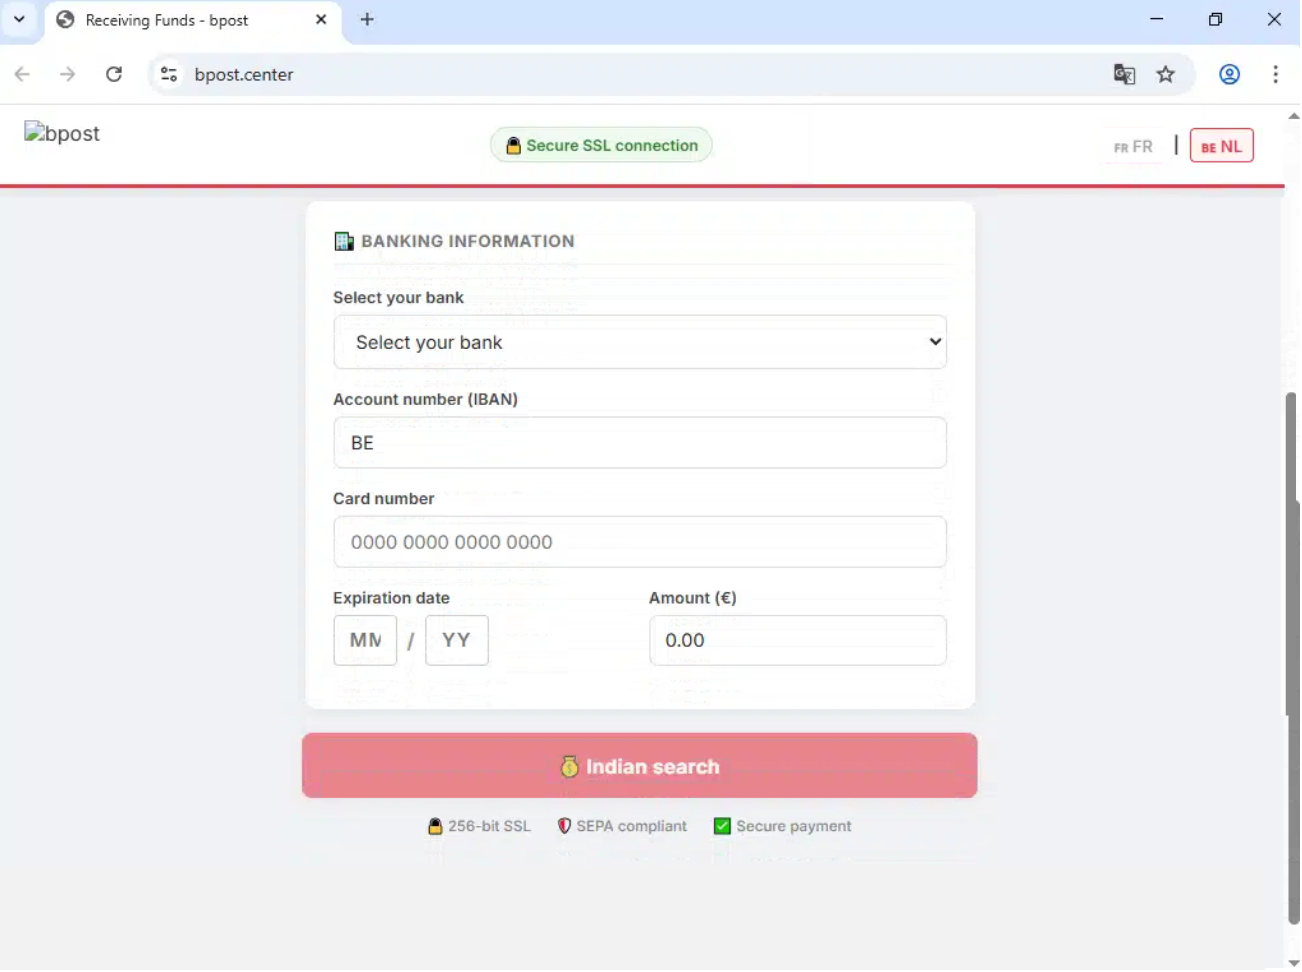
Die niederländische Originalversion enthielt einen weiteren Fehler: Auf einem der Buttons stand „Indian search“ anstatt „Betaal“, dem niederländischen Wort für „Bezahlen“. Solche Fehler können einen Betrug aufdecken, aber viele Phishing-Seiten sind so sorgfältig gestaltet, dass kein offensichtlicher Tippfehler oder Übersetzungsfehler vorkommt.
Einmal übermittelt, können Kartendaten für betrügerische Einkäufe missbraucht oder an andere Kriminelle verkauft werden. Die persönlichen Daten und Bankinformationen können zudem dazu verwendet werden, spätere Betrugsversuche überzeugender zu gestalten.
Wie Sie sich schützen können
- Prüfen Sie die Zustellungsmeldungen selbstständig. Öffnen Sie die offizielle App des Kurierdienstes oder geben Sie dessen Website-Adresse in Ihren Browser ein und verwenden Sie dann Ihre Sendungsnummer, um die Zustellung zu überprüfen.
- Überprüfen Sie Absender und Empfänger. Eine Nachricht kann den Namen eines Kurierdienstes verwenden, obwohl sie von einer nicht zugehörigen E-Mail-Adresse stammt oder auf eine andere Domain verweist.
- Seien Sie vorsichtig bei unerwarteten Gebühren oder Rückerstattungen. Eine kleine Zahlung oder die Zusage einer Rückerstattung kann dazu genutzt werden, Sie zur Preisgabe wesentlich wertvollerer Informationen zu bewegen.
- Seien Sie vorsichtig bei Anfragen nach umfangreichen Finanzinformationen. Anfragen nach IBAN und Kartendaten sollten Sie mit Misstrauen behandeln, insbesondere wenn es sich angeblich um eine geringe Liefergebühr handelt.
Wenn Sie Ihre Karten- oder Bankdaten auf einer verdächtigen Website eingegeben haben, kontaktieren Sie umgehend Ihre Bank oder Ihren Kartenanbieter. Sperren Sie die betroffene Karte, sofern Ihre Banking-App dies zulässt, überprüfen Sie Ihre Konten auf verdächtige Transaktionen und ändern Sie jedes Passwort, das Sie auf der Website eingegeben haben.
Malwarebytes Diese Kampagnen werden erkannt und blockiert, sobald sie auftauchen. Wenn Sie sich bei einer Nachricht unsicher sind, können Sie den in Malwarebytes integrierten Scam Guard verwenden. Windows , Mac , Android , Und iOS —kann ich für Sie überprüfen. Fügen Sie die Nachricht oder den Link ein oder laden Sie einen Screenshot hoch, um eine sofortige Einschätzung zu erhalten.
Stimmt da etwas nicht? Überprüfen Sie es, bevor Sie klicken.
Mit Malwarebytes Guardkönnen Sie verdächtige Links, Texte und Screenshots sofort überprüfen.
Erhältlich mitMalwarebytes Premium für alle Ihre Geräte sowie in derMalwarebytes für iOS Android.