Betrugsversuche im Zusammenhang mit der Verlängerung von Antivirenprogrammen beginnen oft mit einer Nachricht, die behauptet, Ihr Abonnement habe sich automatisch verlängert. Wenn Sie den Anweisungen zur Kündigung folgen, werden Sie auf eine gefälschte Seite weitergeleitet, die Ihre Kontaktdaten abgreifen soll. Die Verlängerungsgebühr hat nie stattgefunden.
Der Erhalt einer Nachricht, in der Ihre Antivirensoftware genannt wird, bedeutet nicht zwangsläufig, dass der Absender Zugriff auf Ihr Gerät oder Ihr Konto hat. Betrüger geben sich als bekannte Marken aus und versenden dieselbe Nachricht an viele Empfänger, da sie wissen, dass sich darunter auch Kunden befinden.
Wie wir bereits berichtet haben, kann allein die Beantwortung einer Betrugsnachricht Ihre Kontaktdaten wertvoller machen, da sie bestätigt, dass Ihre Nummer aktiv ist und Sie bereit sind, zu reagieren. Das Ausfüllen dieses Formulars liefert Betrügern sogar noch mehr: Ihren Namen, Ihre E-Mail-Adresse, Ihre Telefonnummer und den Hinweis, dass Sie möglicherweise auf einen Anruf bezüglich einer angeblichen Antiviren-Zahlung reagieren würden.
Diese Daten können an andere Betrüger verkauft oder für die nächste Phase des Betrugs verwendet werden: ein Anruf von jemandem, der versucht, Sie zur Installation einer Fernzugriffssoftware zu überreden oder Sie um Hilfe bei der Rückabwicklung einer Zahlung zu bitten, die nie stattgefunden hat.
Ein genauerer Blick auf eine gefälschte Avast-Website
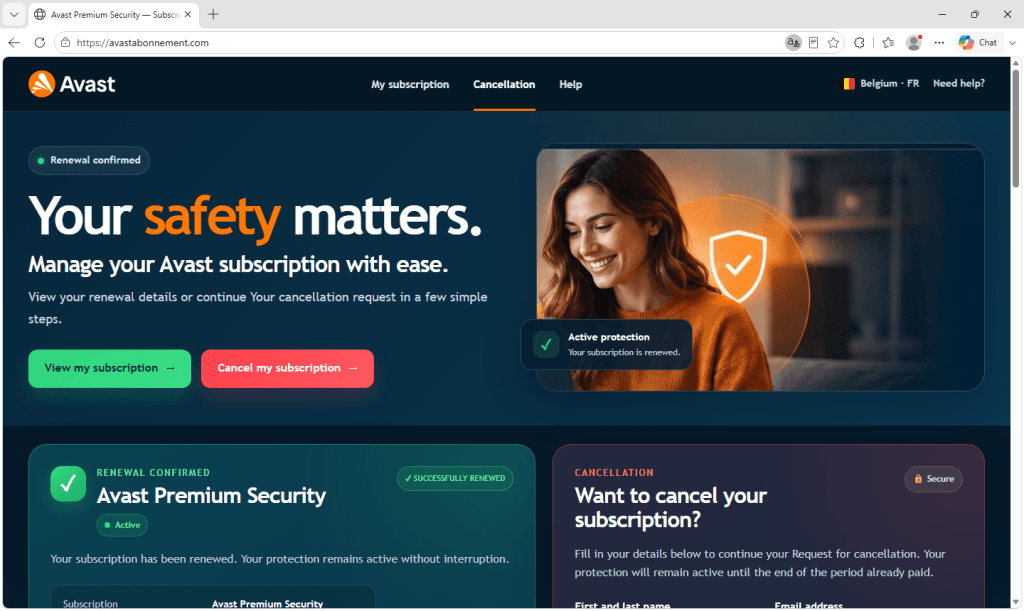
Im Zuge unserer Ermittlungen gegen Betrugsfälle stießen wir auf eine betrügerische Webseite, die sich als Avast ausgab und gezielt Nutzer in Belgien ansprach. Sie wirkte deutlich professioneller als die meisten anderen Betrugsseiten und wies mehrere Merkmale auf, die darauf hindeuteten, dass sie mithilfe von KI erstellt worden war.
Die Seite informiert Sie darüber, dass Ihr Avast Premium Das Sicherheitsabonnement wurde für 129,99 € verlängert, deckt fünf Geräte ab und verlängert sich im Februar des Folgejahres erneut. Ein grünes Häkchen, ein Statussymbol mit der Aufschrift „Aktiv“ und eine übersichtliche Tabelle mit Betrag, Zahlungsmethode und Gültigkeitszeitraum sind ebenfalls vorhanden.
Nichts davon ist echt. Es gibt kein Abonnement und keine Gebühren, und die Seite steht in keiner Verbindung zu Avast, deren Marke ohne Genehmigung verwendet wird.
Die Seite ist auf Französisch und richtet sich an ein belgisches Publikum. Die untenstehenden Screenshots wurden maschinell ins Englische übersetzt, um Ihnen das Verständnis von Layout und Text zu erleichtern.
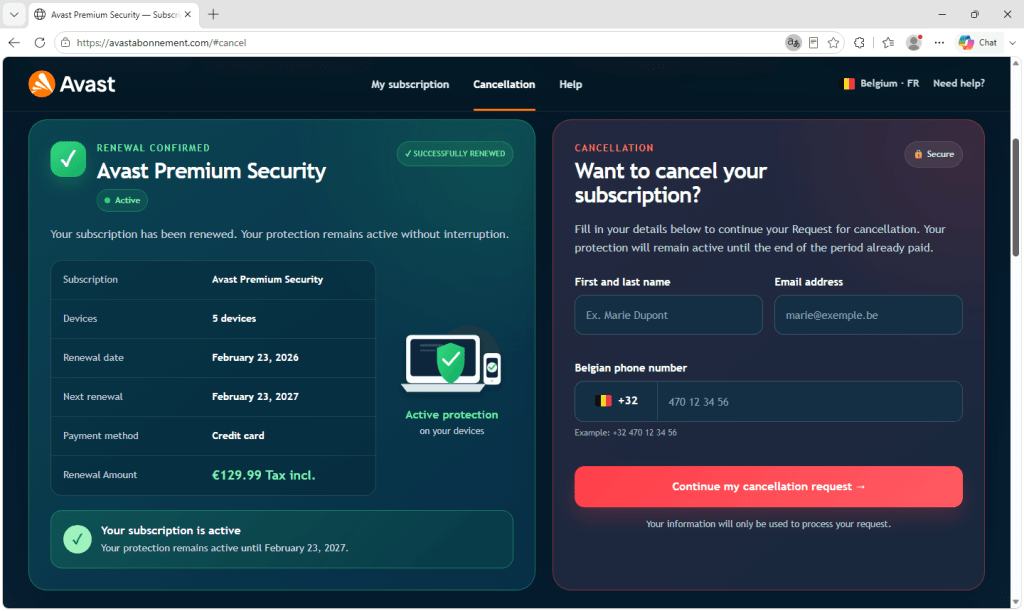
Neben der Zusammenfassung der Vertragsverlängerung befindet sich der Teil, der die Betrüger wirklich interessiert. Ein Kündigungsformular fragt nach Ihrem vollständigen Namen, Ihrer E-Mail-Adresse und Ihrer belgischen Handynummer, aber nach sonst nichts.
Es gibt kein Passwortfeld und keine Abfrage von Kartendaten – möglicherweise mit Absicht. Ein Formular, das lediglich nach Name, E-Mail-Adresse und Telefonnummer fragt, wirkt harmlos und ist deutlich einfacher auszufüllen als eine Anmeldeseite. Eine funktionierende Handynummer, die mit einem echten Namen verknüpft ist, ist genau das, was Betrüger für den nächsten Schritt benötigen: den Anruf beim Opfer und die Vortäuschung, ein Mitarbeiter des Kundenservice zu sein. Das Formular ist der Köder, der Anruf selbst birgt die eigentliche Gefahr.
Die Anzeichen für die Beteiligung von KI
Die Seite enthielt zwei unverständliche Notizen, die niemals für die Opfer bestimmt waren. Beide waren in höflichem Französisch verfasst und an den Auftraggeber gerichtet. Darin wurde erklärt, dass das Formular noch keine Daten übermittelte und ein eigentlicher Übermittlungsprozess später eingerichtet werden müsse.
Sie lesen sich eher wie die Übergabe eines unfertigen Auftrags durch einen Bauunternehmer als wie die Erinnerung eines Betrügers an sich selbst, und diese höfliche Zusammenfassung in der zweiten Person, was noch zu tun ist, entspricht sehr wohl der Art und Weise, wie ein KI-Assistent sich verabschiedet.
Weitere Hinweise deuten ebenfalls auf KI-generierten Code hin. Der Code enthielt ungenutzte Formatierungen für einen entfernten Abschnitt, was darauf schließen lässt, dass die Seite etappenweise ohne abschließende Prüfung erstellt wurde. Der Text war grammatikalisch korrekt, aber vage. Er beschrieb die Vorteile des Abonnements in vier Absätzen, ohne dabei spezifische Avast-Funktionen wie die Firewall zu erwähnen. VPN oder Schutz vor Ransomware.
Zusammengenommen deuten diese Anzeichen darauf hin, dass die Seite mithilfe von KI erstellt wurde. Der generierte Code enthält kein Wasserzeichen, daher lässt sich dies allein anhand der Dateien nicht beweisen.
Die Seite wurde nie fertiggestellt.
Wie die Kommentare im Code erklären, wurden über das Formular auf dieser Seite keinerlei Daten gesendet. Jemand hat eine überzeugende Fälschung erstellt, die schwierigen Teile korrekt umgesetzt und dann aufgehört, bevor er das Element hinzugefügt hat, das die Daten tatsächlich irgendwohin sendet.
Weitere Hinweise im Code deuten darauf hin, dass niemand die Seite überhaupt im Browser geöffnet hatte, um sie zu überprüfen, da zwei Textabschnitte sonst als unleserlicher Kauderwelsch angezeigt worden wären. Was wir vor uns hatten, war höchstwahrscheinlich unfertig oder möglicherweise eine Vorlage, die darauf wartete, an jemanden verkauft zu werden, der ein Ziel für die gestohlenen Daten hinzufügte.
Früher erforderte die Erstellung einer solchen Seite einiges an Fachwissen, was die Anzahl der erstellbaren Seiten begrenzte. KI hat diese Hürde gesenkt. Der Ersteller könnte eine Version in Niederländisch oder Deutsch anfordern oder eine Version für eine ganz andere Marke erstellen und diese innerhalb weniger Minuten erhalten.
So erkennen Sie einen Betrug beim Verlängern eines Antivirenprogramms
Früher riet man dazu, nach Fehlern zu suchen: schlechte Grammatik, falsche Währung, ein unübersichtliches Layout oder ein verzerrtes Logo. Dieser Rat ist heute weniger hilfreich, da KI flüssige Texte und ansprechende Layouts erstellen kann, während Betrüger problemlos echte Logos kopieren können. Eine professionell wirkende Seite ist kein Beweis mehr für ihre Echtheit.
Die Masche des Betrugs hat sich jedoch nicht geändert. Sie sollen weiterhin an einen unerwarteten Ort gelangen, sich Sorgen um Geldverlust machen und eine Kontaktmöglichkeit angeben. Beurteilen Sie die Situation und nicht das Erscheinungsbild der Webseite.
- Prüfen Sie, ob Ihnen Kosten berechnet wurden. Falls die Meldung besagt, dass bereits eine Zahlung abgebucht wurde, prüfen Sie bitte direkt Ihren Kontoauszug oder Ihre Kreditkartenabrechnung. Ist die Zahlung dort nicht aufgeführt, gibt es nichts zu stornieren.
- Überprüfen Sie Ihr Abonnement über die offizielle App oder Website. Klicken Sie nicht auf den Link in der Nachricht. Öffnen Sie die App oder Website des Anbieters direkt und melden Sie sich an. In Ihrem Konto sehen Sie, ob Ihr Abonnement aktiv ist und wann Ihre nächste Zahlung fällig ist.
- Seien Sie vorsichtig bei Kündigungsformularen, die hauptsächlich nach Ihrer Telefonnummer fragen. Legitime Kündigungen erfolgen in der Regel über Ihr Konto, und ein Unternehmen, an das Sie bereits Zahlungen leisten, weiß, wie es Sie erreichen kann.
- Betrachten Sie den Folgeanruf als die eigentliche Gefahr. Wenn Sie ein solches Formular ausgefüllt haben, erhalten Sie möglicherweise einen Betrugsanruf. Sie sind nicht verpflichtet, diesen anzunehmen oder darauf einzugehen.
- Installieren Sie keine Fernzugriffssoftware für jemanden, der Sie angerufen hat. Dadurch erhalten diese Person die Kontrolle über Ihr Gerät und Ihre Konten, Passwörter und Ihr Geld sind gefährdet.
Falls Sie bereits telefoniert und etwas installiert haben, trennen Sie das Gerät vom Internet, deinstallieren Sie die Software, die Ihnen empfohlen wurde, und ändern Sie Ihre Passwörter von einem anderen Gerät aus. Falls Sie Geld überwiesen oder Kartendaten weitergegeben haben, kontaktieren Sie umgehend Ihre Bank.
Blockieren und überprüfen Sie mutmaßliche Betrugsversuche.
Der beste Schutz besteht darin, Betrugsseiten zu blockieren, bevor sie geöffnet werden. Malwarebytes Browser Guard ist eine kostenlose Erweiterung für Chrome , Edge Firefox und Safari verfügen über eine Funktion, die schädliche Websites, Phishing-Versuche und betrügerische Anzeigen blockiert, bevor diese Schaden anrichten können.
Sind Sie sich nicht sicher, ob es sich um Betrug handelt? Teilen Sie einen Screenshot, eine Nachricht, eine Telefonnummer oder einen Link mit Scam Guard . Das Programm prüft dies in Sekundenschnelle und gibt Ihnen Handlungsempfehlungen. Scam Guard ist in Malwarebytes Premium Security integriert. Windows , Mac , iOS , Und Android Die
Wenn Sie nach dem Ausfüllen eines solchen Formulars einen Anruf erhalten haben, geben Sie die Nummer in Malwarebytes Scam Number Check ein, um zu prüfen, ob sie mit betrügerischen Aktivitäten in Verbindung steht.
„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →