Bitrefill ist ein seriöses Unternehmen, das Geschenkkarten für beliebte Geschäfte wie … verkauft. Amazon Deliveroo, Apple, Nintendo und Tausende andere. Sie verkaufen auch eSIMs und Guthaben für Mobiltelefone. Die Bezahlung ist auf ihrer Website mit Kryptowährung möglich.
Die Betrugsmasche zielt darauf ab, Nutzer zu täuschen, die nach Bitrefill oder dessen Produkten wie Geschenkgutscheinen suchen. Die Opfer sehen ein Suchergebnis, das scheinbar zu Bitrefill führt, tatsächlich aber auf eine gefälschte Webseite verweist. Dort durchlaufen sie einen scheinbar normalen Kaufprozess. Die gefälschten Seiten werden weder von Bitrefill betrieben noch stehen sie in Verbindung mit Bitrefill; die Betrüger haben lediglich das Branding und den Bezahlvorgang kopiert.
Das Opfer wählt einen Betrag und eine Kryptowährung aus und erhält anschließend einen QR-Code und eine Zahlungsadresse. Anstatt jedoch an Bitrefill zu zahlen, sendet es die Kryptowährung direkt an eine von den Betrügern kontrollierte Adresse. Es erhält keine Gegenleistung, und eine Rückerstattung ist äußerst unwahrscheinlich.
Warum gefälschte Krypto-Zahlungen so gut funktionieren
Phishing umfasst typischerweise mehrere Schritte. Zunächst muss ein Angreifer ein Passwort stehlen. Anschließend muss er möglicherweise die Zwei-Faktor-Authentifizierung (2FA) überwinden, sich in das Konto einloggen, ohne eine Betrugsprüfung auszulösen, und einen Weg finden, den Kontozugriff in Geld umzuwandeln. Viele Betrugsversuche scheitern an irgendeiner Stelle dieser Kette.
Diese Betrugsmasche umgeht diese Hürden, indem sie Opfer dazu verleitet, Geld direkt an die Betrüger zu senden. Es gibt kein Konto, in das man eindringen könnte, und keine gestohlene Karte, die man verwenden könnte. Das Opfer sendet Kryptowährung direkt an eine Adresse, die von den Betrügern kontrolliert wird, und Kryptowährungszahlungen können in der Regel nicht rückgängig gemacht oder zurückgebucht werden.
Die Zahlungsanforderung passt ebenfalls ins Bild. Eine Forderung nach Kryptowährung mag auf vielen Webseiten verdächtig wirken, Bitrefill akzeptiert sie jedoch tatsächlich. Auf einer überzeugenden Kopie des Bezahlvorgangs erscheint die Zahlung mit Kryptowährung völlig normal.
All dies könnte erklären, warum wir eine ganze Reihe gefälschter Websites gefunden haben, anstatt einer einzelnen Seite, auf der Zahlungen von bis zu 1.990 US-Dollar möglich waren.
So sieht eine gefälschte Kasse aus
Die von uns untersuchte Website ist eine nahezu identische Kopie des Bitrefill-Checkouts und wird auf einer Domain gehostet, die durch Anhängen eines Wortes an den Markennamen entstanden ist. Alles, was ein Kunde erwarten würde, ist vorhanden. Das Branding stimmt, das Layout ist identisch, die Seite lädt schnell und wirkt professionell, und der Zahlungsvorgang funktioniert genauso wie beim Original.
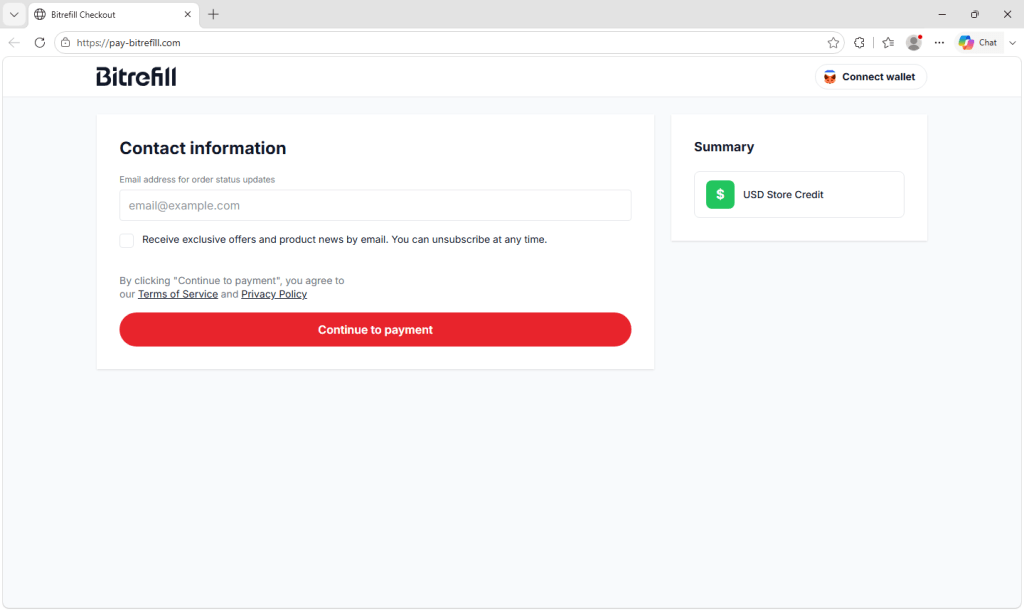
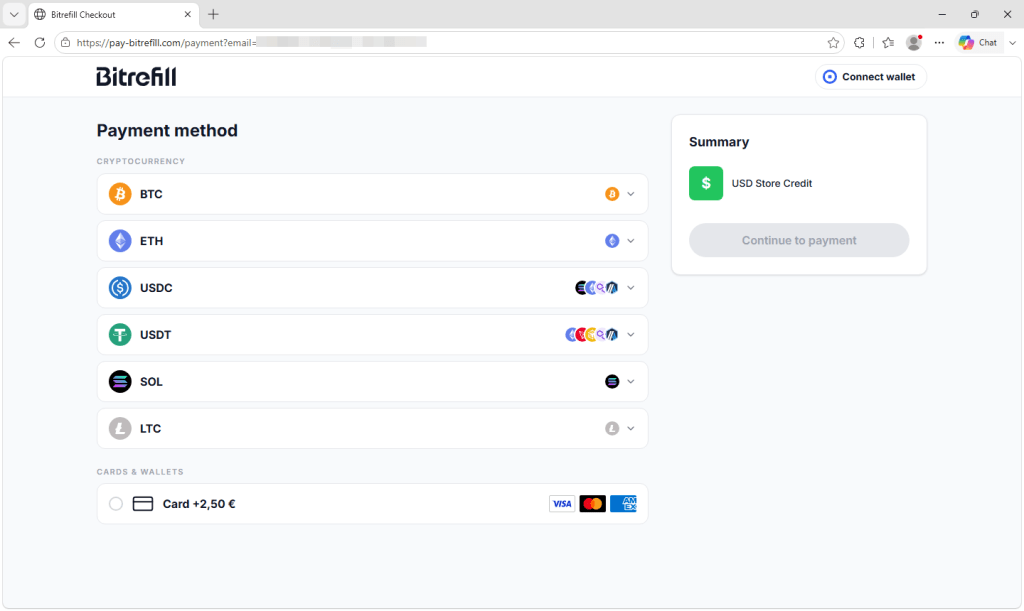
Sie werden nach Ihrer E-Mail-Adresse gefragt, um Bestellaktualisierungen zu erhalten. Dort finden Sie auch Links zu den Nutzungsbedingungen und der Datenschutzerklärung. Anschließend wählen Sie Ihre Zahlungsart aus einer Liste mit Bitcoin, Ethereum, USDC, USDT, Solana und Litecoin. Kartenzahlungen sind gegen einen geringen Aufpreis ebenfalls möglich.
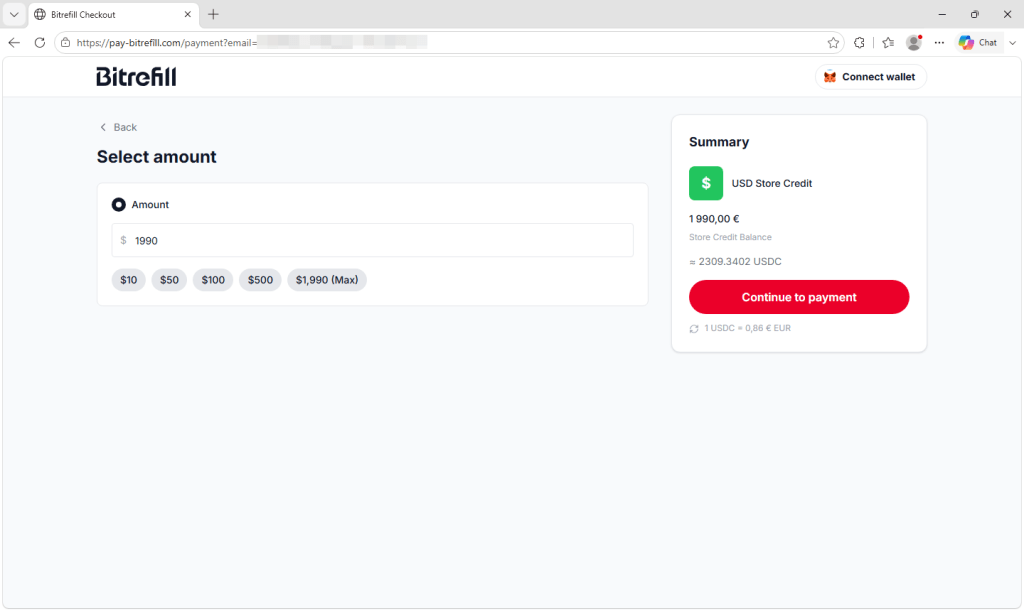
Als nächstes wählen Sie einen Betrag aus, wobei voreingestellte Tasten und ein Maximum von 1.990 US-Dollar zur Verfügung stehen. Allerdings geben die uneinheitlichen Währungssymbole einen kleinen Hinweis darauf, dass etwas nicht stimmt.
Schließlich gelangen Sie zu einem Zahlungsbildschirm mit einem QR-Code, einer Adresse, die nur einmalig verwendet werden darf, dem in die von Ihnen gewählte Kryptowährung umgerechneten Betrag und einem Countdown-Zähler, der Ihnen knapp eine Stunde Zeit gibt, um die Gelder zu senden.
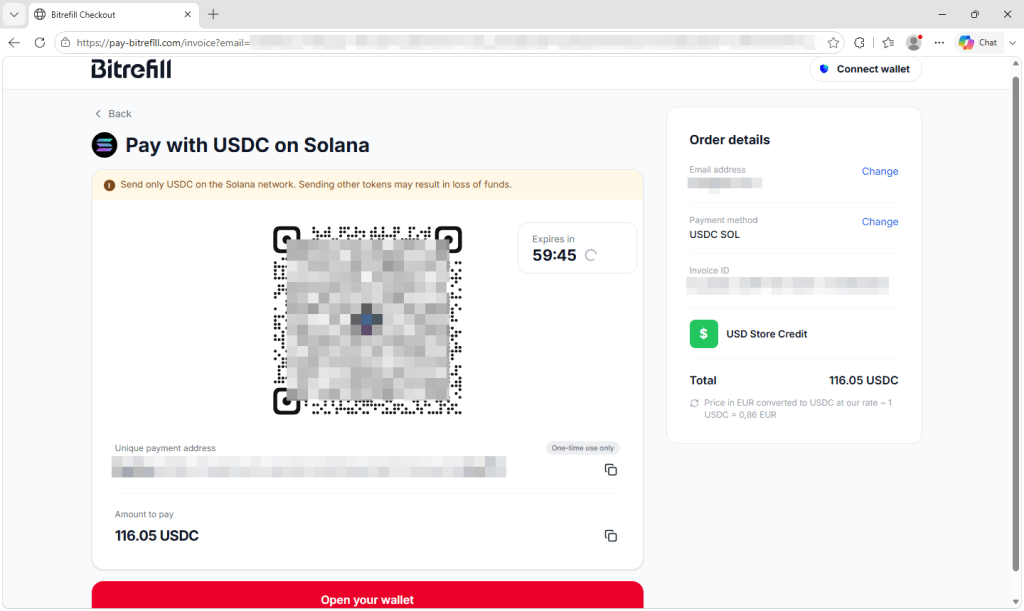
Keines dieser Elemente allein ist verdächtig. Einzigartige Adressen, Ablaufzeiten und Währungsumrechnungen sind bei Krypto-Zahlungen üblich, weshalb der Text so überzeugend wirkt. Alle Drucksignale auf der Seite sind von seriösen Zahlungssystemen übernommen.
Der einzige nennenswerte Unterschied besteht in der Adresse, an die das Geld geht, und wenn das Opfer die Kryptowährung erst einmal gesendet hat, ist es äußerst unwahrscheinlich, dass es sie zurückbekommt.
Wie die Nutzer auf diese Seiten gelangen
Der Vertrieb scheint hier nicht auf E-Mail zu basieren. Bitrefill hat öffentlich erklärt, dass Webseiten, die den Bezahlvorgang kopieren und ähnliche Namen verwenden, in den Suchmaschinenergebnissen auftauchen und dass das Sicherheitsteam mit Spezialisten für die Entfernung solcher Seiten zusammenarbeitet.
Die Konfiguration der Website unterstützt dies. Der gefälschte Checkout leitet Besucher auf eine zweite Domain derselben Familie weiter, und der verwendete Link enthält einen Parameter, der eine Suchmaschine nennt, was darauf hindeutet, dass die Betreiber den eingehenden Traffic anhand seiner Herkunft kennzeichnen.
Hierbei gibt es ein Detail, das mehr Aufmerksamkeit verdient, als ihm üblicherweise zuteilwird. Auf der gefälschten Checkout-Seite ist eine Analysesoftware installiert – genau die Art von Produkt, die seriöse E-Commerce-Teams verwenden, um die Anzahl der abgebrochenen Warenkörbe zu messen. Dies deutet darauf hin, dass die Betreiber die Anzahl der Besucher, die einen Kauf abschließen, messen und verbessern möchten.
Diese Kampagnen sind keine opportunistischen Einzelaktionen, die von jemandem in der Hoffnung auf einen Glückstreffer zusammengewürfelt werden. Sie werden wie Unternehmen geführt, gemessen und optimiert wie jeder andere Vertriebskanal, wobei der Kunde das Opfer ist.
Ein Markenname ist kein Reiseziel
Die Domains in diesem Cluster verwenden verschiedene Tricks, um ihre Adressen überzeugend wirken zu lassen. Einige tauschen einen Buchstaben gegen ein optisch ähnliches Zeichen aus, sodass die Marke korrekt erscheint, solange man nicht genauer hinsieht. Andere fügen ein plausibles Wort wie beispielsweise „…“ hinzu. pay oder giftSie erzeugen Adressen, die offiziellen Zahlungsseiten ähneln. Manche tun beides.
Viele verwenden internationalisierte Domainnamen, die Zeichen aus verschiedenen Alphabeten oder Akzentversionen lateinischer Buchstaben enthalten können. Browser übersetzen diese Domains in ein ASCII-Format, das mit … beginnt. xn--, bekannt als Punycode. Für das Auge sind die angezeigten Versionen vom Originalnamen kaum zu unterscheiden.
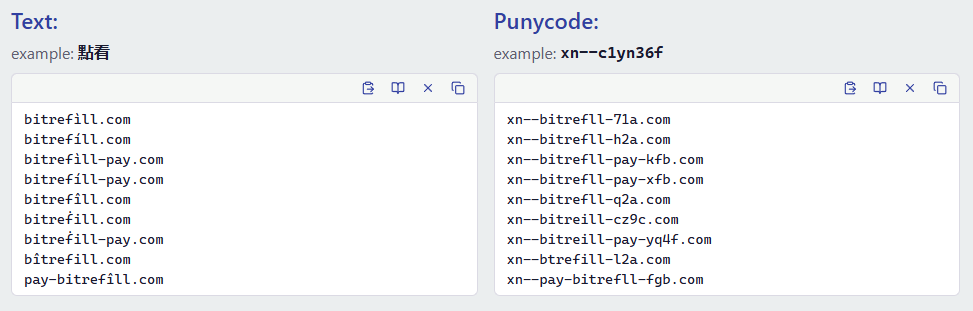
xn--.Die Lösung liegt nicht einfach darin, kleinere Unterschiede besser zu erkennen. Diese Domains sind so gestaltet, dass sie einer visuellen Überprüfung entgehen, und sind insbesondere auf einem Smartphone-Bildschirm schwer zu erkennen. Die Entdeckung eines Firmennamens in einer Webadresse verrät nicht, wem die Seite gehört.
Denken Sie daran: Es reicht nicht aus, den richtigen Firmennamen in einer URL zu sehen. Prüfen Sie, ob die tatsächliche Domain exakt derjenigen entspricht, die das Unternehmen verwendet.
Was tun?
- Beginnen Sie auf der Website, der Sie bereits vertrauen. Verwenden Sie ein gespeichertes Lesezeichen oder geben Sie es sorgfältig ein
bitrefill.comWenn Sie bereits einen Kauf auf der offiziellen Website tätigen, bleiben Sie in dieser Sitzung, anstatt über eine separate Suche eine Checkout-Seite zu öffnen. - Seien Sie bei Suchergebnissen für Zahlungs- und Checkout-Seiten vorsichtig. Betrüger können Suchanzeigen schalten oder ihre Webseiten so manipulieren, dass sie prominent angezeigt werden. Das erste Ergebnis ist nicht unbedingt das sicherste.
- Überprüfen Sie die Adressleiste, bevor Sie die E-Mail absenden. Kryptowährungszahlungen können in der Regel nicht rückgängig gemacht oder zurückgebucht werden. Bitte überprüfen Sie, ob die Hauptdomain korrekt ist.
bitrefill.comvor der Genehmigung einer Zahlung. - Vorsicht ist geboten bei Domains, die eine Marke gefolgt von einem weiteren Wort enthalten. Eine legitime Subdomain würde den zusätzlichen Text vor der Hauptdomain des Unternehmens platzieren, wie in
pay.example.comEine Adresse wie zum Beispielexample-pay.comist eine völlig separate Domain, die jeder registrieren kann. - Genehmigen Sie keine Wallet-Anfragen auf Websites, die Sie nicht verifiziert haben. Die bloße Verbindung einer Wallet führt normalerweise nicht zu einer Geldüberweisung, aber betrügerische Websites könnten Sie auffordern, eine Transaktion zu signieren oder Token-Berechtigungen zu erteilen, die den Diebstahl von Vermögenswerten ermöglichen.
- Wenn Sie bereits Geld gesendet haben, handeln Sie schnell, auch wenn eine Rückerstattung unwahrscheinlich ist. Melden Sie die Zieladresse der verwendeten Börse oder dem Wallet-Anbieter, melden Sie den Vorfall Ihrer nationalen Betrugsmeldestelle und benachrichtigen Sie Bitrefill, damit die Domain in die Maßnahmen zur Abschaltung aufgenommen werden kann. Rückholdienste, die die Rückgabe gestohlener Kryptowährung gegen eine Vorauszahlung versprechen, sind häufig Folgebetrug.
Prüfen Sie dies, bevor Sie klicken.
Der einfachste Schutz vor solchen Seiten besteht darin, sie gar nicht erst aufzurufen. Malwarebytes Browser Guard ist eine kostenlose Browsererweiterung, die bekannte Betrugs- und Phishing-Seiten sowie schädliche Werbung und Suchergebnisse, die zu solchen Seiten führen, blockiert.
Haben Sie einen Screenshot oder eine URL einer mutmaßlichen Betrugsseite? Laden Sie diese in Scam Guard hoch – integriert in Malwarebytes Premium Security . Windows , Mac , iOS , Und Android —und Sie erhalten innerhalb von Sekunden ein Urteil und Sicherheitstipps.
Indikatoren für Kompromittierung (IOCs)
Domains:
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →