Cuando en noviembre de 2025 surgieron los primeros informes sobre el ataque del grupo de ransomware Everest al gigante de la ropa deportiva Under Armour, la historia resultaba tristemente familiar: una gran marca, una enorme cantidad de datos y muchas preguntas sin respuesta. Desde entonces, la versión de lo sucedido se ha dividido en dos versiones contrapuestas: por un lado, las cautelosas declaraciones corporativas y, por otro, las crecientes pruebas que sugieren firmemente que una gran cantidad de datos de clientes está circulando en línea.
Las comunicaciones públicas y el lenguaje jurídico hablan de investigaciones en curso, confirmación limitada y una redacción cuidadosa en torno al impacto "potencial". Para muchos clientes, esto crea la impresión de que aún se están esclareciendo los detalles y que no está claro cuán grave es el incidente. Mientras tanto, una demanda colectiva presentada en EE. UU. alega negligencia en la protección de datos y hace referencia a la filtración masiva de información confidencial, incluidos datos de clientes —y posiblemente de empleados— durante un ataque de ransomware en noviembre de 2025. Estas demandas son, por definición, alegaciones, pero refuerzan la idea de que no se trata de un incidente menor.
El grupo de ransomware Everest se atribuyó la responsabilidad de la filtración después de que Under Armour supuestamente "no respondiera antes de la fecha límite".
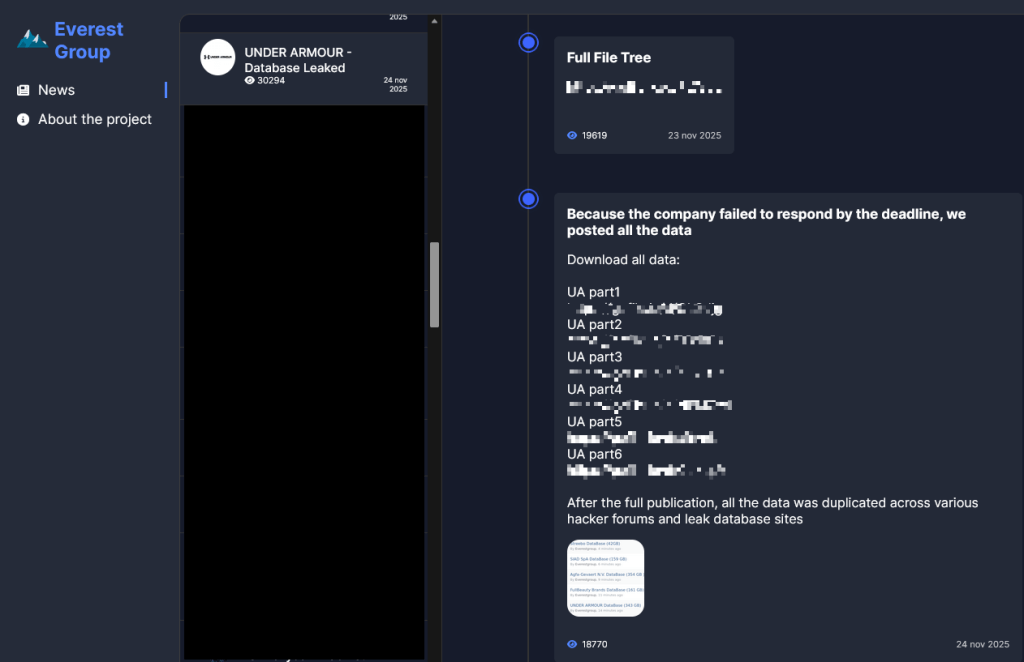
Desde la perspectiva de los ciberdelincuentes, eso significa que las negociaciones han terminado y que los datos se han publicado.
El sitio web de la filtración del Everest también afirma que:
“Tras la publicación completa, todos los datos se duplicaron en varios foros hacker y sitios web de bases de datos de filtraciones.”
Esto parece confirmarse con publicaciones como esta, donde el autor afirma que el conjunto de datos contiene nombres completos, direcciones de correo electrónico, números de teléfono, ubicaciones físicas, género, historial de compras y preferencias. El conjunto de datos contiene 191.577.365 registros, incluyendo 72.727.245 direcciones de correo electrónico únicas.
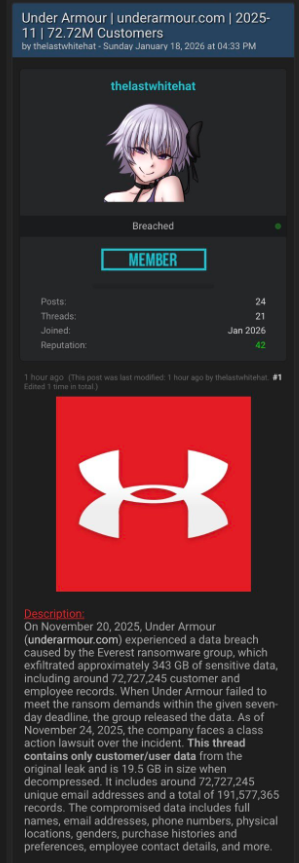
¿Y qué significa esto para los clientes de Under Armour? Ni la cautelosa postura corporativa ni las agresivas afirmaciones de los ciberdelincuentes pueden ser del todo ciertas, pero tampoco tienen el mismo peso a la hora de evaluar el riesgo real. Los grupos de ransomware a veces mienten sobre su acceso, pero crear una entrada de filtración importante, publicar datos de muestra y distribuirlos en foros clandestinos supone un gran esfuerzo para un farol que los usuarios afectados podrían desmentir rápidamente. Sumado al estado de "Base de datos filtrada" en el sitio web de Everest, la probabilidad sugiere que una base de datos de clientes sustancial está ahora expuesta, aunque no todos los detalles de las afirmaciones de los atacantes sean exactos.
Cómo protegerse tras una violación de datos
Si cree que se ha visto afectado por una filtración de datos , aquí le indicamos los pasos que puede seguir para protegerse:
- Consulta las recomendaciones de la empresa. Cada caso de vulneración de seguridad es diferente, así que ponte en contacto con la empresa para averiguar qué ha ocurrido y sigue las recomendaciones específicas que te ofrezcan.
- Cambia tu contraseña. Si te la roban, puedes hacer que los ladrones no la usen. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas elija una por ti.
- Habilita la autenticación de dos factores ( 2FA ). Si es posible, utiliza una llave de hardware, un ordenador portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados por phishing con la misma facilidad que una contraseña, pero la autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada por phishing.
- ¡Cuidado con los impostores! Los ladrones podrían contactarte haciéndose pasar por la plataforma comprometida. Consulta el sitio web oficial para ver si se están comunicando con las víctimas y verifica la identidad de cualquier persona que te contacte por un canal de comunicación diferente.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y utilizan temas que requieren atención urgente, como entregas fallidas, suspensiones de cuentas y alertas de seguridad.
- Considera no guardar los datos de tu tarjeta . Si bien es más conveniente que los sitios web recuerden tus datos, esto aumenta el riesgo en caso de una filtración de datos.
- Configura un sistema de monitoreo de identidad , que te alertará si se descubre que tu información personal se está comercializando ilegalmente en línea y te ayudará a recuperarte después.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.