

Los atacantes se hacen pasar por grandes empresas y reclutadores para atacar a profesionales del marketing, utilizando servicios de confianza y trucos de navegador para que la estafa parezca legítima.
Un artículo de BleepingComputer que detallaba la campaña encontró al menos 34 dominios que suplantaban la identidad de empresas de alto valor, incluidas Netflix, Coca-Cola, Adidas y FIFA.
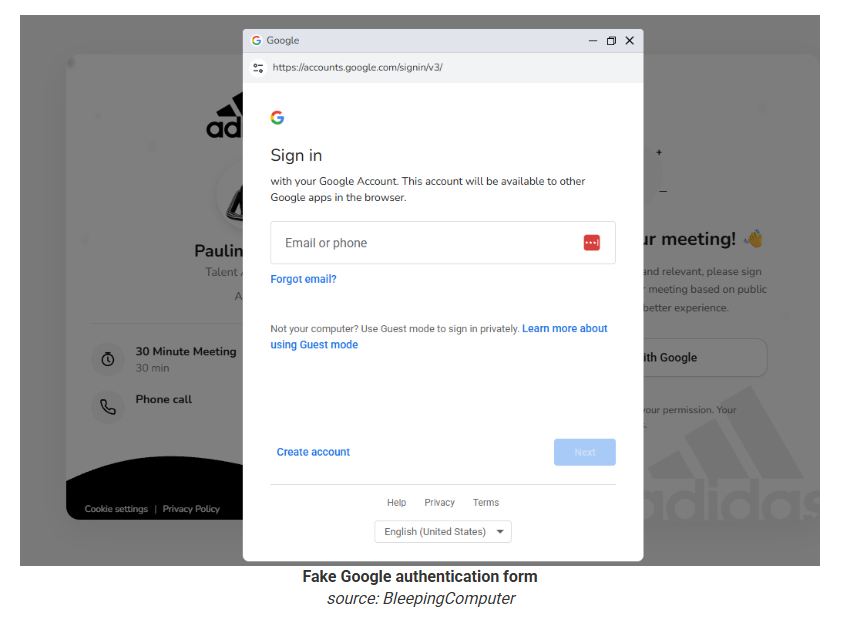
El engaño consiste en una falsa entrevista de trabajo o solicitud de cita de un supuesto reclutador que representa a una de estas grandes empresas. El sitio web fraudulento muestra a la víctima una ventana emergente falsa de inicio de sesión de Google integrada en la página, en lugar de una ventana real del navegador.
Para evitar ser detectados, los atacantes redirigen a las víctimas a través de una cadena de servicios legítimos antes de que lleguen al sitio de phishing. Así, en lugar de ir directamente de A a D, se sigue la ruta A → B → C → D. En el phishing, los atacantes utilizan esta estrategia para que el sitio malicioso final parezca menos sospechoso, ya que la víctima pasa primero por servicios que aparentan ser legítimos.
“La operación está abusando de la plataforma legítima de recursos humanos PeopleForce, basada en la nube, y de un dominio asociado con el servicio Salesforce Marketing Cloud antes de redirigir al destinatario a una página de destino maliciosa.”
BleepingComputer señaló que la campaña lleva activa al menos cinco meses y se dirige principalmente a personas que trabajan en marketing. Sabemos, por nuestras propias investigaciones, que el phishing con temática laboral es extremadamente común y probablemente sea especialmente efectivo mientras los puestos de nivel inicial sigan siendo muy competitivos y la IA continúe transformando el mercado laboral.
Cómo mantenerse a salvo
Campañas como estas demuestran cómo las estafas con ayuda de la IA transforman las estafas, el robo de identidad y las formas en que los atacantes explotan la confianza.
Como escribió Stefan Dasic en una publicación sobre una campaña similar que realizó phishing para Facebook cartas credenciales:
“La mejor protección no es detectar la falsificación, sino saber que ningún proceso de contratación legítimo le exigirá que se autentique a través de una página desconocida, ya sea que esté disfrazada de Google, Facebook o cualquier otra cosa. En caso de duda, cierra la pestaña, visita tú mismo el sitio web de la empresa y aplica el método tradicional.
Otros consejos útiles incluyen:
- No hagas clic en enlaces ni abras archivos adjuntos en ofertas de trabajo no solicitadas.
- Utiliza un gestor de contraseñas. No rellenará automáticamente tu nombre de usuario y contraseña de Google en un sitio web falso.
- Utilice una solución antimalware actualizada y en tiempo real con protección web.
Consejo práctico: Malwarebytes Scam Guard habría ayudado a identificar este ataque como una estafa.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .







